



Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Специалисты предупреждают о вредоносном расширении для Google Chrome под именем “VenomSoftX“. Установив этот аддон, пользователи рискуют тем, что содержимое их буфера обмена в Windows попадёт в руки злоумышленников.

Фактически VenomSoftX является одной из составляющих вредоносной программы для Windows — ViperSoftX. Этот вредонос основан на JavaScript и представляет собой троян, предназначенный для удалённого доступа и кражи криптовалюты.

ViperSoftX известен с 2020 года, ранее его описывал ряд исследователей, среди которых были специалисты Fortinet. В новом отчёте чешской антивирусной компании Avast эксперты раскрывают дополнительные сведения о функциональности вредоноса и роли расширения VenomSoftX.

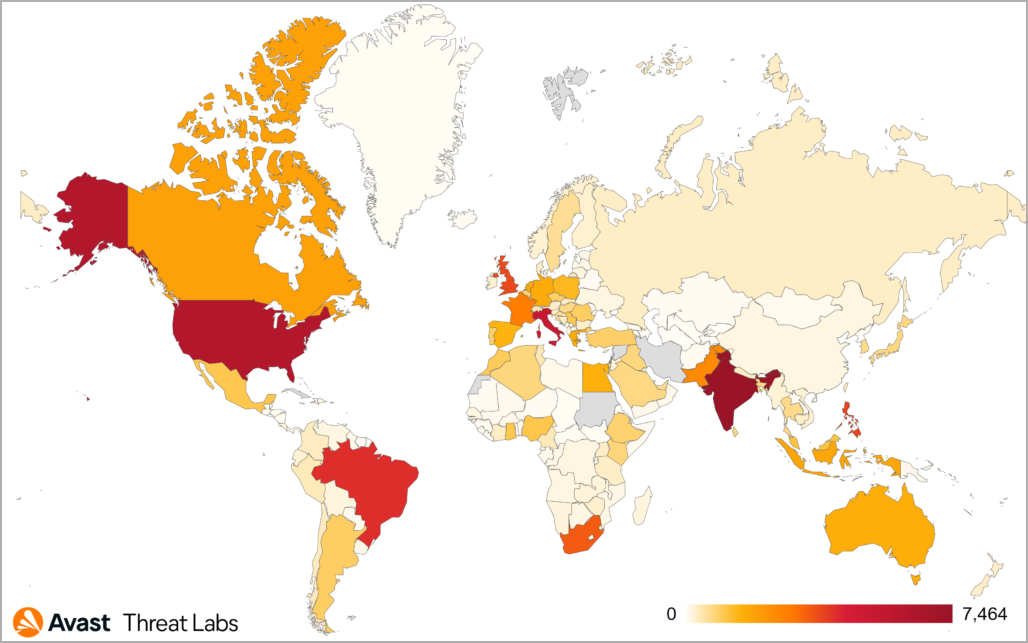
С начала 2022 года Avast зафиксировала и пресекла 93 тысячи попыток заражения ViperSoftX. Основная часть атакованных пользователей располагалась в США, Италии, Бразилии и Индии. География киберкампании выглядит так:


Основной канал распространения ViperSoftX — торрент-файлы с «кряками» для игр и активаторами платного софта. Адреса криптокошельков злоумышленников жёстко закодированы в образцах ViperSoftX и VenomSoftX. Всего таких кошельков нашлось два, на момент 8 ноября 2022 года в них хранилось 130 тысяч долларов.

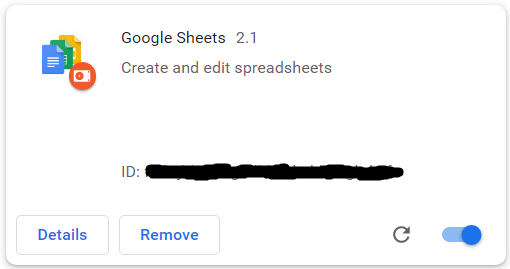
Ключевая функция ViperSoftX — установка аддона VenomSoftX для браузеров Chrome, Brave, Edge и Opera. Расширение маскируется под якобы полезное приложение “Google Sheets 2.1“.


«Задача VenomSoftX — украсть цифровую валюту жертвы. Он делает это с помощью перехвата API-запросов», — пишут специалисты Avast.

Более того, вредоносное расширение также может модифицировать HTML-код на веб-сайтах и перенаправлять оплату в криптовалюте на кошельки операторов. Кроме самой валюты, вредонос может спокойно вытаскивать пароли пользователей.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru