



Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Исследователи изучили аналитику iOS-устройств, которую собирает Apple, и убедились, что эту информацию можно связать с конкретным владельцем «яблочного» девайса. Штука в том, что купертиновцы утверждают ровно обратное.

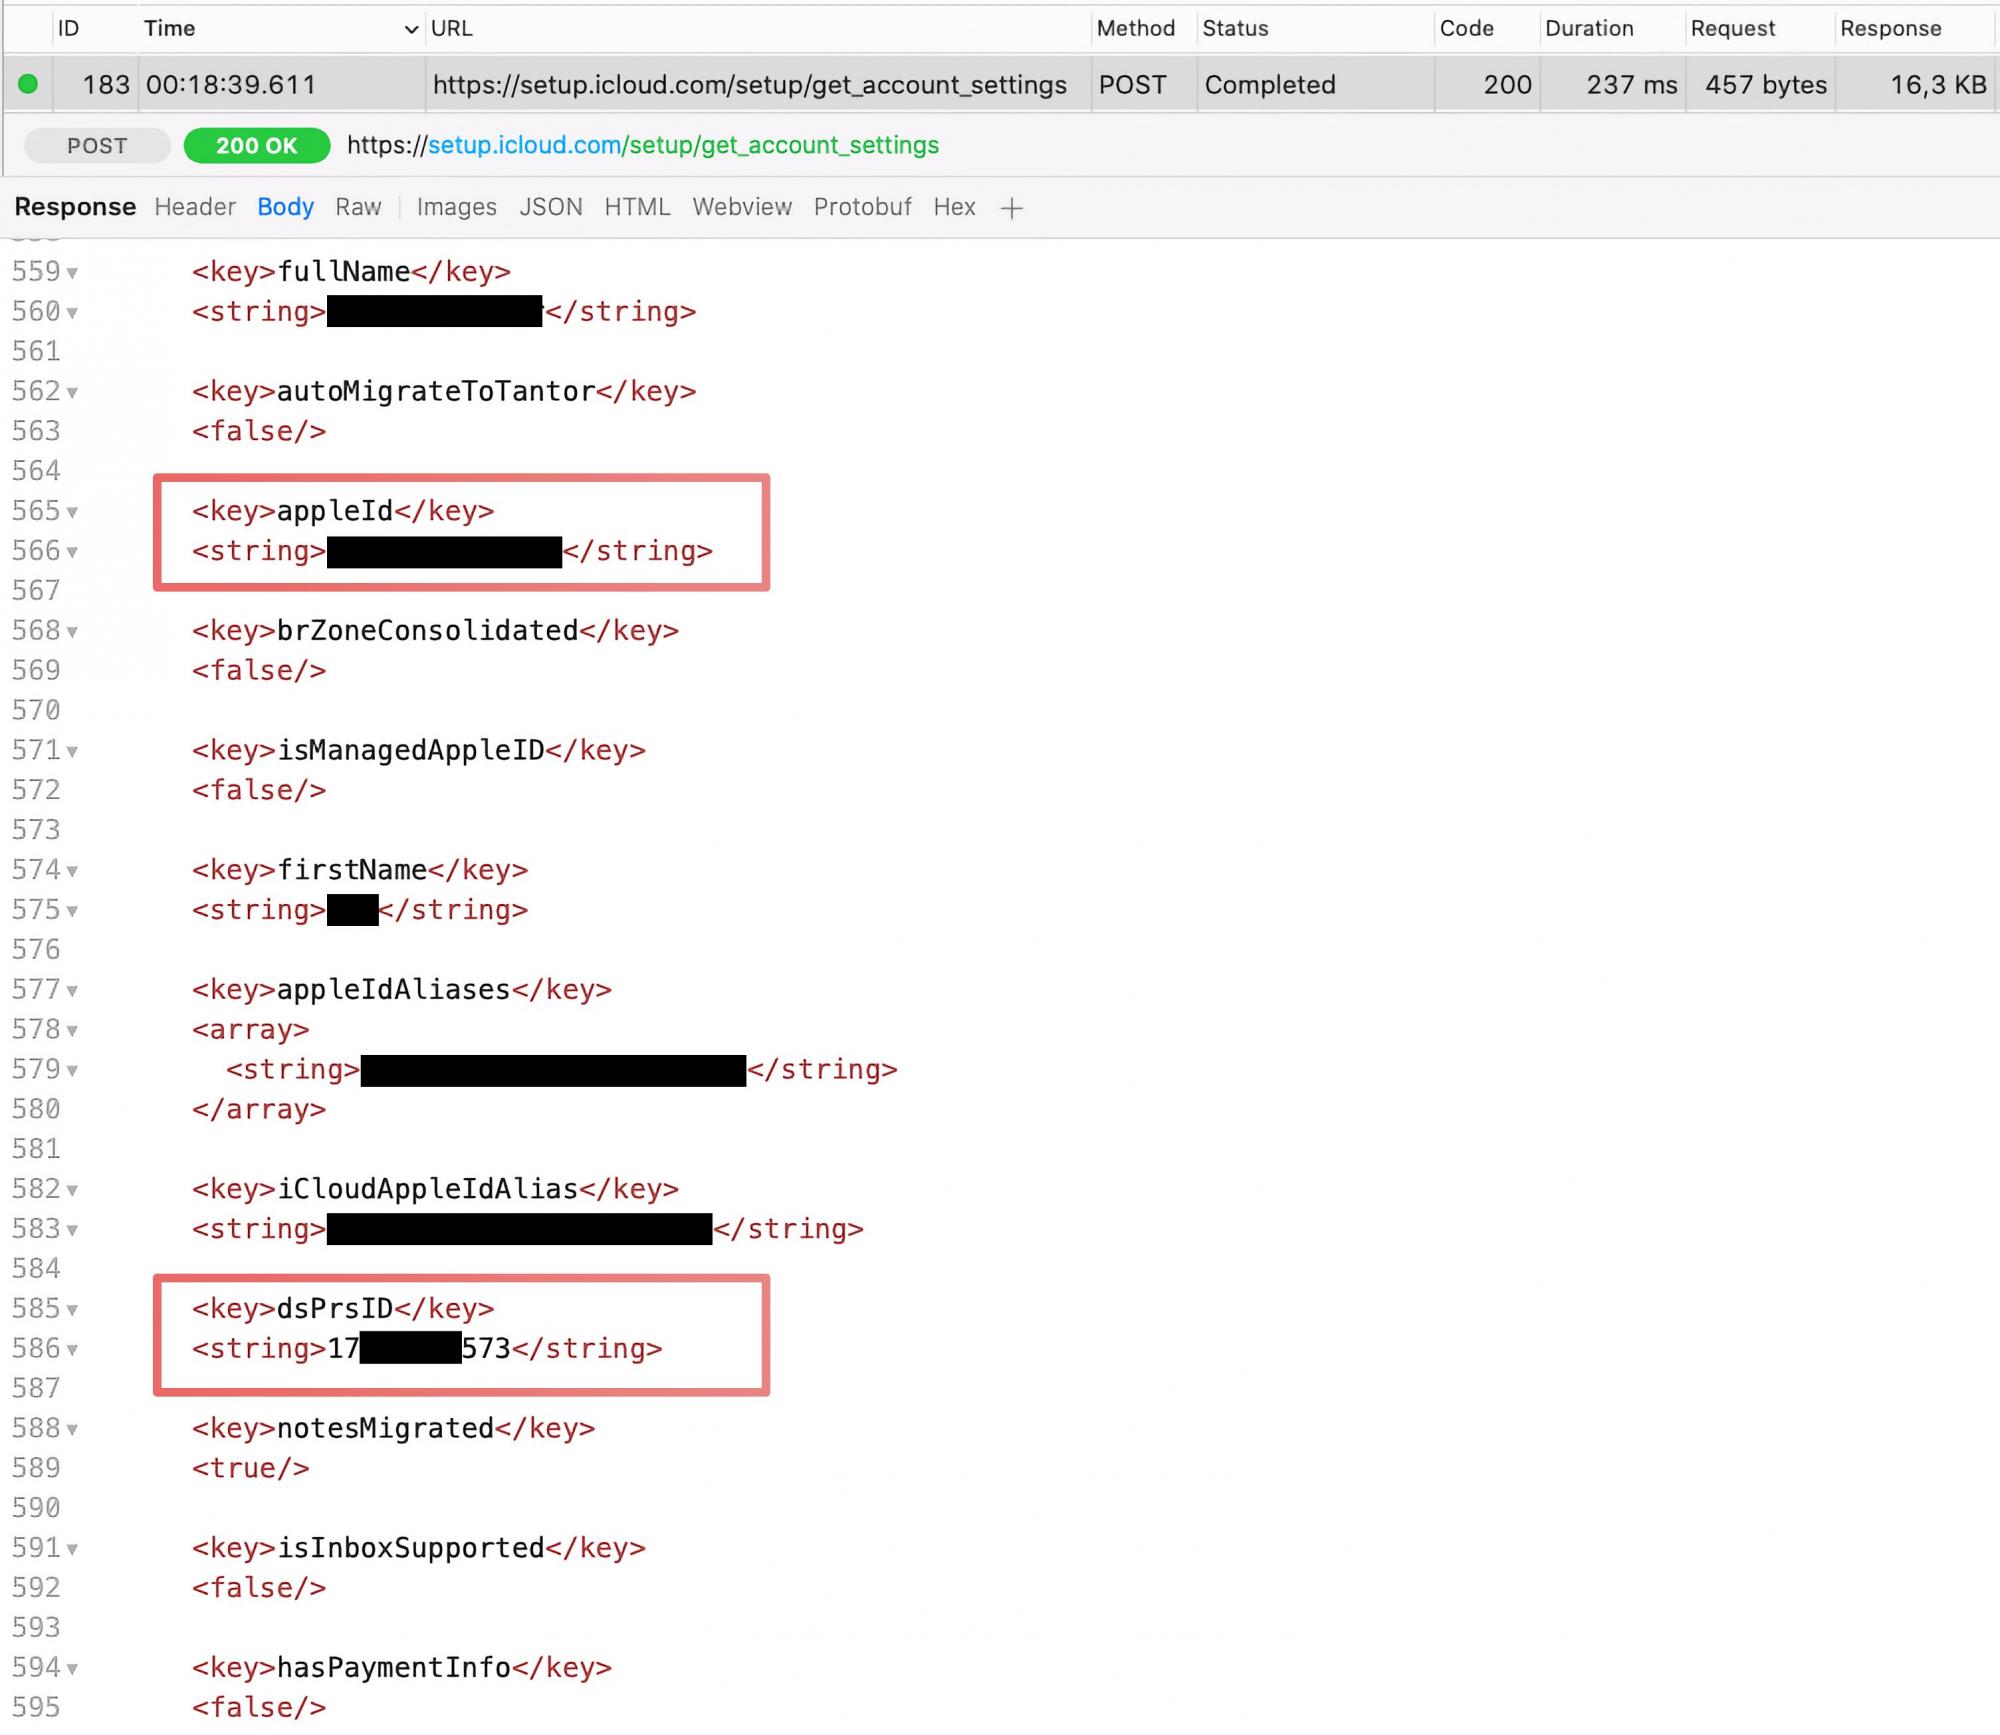
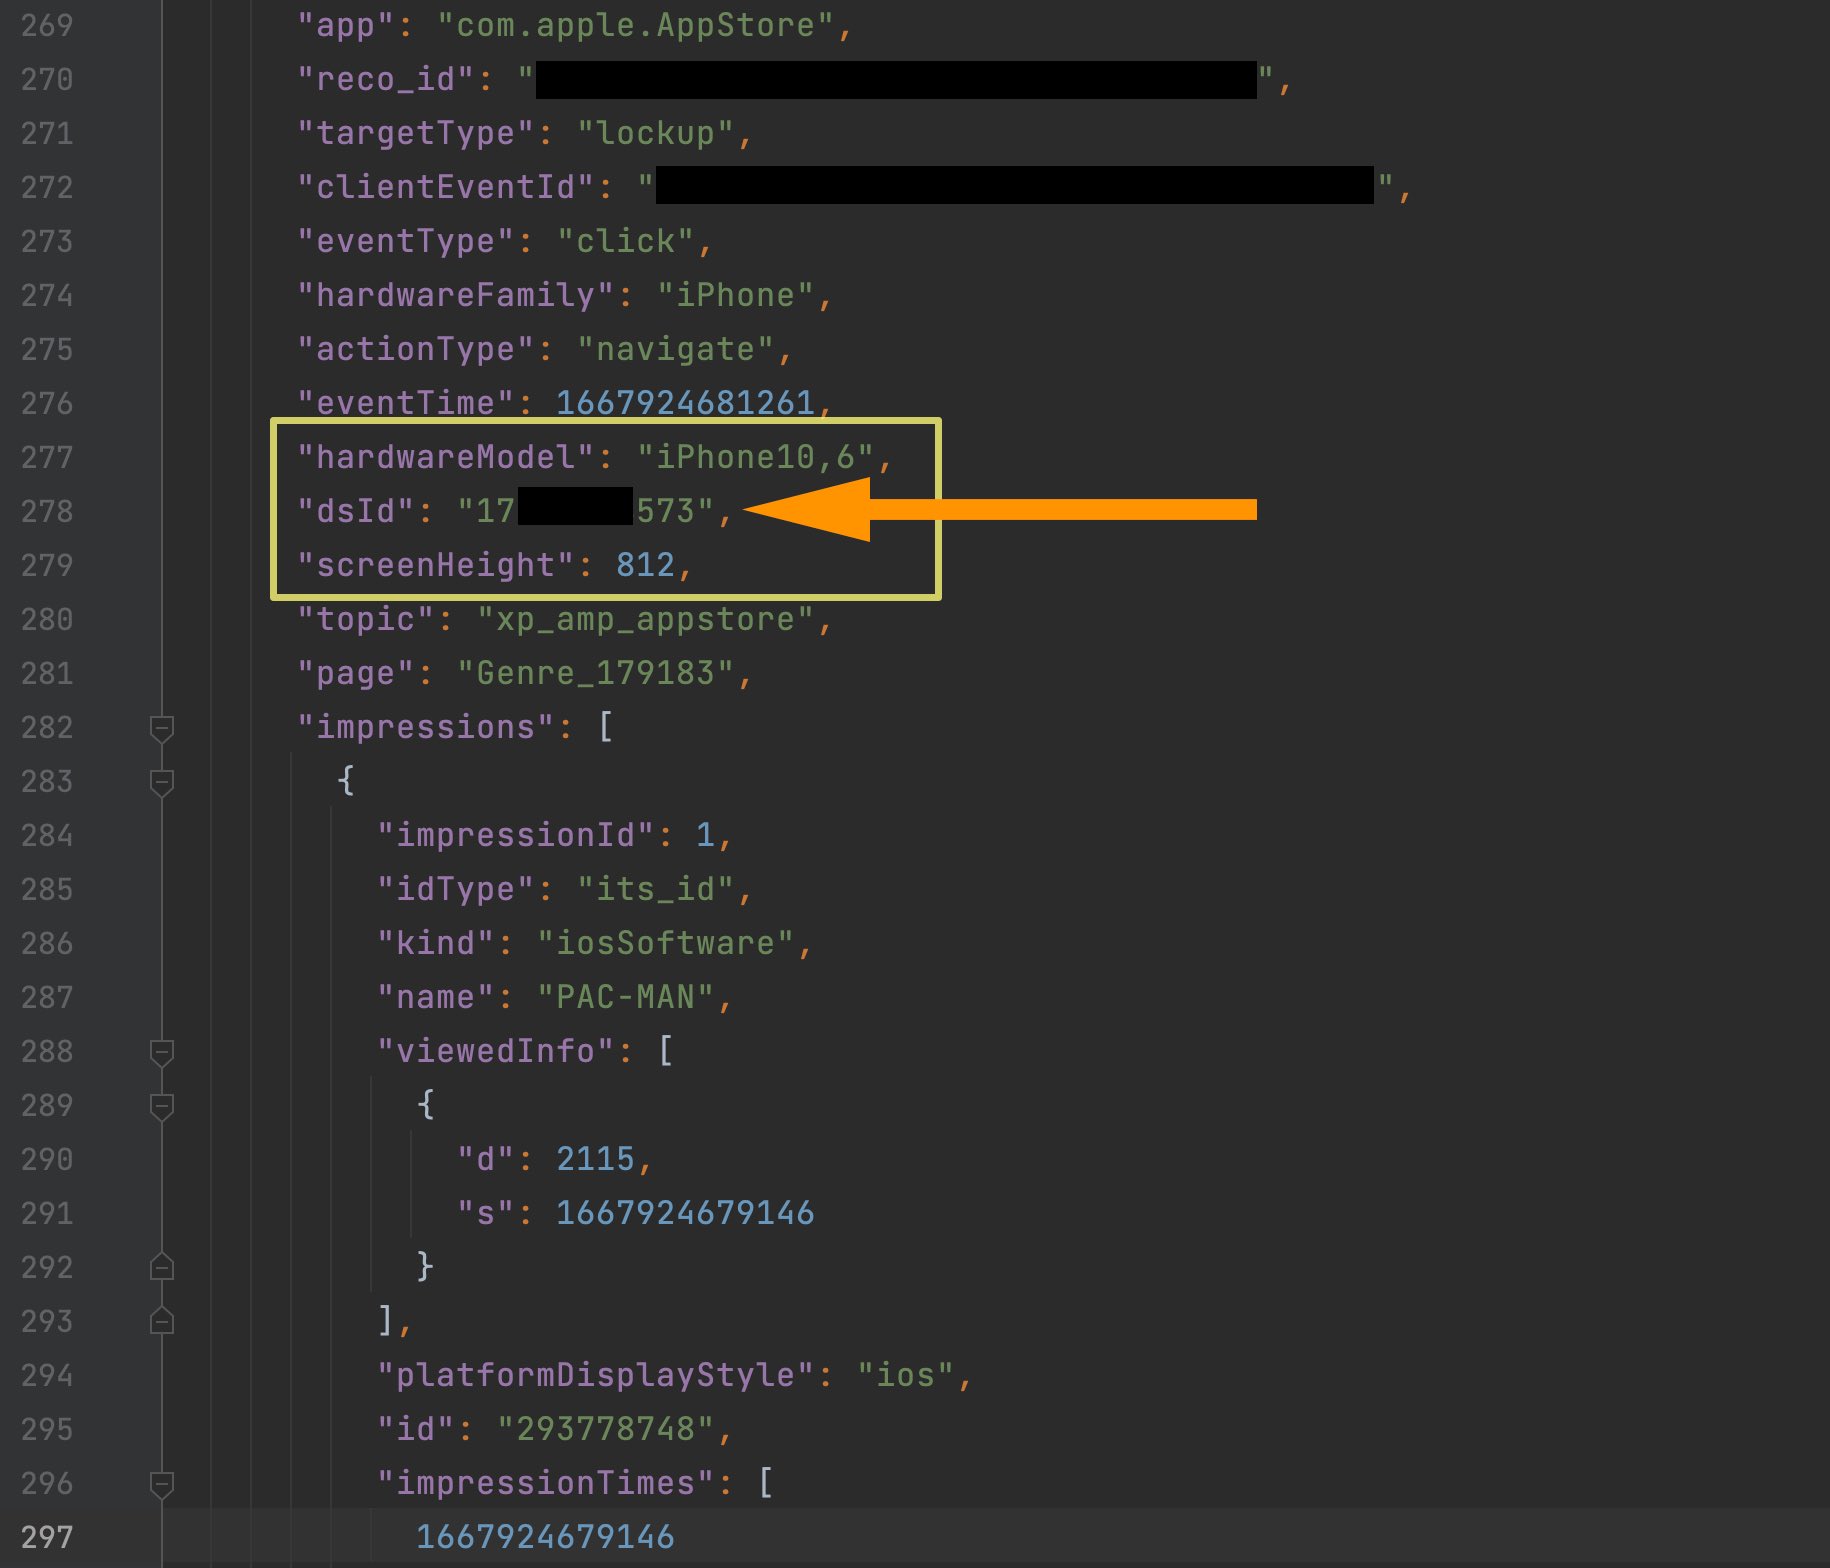
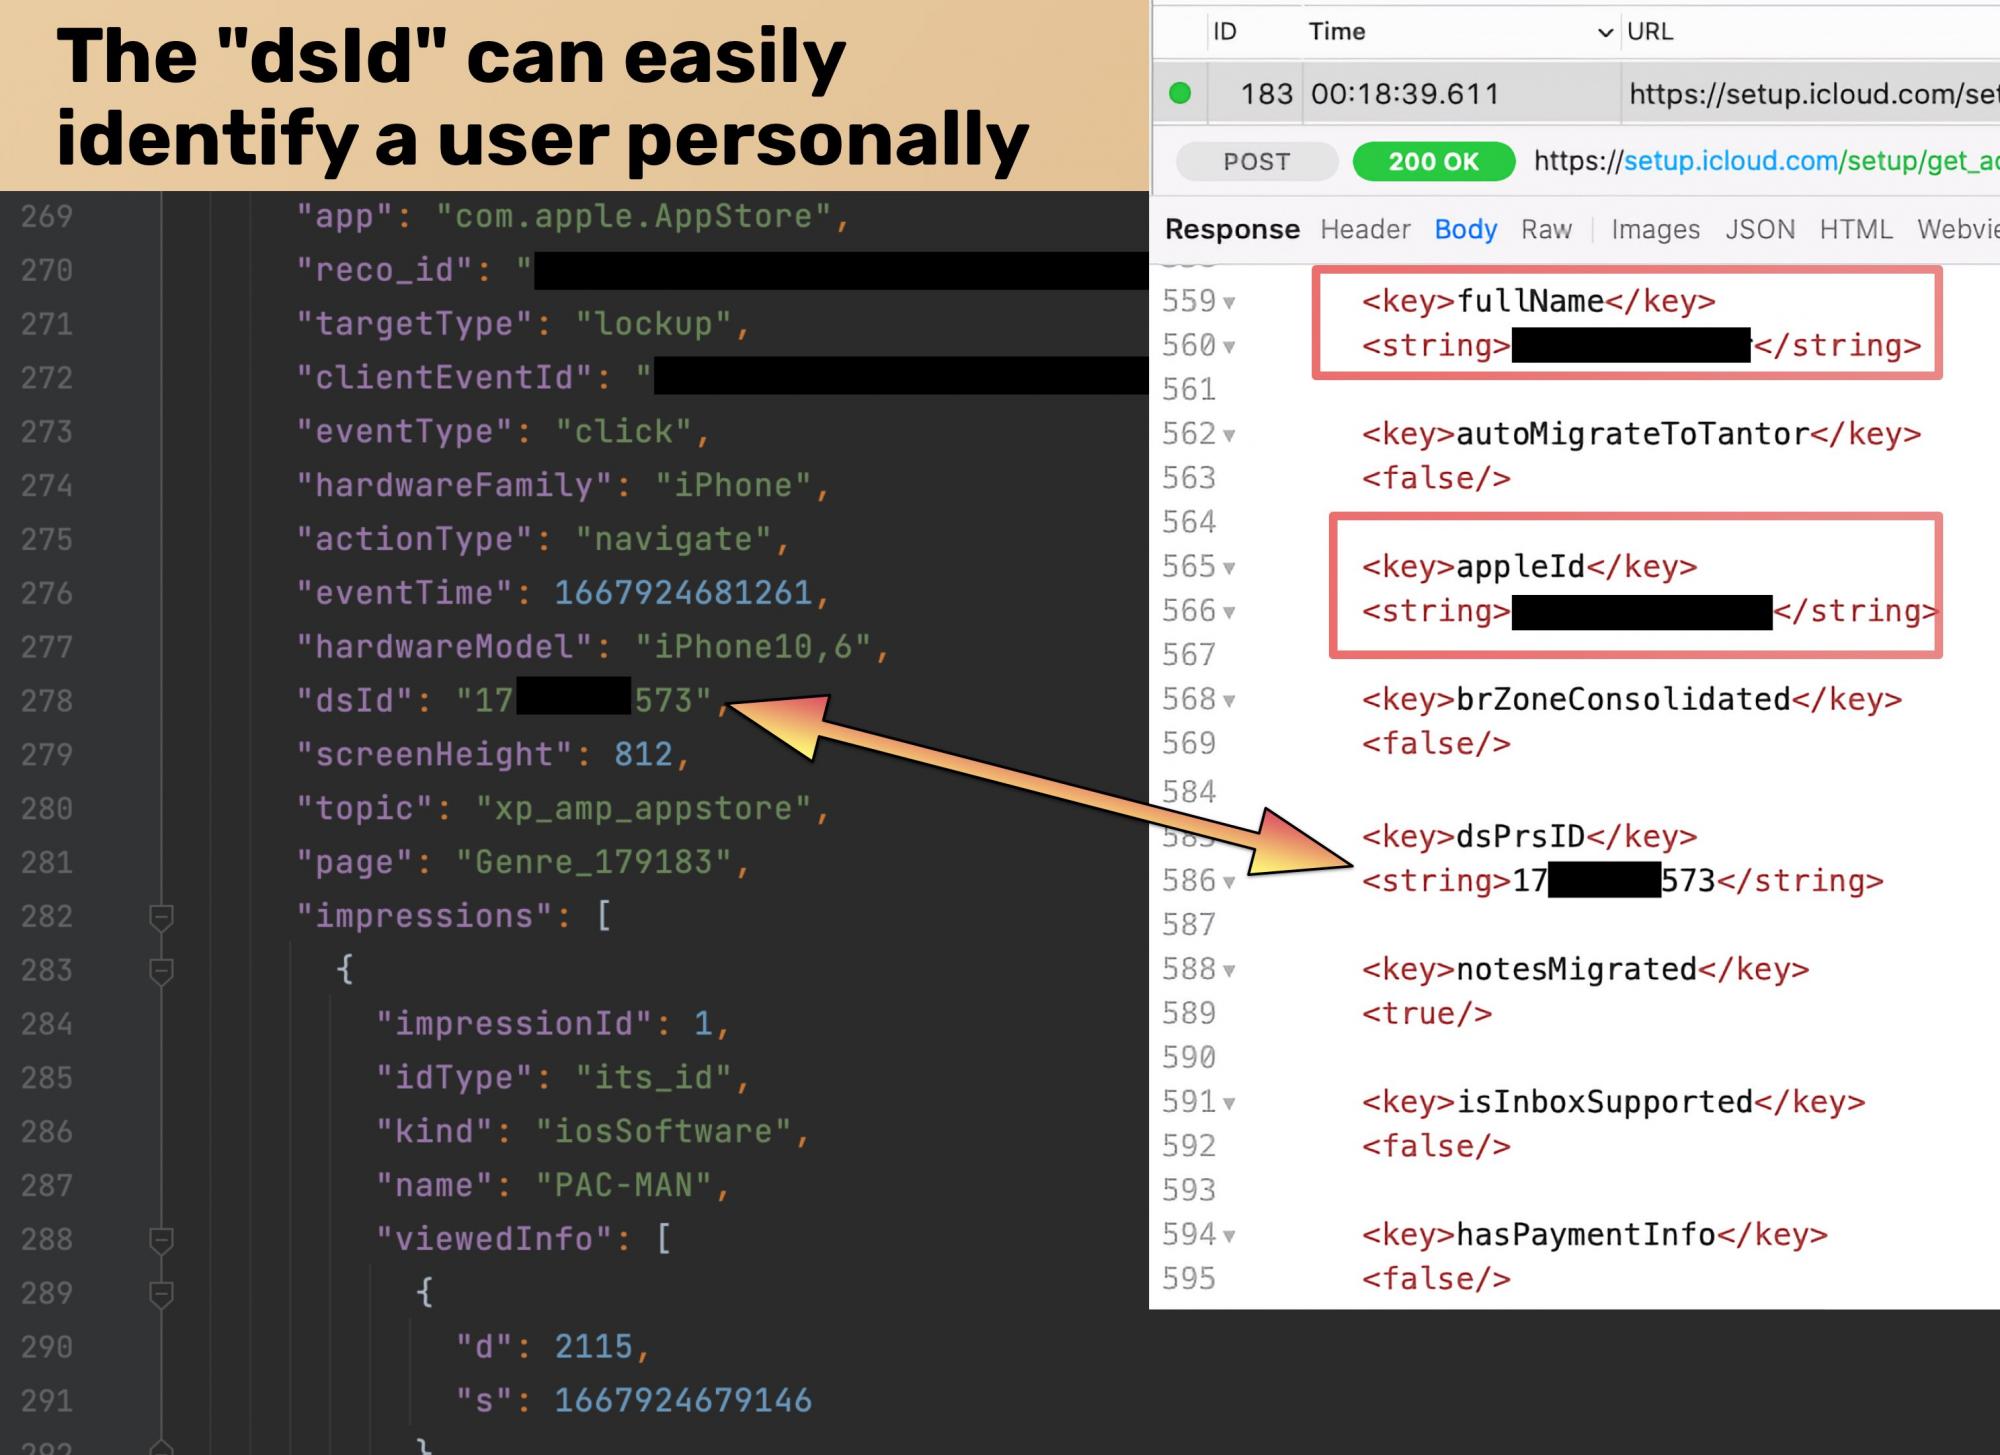
Согласно твиту Томми Миска, собираемые Apple сведения содержат некий идентификатор под именем “dsId“, который расшифровывается как Directory Services Identifier. Анализ показал, что dsId — уникален для каждого аккаунта iCloud, а это значит, что его можно привязать к конкретному пользователю.

В результате dsId открывает доступ к таким сведениям, как имена, даты рождения, адреса электронной почты конкретных владельцев мобильных устройств. Миск указывает на интересную строчку, прописанную на странице официального сайта Apple: корпорация утверждает, что «с помощью собираемой информации нельзя идентифицировать пользователей».

Как оказалось, можно. В подтверждение эксперт прикрепил несколько скриншотов, на которых показано наличие идентификатора:


Зная дотошный подход Apple ко всему, что касается конфиденциальности пользователей (причём корпорация постоянно это подчёркивает), странно наблюдать использование подобных идентификаторов. Впрочем, купертиновцы пока не ответили на вопрос Миска, поэтому стоит дождаться официальных комментариев.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru