



Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

В прошлом месяце исследователи из Cyble обнаружили три новых шифровальщика для Windows, активно продвигаемых на хакерских форумах. Наиболее интересным оказался AXLocker: он умеет воровать токены аутентификации Discord, позволяя захватить аккаунт жертвы и использовать его для проведения других вредоносных атак.

Анализ показал, что как шифровальщик AXLocker мало примечателен. При запуске 32-битный NET-бинарник пытается скрыть свой файл, изменяя его свойства, а затем приступает к поиску и преобразованию данных на диске C:\, оперируя списком расширений и папок-исключений.

Шифрование осуществляется с использованием алгоритма AES, никаких расширений к итоговым файлам не добавляется. По завершении процесса вредонос отправляет на C2-сервер ID жертвы, системные данные и украденные токены Discord.

Для поиска токенов AXLocker сканирует следующие папки:

  • Discord\Local Storage\leveldb,
  • discordcanary\Local Storage\leveldb,
  • discordptb\leveldb,
  • Opera Software\Opera Stable\Local Storage\leveldb,
  • Google\Chrome\User Data\\Default\Local Storage\leveldb,
  • BraveSoftware\Brave-Browser\User Data\Default\Local Storage\leveldb,
  • Yandex\YandexBrowser\User Data\Default\Local Storage\leveldb.

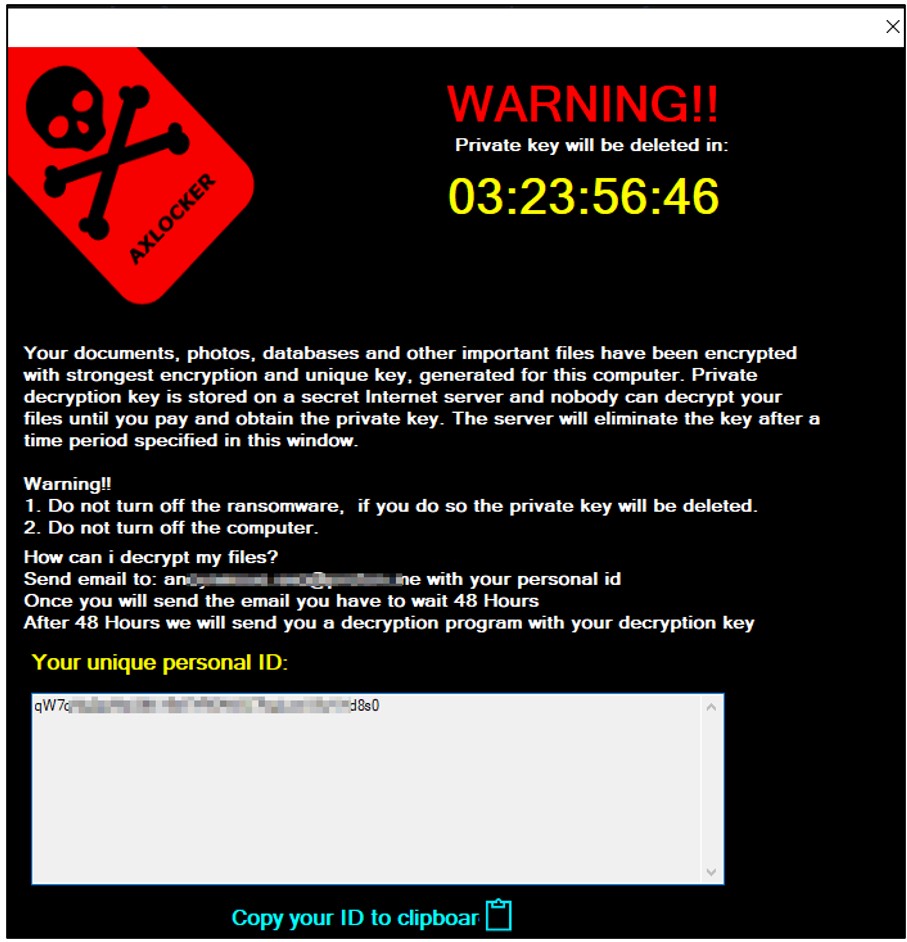
Извлечение токенов из локальных хранилищ осуществляется с помощью регулярных выражений (regex). На финальной стадии жертве отображается всплывающее окно с сообщением о случившемся и призывом связаться с авторами атаки в течение 48 часов. Сумма выкупа заранее не оговорена.


Атаки AXLocker, по всей видимости, проводятся массово. Жертвам рекомендуется незамедлительно сменить пароль к Discord, чтобы аннулировать украденный токен.

Вымогатель Octocrypt написан на Go и доступен в виде билдера 64-битных бинарников, который предоставляется в пользование как услуга (бизнес-модель RaaS, Ransomware-as-a-Service). Данные жертв шифруются по AES-256 в режиме CTR, к обработанным файлам добавляется расширение .octo; выкуп взимается в монеро.

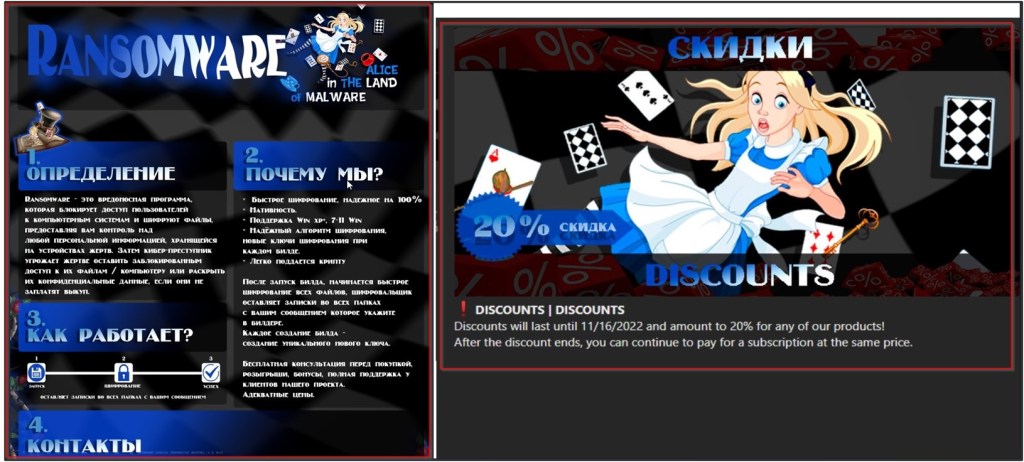
Третий шифровальщик, Alice, тоже рекламируется как RaaS-сервис с возможностью кастомизации шифратора, декриптора и записки с требованием выкупа. К зашифрованным файлам добавляется расширение .alice.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru