



Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

Вымогатель AXLocker не только шифрует файлы, но и крадет токены Discord

В прошлом месяце исследователи из Cyble обнаружили три новых шифровальщика для Windows, активно продвигаемых на хакерских форумах. Наиболее интересным оказался AXLocker: он умеет воровать токены аутентификации Discord, позволяя захватить аккаунт жертвы и использовать его для проведения других вредоносных атак.

Анализ показал, что как шифровальщик AXLocker мало примечателен. При запуске 32-битный NET-бинарник пытается скрыть свой файл, изменяя его свойства, а затем приступает к поиску и преобразованию данных на диске C:\, оперируя списком расширений и папок-исключений.

Шифрование осуществляется с использованием алгоритма AES, никаких расширений к итоговым файлам не добавляется. По завершении процесса вредонос отправляет на C2-сервер ID жертвы, системные данные и украденные токены Discord.

Для поиска токенов AXLocker сканирует следующие папки:

  • Discord\Local Storage\leveldb,
  • discordcanary\Local Storage\leveldb,
  • discordptb\leveldb,
  • Opera Software\Opera Stable\Local Storage\leveldb,
  • Google\Chrome\User Data\\Default\Local Storage\leveldb,
  • BraveSoftware\Brave-Browser\User Data\Default\Local Storage\leveldb,
  • Yandex\YandexBrowser\User Data\Default\Local Storage\leveldb.

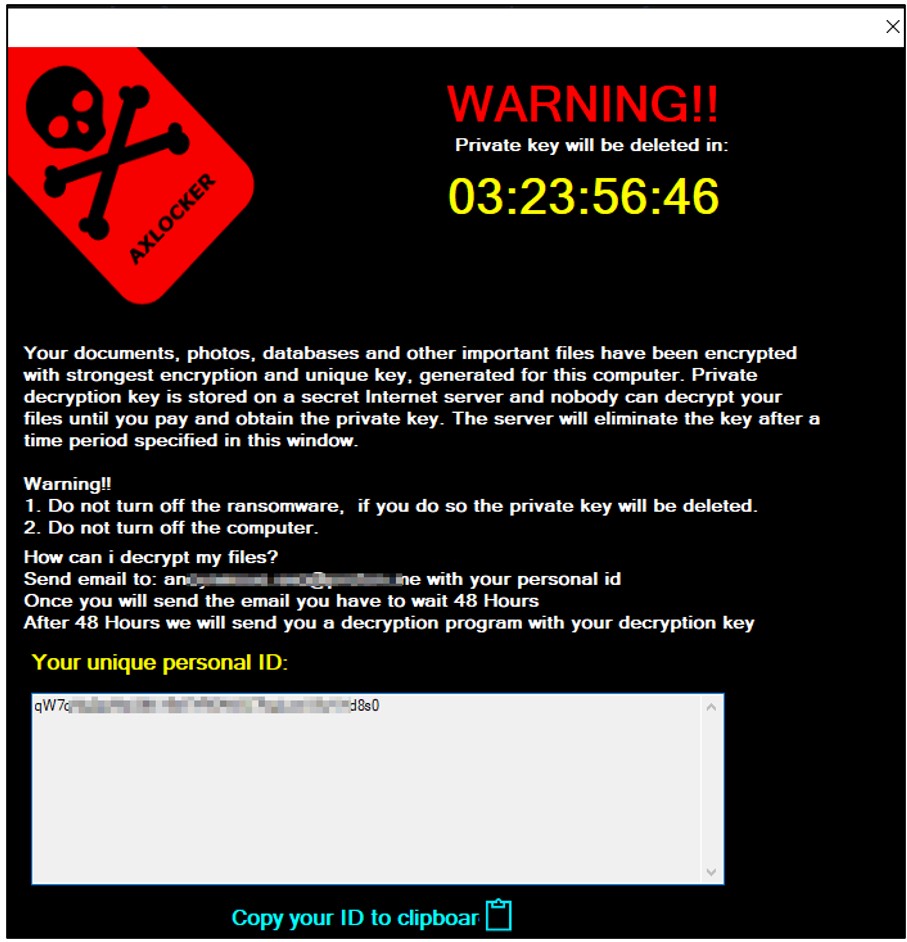
Извлечение токенов из локальных хранилищ осуществляется с помощью регулярных выражений (regex). На финальной стадии жертве отображается всплывающее окно с сообщением о случившемся и призывом связаться с авторами атаки в течение 48 часов. Сумма выкупа заранее не оговорена.


Атаки AXLocker, по всей видимости, проводятся массово. Жертвам рекомендуется незамедлительно сменить пароль к Discord, чтобы аннулировать украденный токен.

Вымогатель Octocrypt написан на Go и доступен в виде билдера 64-битных бинарников, который предоставляется в пользование как услуга (бизнес-модель RaaS, Ransomware-as-a-Service). Данные жертв шифруются по AES-256 в режиме CTR, к обработанным файлам добавляется расширение .octo; выкуп взимается в монеро.

Третий шифровальщик, Alice, тоже рекламируется как RaaS-сервис с возможностью кастомизации шифратора, декриптора и записки с требованием выкупа. К зашифрованным файлам добавляется расширение .alice.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru