



Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Эксперты Elastic опубликовали отчет об интернет-угрозах, составленный по результаты анализа данных телеметрии за последние 12 месяцев. Статистика представлена в разделении по типам ОС, доля Windows-зловредов ожидаемо оказалась самой большой —54,4%.

Вредоносы для Linux тоже встречались довольно часто (39,4%), образцы, заточенные под macOS, составили 6,2% годового улова. Основной причиной малочисленности последних является высокая защищенность ОС Apple: в ней реализована трехуровневая система контроля загрузок, и попытки установки приложений из неофициальных источников эффективно пресекаются. Тем не менее вирусописатели пристально следят за нововведениями Apple и вносят коррективы в свои проекты.

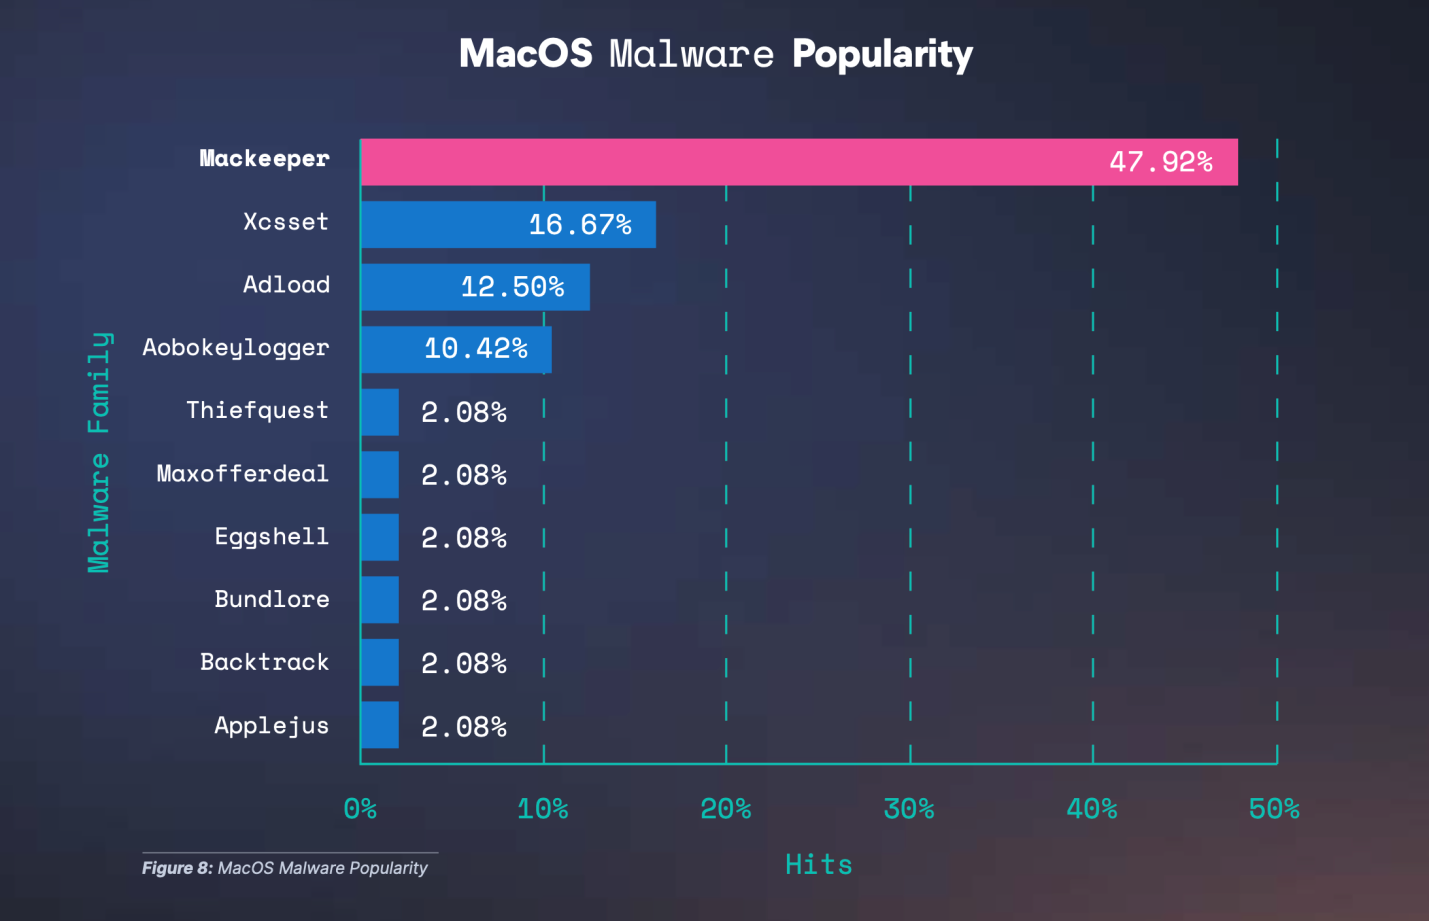
Около 48% угроз, обнаруженных на macOS-машинах, были связаны с MacKeeper — утилитой, помогающей оптимизировать расход ресурсов, которую некоторые антивирусы детектируют как потенциально опасный софт. Данная программа имеет множество разрешений на доступ к процессам и файлам, что очень привлекательно для злоумышленников.

Второе место в рейтинге macOS-вредоносов по степени распространения занял XCSSet, третье — рекламщик Adload.


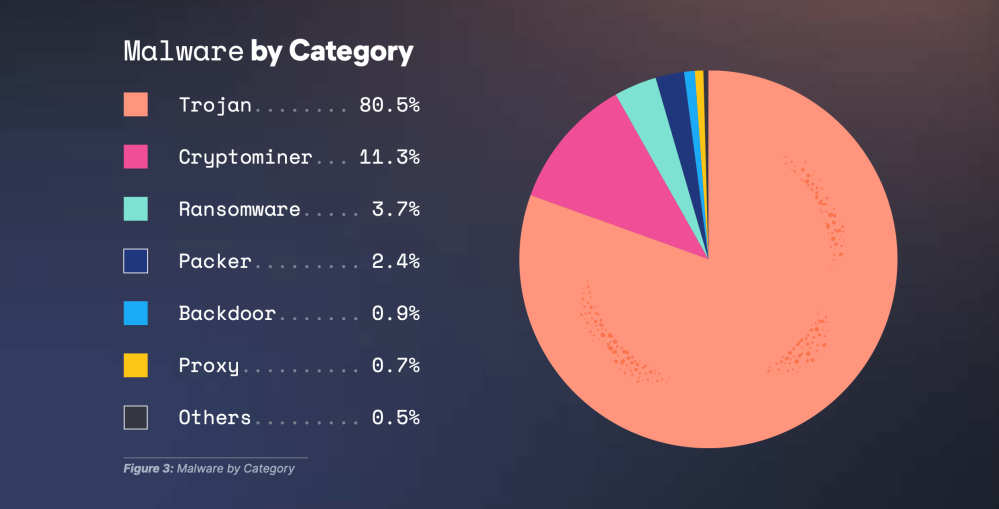
Чаще прочих на трех названных платформах встречались трояны, реже — криптомайнеры. Активность шифровальщиков, согласно Elastic, заметно спала, на их долю пришлось менее 4% опасных находок.


Полнотекстовая версия годового отчета Elasticsearch доступна на сайте голландской компании (требуется регистрация).

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru