



Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Эксперты Elastic опубликовали отчет об интернет-угрозах, составленный по результаты анализа данных телеметрии за последние 12 месяцев. Статистика представлена в разделении по типам ОС, доля Windows-зловредов ожидаемо оказалась самой большой —54,4%.

Вредоносы для Linux тоже встречались довольно часто (39,4%), образцы, заточенные под macOS, составили 6,2% годового улова. Основной причиной малочисленности последних является высокая защищенность ОС Apple: в ней реализована трехуровневая система контроля загрузок, и попытки установки приложений из неофициальных источников эффективно пресекаются. Тем не менее вирусописатели пристально следят за нововведениями Apple и вносят коррективы в свои проекты.

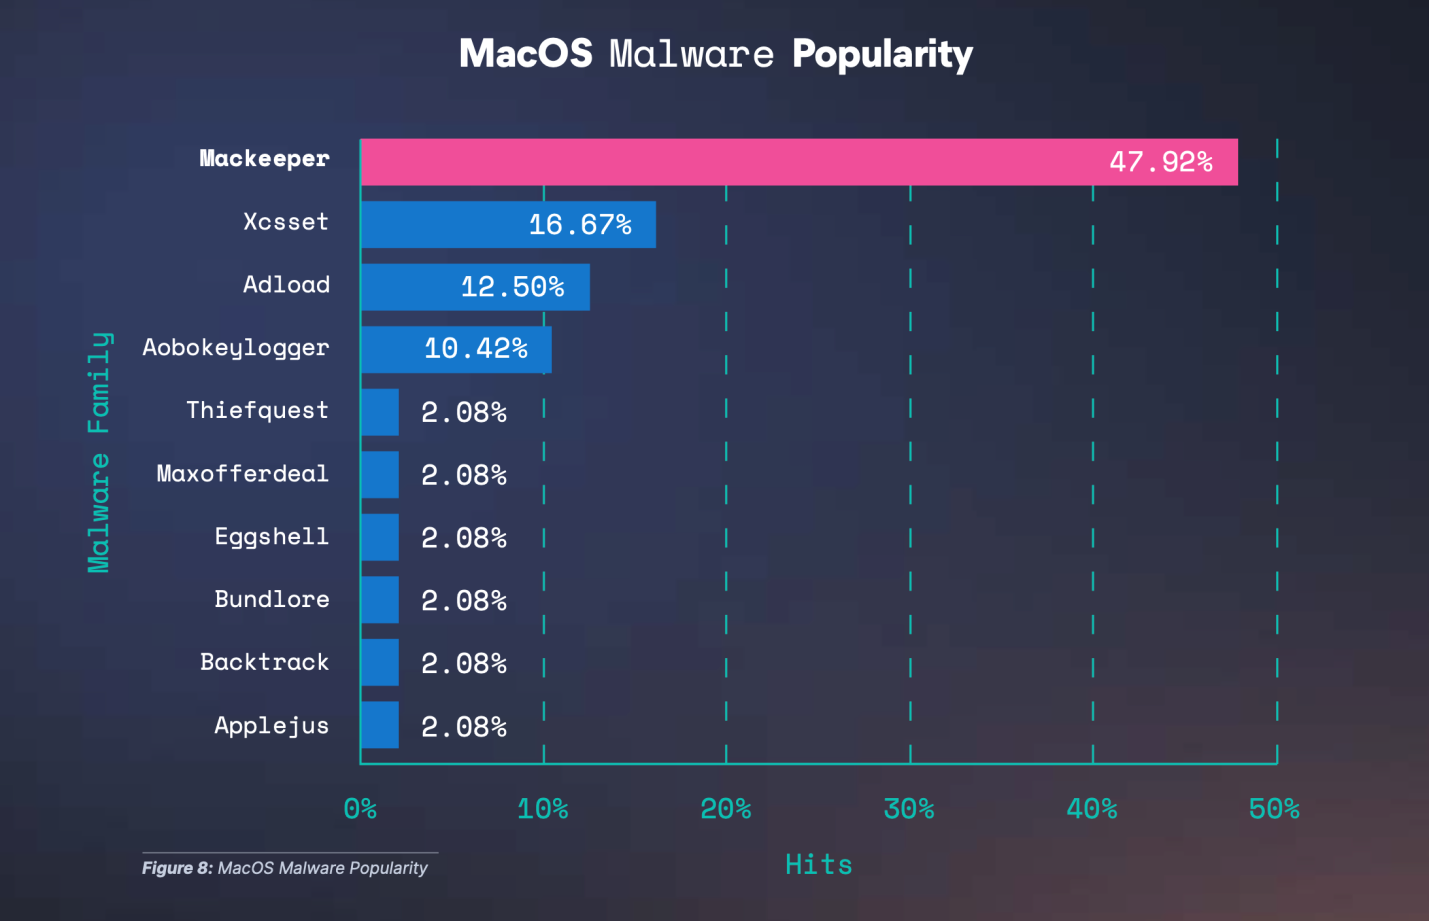
Около 48% угроз, обнаруженных на macOS-машинах, были связаны с MacKeeper — утилитой, помогающей оптимизировать расход ресурсов, которую некоторые антивирусы детектируют как потенциально опасный софт. Данная программа имеет множество разрешений на доступ к процессам и файлам, что очень привлекательно для злоумышленников.

Второе место в рейтинге macOS-вредоносов по степени распространения занял XCSSet, третье — рекламщик Adload.


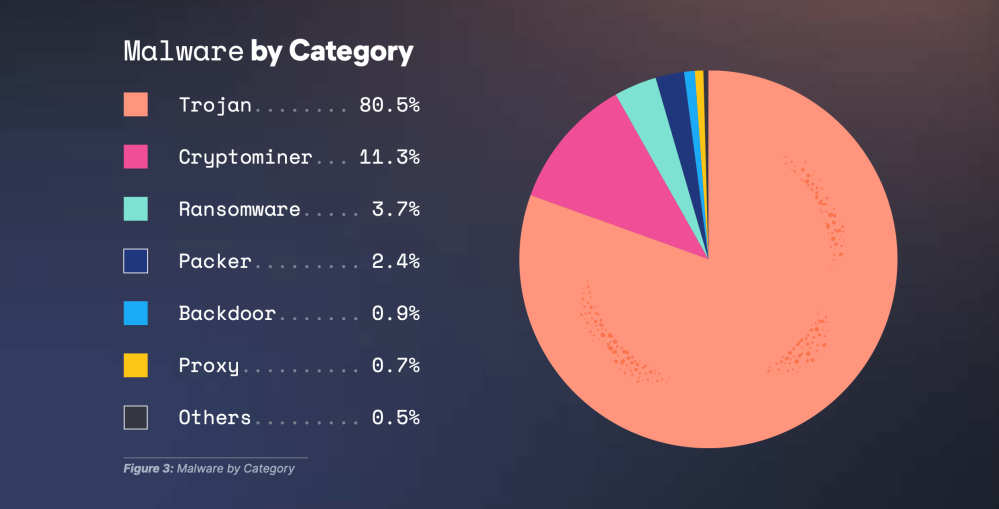
Чаще прочих на трех названных платформах встречались трояны, реже — криптомайнеры. Активность шифровальщиков, согласно Elastic, заметно спала, на их долю пришлось менее 4% опасных находок.


Полнотекстовая версия годового отчета Elasticsearch доступна на сайте голландской компании (требуется регистрация).

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru