



Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Почти половина macOS-зловредов используют возможности MacKeeper

Эксперты Elastic опубликовали отчет об интернет-угрозах, составленный по результаты анализа данных телеметрии за последние 12 месяцев. Статистика представлена в разделении по типам ОС, доля Windows-зловредов ожидаемо оказалась самой большой —54,4%.

Вредоносы для Linux тоже встречались довольно часто (39,4%), образцы, заточенные под macOS, составили 6,2% годового улова. Основной причиной малочисленности последних является высокая защищенность ОС Apple: в ней реализована трехуровневая система контроля загрузок, и попытки установки приложений из неофициальных источников эффективно пресекаются. Тем не менее вирусописатели пристально следят за нововведениями Apple и вносят коррективы в свои проекты.

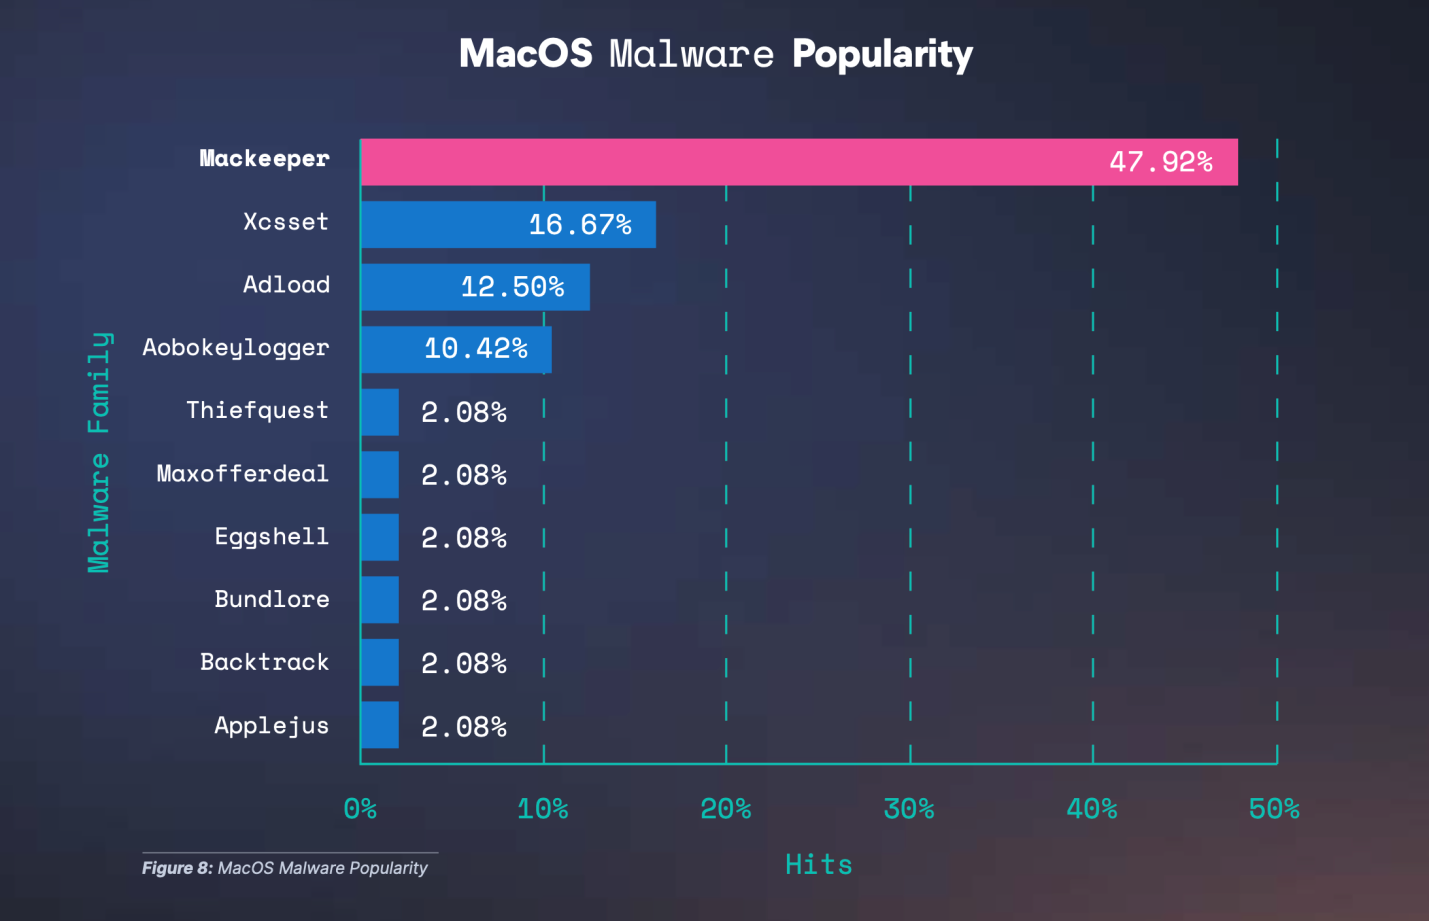
Около 48% угроз, обнаруженных на macOS-машинах, были связаны с MacKeeper — утилитой, помогающей оптимизировать расход ресурсов, которую некоторые антивирусы детектируют как потенциально опасный софт. Данная программа имеет множество разрешений на доступ к процессам и файлам, что очень привлекательно для злоумышленников.

Второе место в рейтинге macOS-вредоносов по степени распространения занял XCSSet, третье — рекламщик Adload.


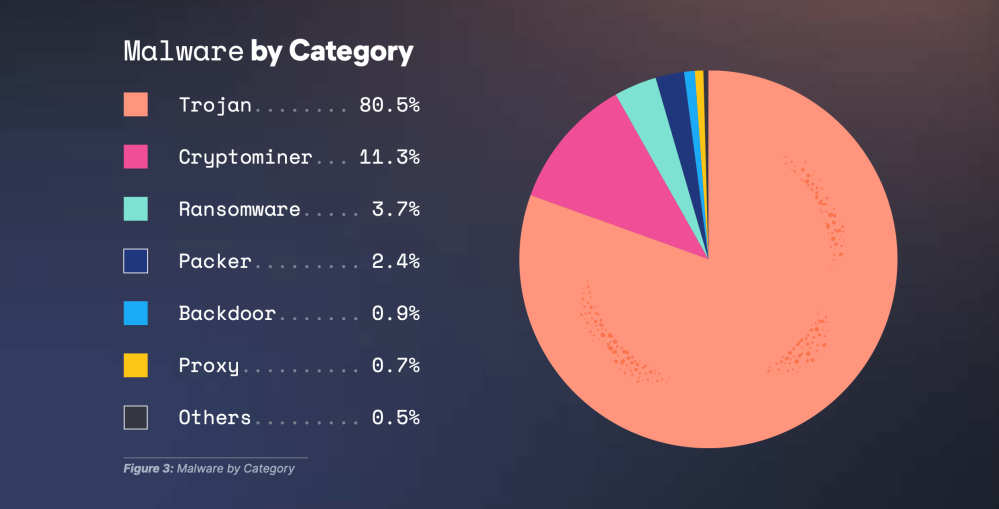
Чаще прочих на трех названных платформах встречались трояны, реже — криптомайнеры. Активность шифровальщиков, согласно Elastic, заметно спала, на их долю пришлось менее 4% опасных находок.


Полнотекстовая версия годового отчета Elasticsearch доступна на сайте голландской компании (требуется регистрация).

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru