



Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Специалисты Specops Software выпустили отчёт, в котором перечисляются пароли, наиболее часто используемые в брутфорс-атаках на RDP-порты (Remote Desktop Protocol). Совсем недавно база Specops Breached Password Protection Service пополнилась 34 млн новых скомпрометированных паролей.

Как правило, системные администраторы используют TCP-порт 3389 для обеспечения сотрудников удалённым доступ к рабочему месту. В период информационного пика пандемии COVID-19 число атак на RDP-порты заметно выросло.

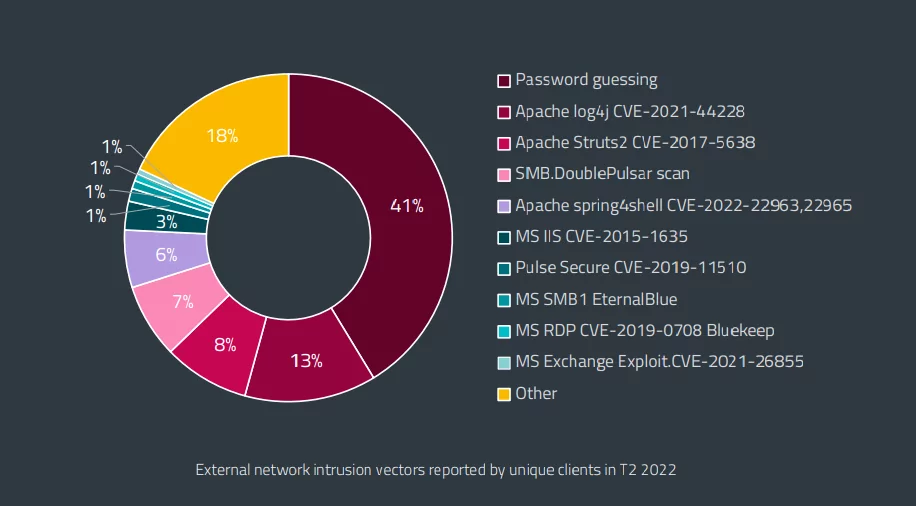
Интересно, что брутфорс фигурирует в 41% таких атак, так что подбор паролей остаётся одним из самых действенных векторов проникновения.


Исследователи изучили более 4,6 млн паролей, которые удалось собрать в октябре 2022 года с помощью ханипота Specops Software.

Топ-10 комбинаций, участвующих в атаках на RDP-порт 3389, выглядит так:

  1. Password
  2. p@ssw0rd
  3. Welcome
  4. admin
  5. Passw0rd
  6. p@ssword
  7. pa$$w0rd
  8. qwerty
  9. User
  10. test

Более 88% зафиксированных в октябре паролей содержали 12 и менее символов, наиболее распространённая длина — 8 символов. Отметим, что на сегодняшний день база Specops Breached Password Protection Service насчитывает более 3 миллиардов уникальных скомпрометированных паролей.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru