



RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

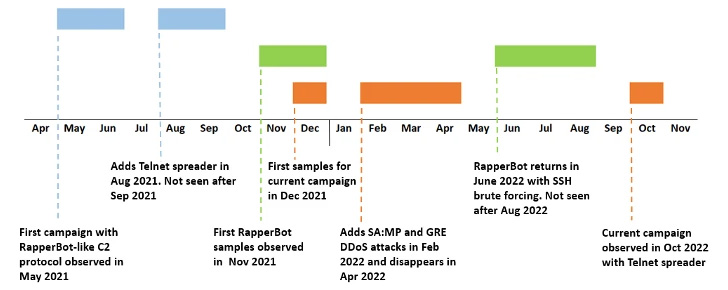
Исследователи из Fortinet FortiGuard Labs наткнулись на новые образцы вредоноса RapperBot, который операторы используют для создания мощного ботнета и запуска DDoS-атак на игровые серверы. RapperBot известен предыдущими кампаниями, в которых он брутфорсил SSH-серверы.

Напомним, что о новом ботнете впервые заговорили в августе 2022 года. Тогда он отметился брутфорс-атаками на SSH-серверы Linux. Теперь операторы зловреда переключились на DDoS игровых серверов.

«Новые атаки вредоноса отличаются Telnet-брутфорсом и поддержкой DoS с помощью протокола туннелирования Generic Routing Encapsulation (GRE). Также отмечается UDP-флуд, которым атакуют серверы Grand Theft Auto: San Andreas», — отмечают специалисты Fortinet FortiGuard Labs.

«Код для брутфорса Telnet разработан с учётом самораспространения и напоминает старичков вроде Mirai Satori».


В коде бинарника жёстко заданы учётные данные в виде простого текста — это дефолтные логины и пароли, которые используются на многих IoT-устройствах. Такой подход избавляет операторов от необходимости связывать вредоноса с командным сервером для получения учётных данных.

В Fortinet также уточнили, что вредоносная программа атакует только те системы, которые используют архитектуры ARM, MIPS, PowerPC, SH4 и SPARC.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru