



Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

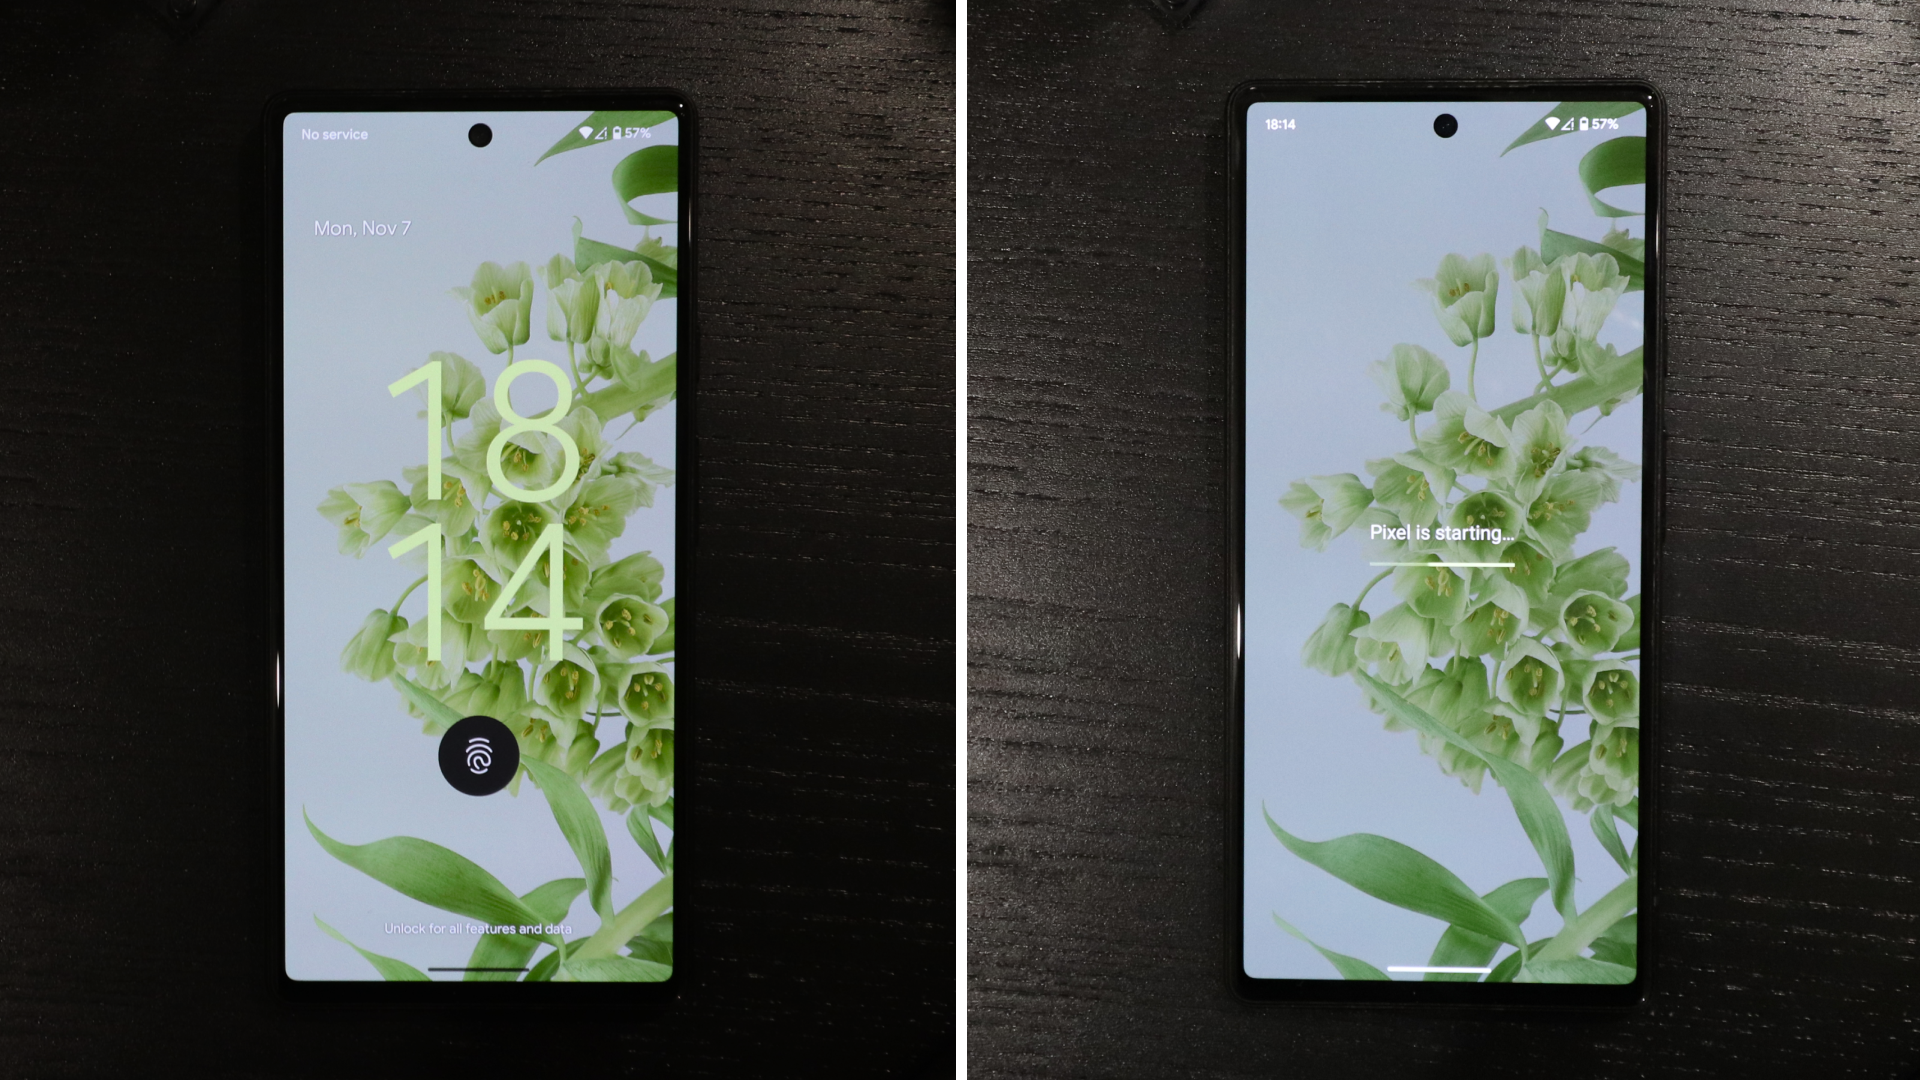
Баг-хантер Дэвид Шютц рассказал об уязвимости в Android, позволяющей обойти экран блокировки мобильного устройства. По словам эксперта, он несколько месяцев пытался доказать Google, что баг представляет опасность.

Согласно отчету Шютца, в июне 2022 года он обнаружил способ обхода экрана блокировки случайно. Последовательность действий, которая привела к такому результату, может легко сложиться для любого пользователя.

Другими словами, владельцы девайсов на Android в теории могли сами наткнуться на баг. Google тянула с выпуском патча до ноября, поэтому Шютц рассказывает о проблеме только сейчас.

Специалист выявил лазейку после того, как забыл выключить и зарядить свое мобильное устройство перед длительным путешествием. Когда исследователь спохватился и попытался срочно отправить несколько текстовых сообщений, аккумулятор окончательно разрядился и смартфон выключился.

Далее Шютц не смог корректно ввести ПИН-код от сим-карты три раза подряд, после чего вынужден был вводить PUK-код. Эксперт ожидал, что смартфон предложит ввести собственный код разблокировки, поскольку телефон, разрядившись, выключился. Однако девайс предложил войти с помощью отпечатка пальца.

Таким образом, рушилась сама логика, согласно которой смартфон должен после перезагрузки требовать ввести код, чтобы активировать сканер отпечатков или лица. Как оказалось, вся «фишка» крылась в неверно введенном ПИН-коде, после которого сразу вводится правильный PUK-код. В этом случае мобильное устройство не будет требовать собственный код для разблокировки.


Шютц добился, чтобы уязвимости присвоили идентификатор — CVE-2022-20465, а с выходом ноябрьского набора патчей Google устранила баг и даже посвятила ему пару слов. Специалист получил 70 тысяч долларов.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru