



Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

В Сети появился новый ботнет Cloud9, специализирующийся на браузере Google Chrome. Его операторы используют вредоносные расширения для кражи аккаунтов, фиксации нажатий клавиш, внедрения рекламных объявлений и JavaScript-кода, а также для запуска DDoS.

Cloud9 фактически является трояном, открывающим злоумышленникам удалённый доступ к браузерам, основанным на Chromium: Google Chrome и Microsoft Edge. В результате операторы могут отправлять обозревателю специальные команды.

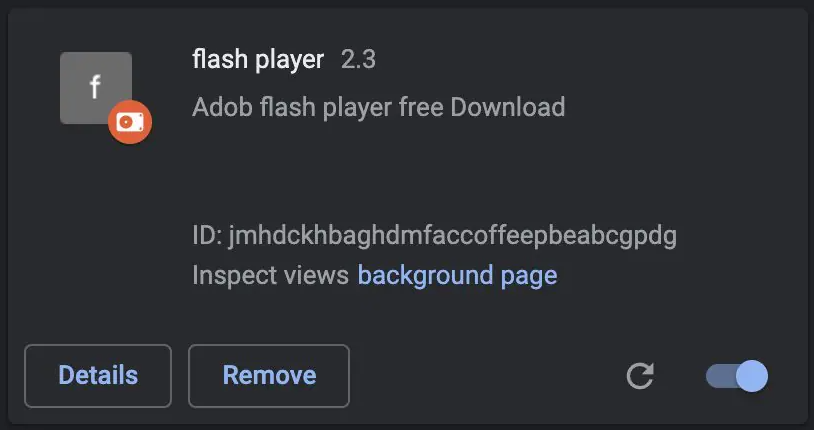
К счастью, вредоносный аддон недоступен в официальном магазине расширений для Chrome. Однако он успешно распространяется через альтернативные каналы, например через сомнительные веб-сайты, выдающие фейковые обновления Adobe Flash Player.


Судя по всему, такой метод доставки вредоноса неплохо работает, поскольку исследователи из Zimperium обнаружили Cloud9 на устройствах по всему миру. Киберугроза состоит из трёх JavaScript-файлов, которые могут собирать информацию, добывать криптовалюту, запускать DDoS и многое другое.

Кроме того, вредонос использует эксплойты для уязвимостей CVE-2019-11708 и CVE-2019-9810 в Firefox; CVE-2014-6332 и CVE-2016-0189 в Internet Explorer; CVE-2016-7200 в Edge. Модуль-клипер предназначен для постоянного мониторинга содержимого буфера обмена.

Cloud9 способен внедрять рекламу в веб-страницы и генерировать таким образом показы для извлечения прибыли.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru