



Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

В Сети появился новый ботнет Cloud9, специализирующийся на браузере Google Chrome. Его операторы используют вредоносные расширения для кражи аккаунтов, фиксации нажатий клавиш, внедрения рекламных объявлений и JavaScript-кода, а также для запуска DDoS.

Cloud9 фактически является трояном, открывающим злоумышленникам удалённый доступ к браузерам, основанным на Chromium: Google Chrome и Microsoft Edge. В результате операторы могут отправлять обозревателю специальные команды.

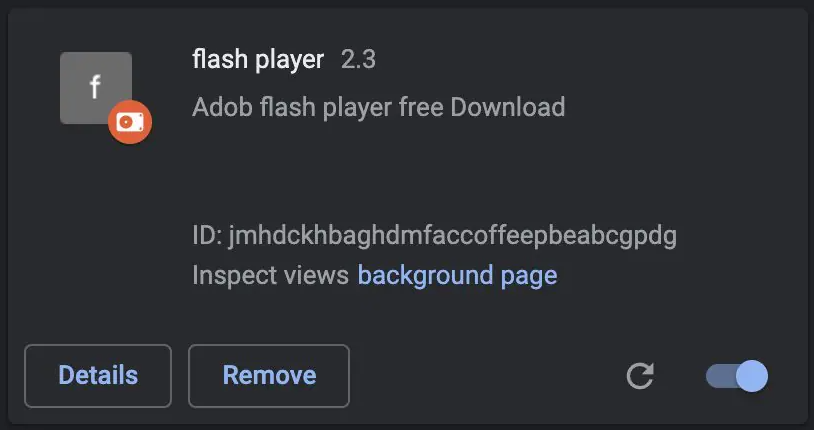
К счастью, вредоносный аддон недоступен в официальном магазине расширений для Chrome. Однако он успешно распространяется через альтернативные каналы, например через сомнительные веб-сайты, выдающие фейковые обновления Adobe Flash Player.


Судя по всему, такой метод доставки вредоноса неплохо работает, поскольку исследователи из Zimperium обнаружили Cloud9 на устройствах по всему миру. Киберугроза состоит из трёх JavaScript-файлов, которые могут собирать информацию, добывать криптовалюту, запускать DDoS и многое другое.

Кроме того, вредонос использует эксплойты для уязвимостей CVE-2019-11708 и CVE-2019-9810 в Firefox; CVE-2014-6332 и CVE-2016-0189 в Internet Explorer; CVE-2016-7200 в Edge. Модуль-клипер предназначен для постоянного мониторинга содержимого буфера обмена.

Cloud9 способен внедрять рекламу в веб-страницы и генерировать таким образом показы для извлечения прибыли.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru