



Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

В Сети появился новый ботнет Cloud9, специализирующийся на браузере Google Chrome. Его операторы используют вредоносные расширения для кражи аккаунтов, фиксации нажатий клавиш, внедрения рекламных объявлений и JavaScript-кода, а также для запуска DDoS.

Cloud9 фактически является трояном, открывающим злоумышленникам удалённый доступ к браузерам, основанным на Chromium: Google Chrome и Microsoft Edge. В результате операторы могут отправлять обозревателю специальные команды.

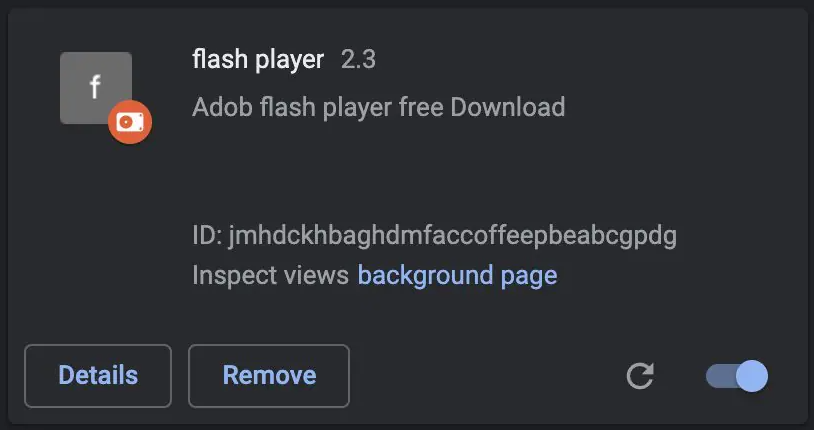
К счастью, вредоносный аддон недоступен в официальном магазине расширений для Chrome. Однако он успешно распространяется через альтернативные каналы, например через сомнительные веб-сайты, выдающие фейковые обновления Adobe Flash Player.


Судя по всему, такой метод доставки вредоноса неплохо работает, поскольку исследователи из Zimperium обнаружили Cloud9 на устройствах по всему миру. Киберугроза состоит из трёх JavaScript-файлов, которые могут собирать информацию, добывать криптовалюту, запускать DDoS и многое другое.

Кроме того, вредонос использует эксплойты для уязвимостей CVE-2019-11708 и CVE-2019-9810 в Firefox; CVE-2014-6332 и CVE-2016-0189 в Internet Explorer; CVE-2016-7200 в Edge. Модуль-клипер предназначен для постоянного мониторинга содержимого буфера обмена.

Cloud9 способен внедрять рекламу в веб-страницы и генерировать таким образом показы для извлечения прибыли.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru