



Клипер Laplas скрывает подмену криптокошелька, используя схожий адрес

Клипер Laplas скрывает подмену криптокошелька, используя схожий адрес

Клипер Laplas скрывает подмену криптокошелька, используя схожий адрес

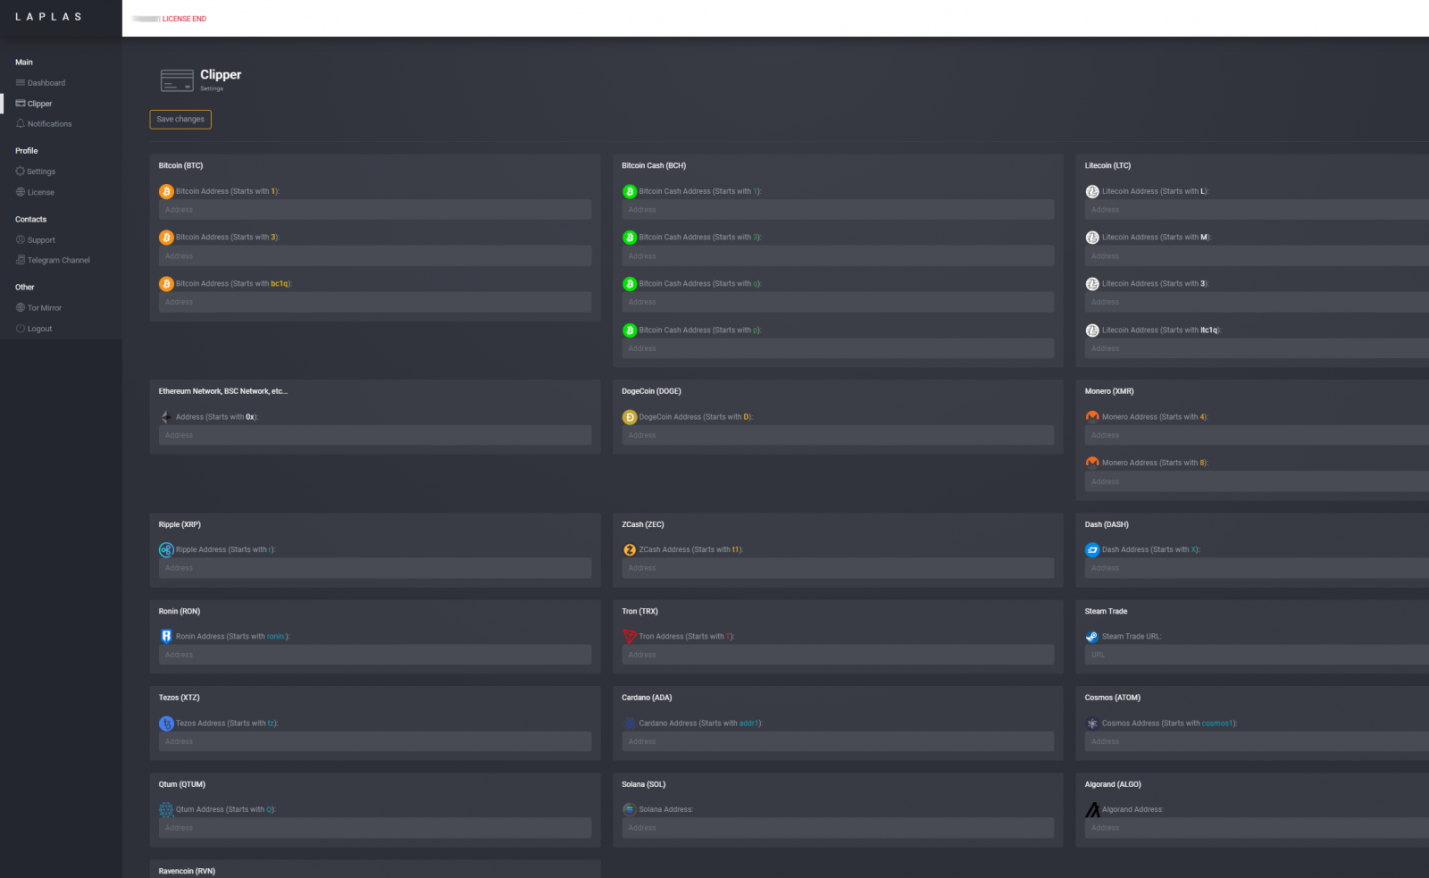
В интернете объявился новый вредонос, нацеленный на кражу криптовалюты путем подмены кошельков в буфере обмена Windows. Проведенный в Cyble анализ вывил существенное отличие Laplas от аналогов: он не является аддоном к инфостилеру или RAT-трояну, а выполнен как полнофункциональный инструмент с собственной панелью управления.

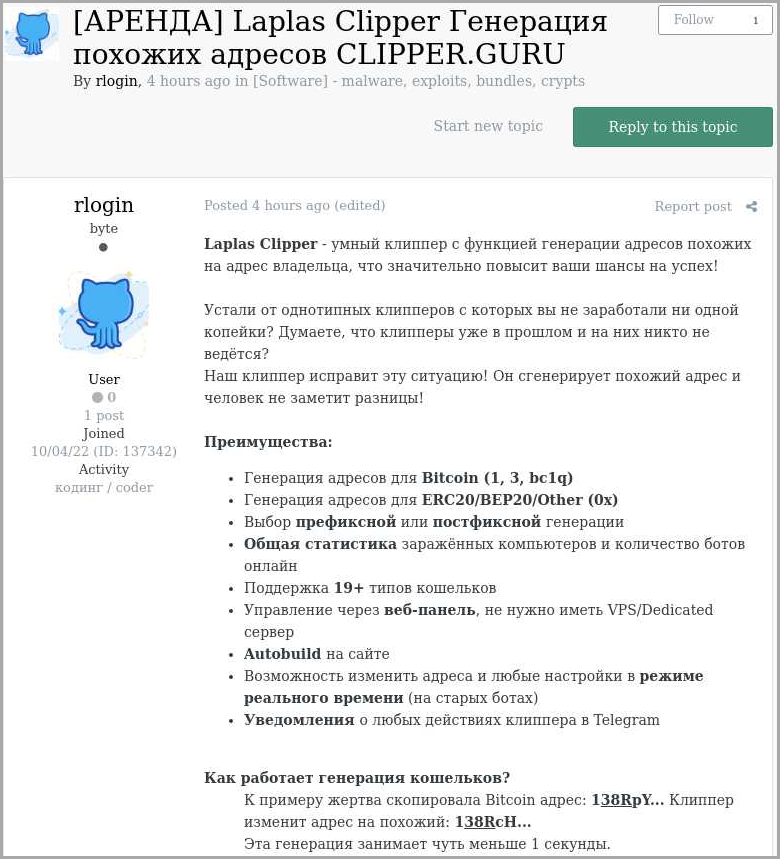
Новый клипер доступен по подписке и активно продвигается в даркнете, в том числе на русскоязычных форумах. Зафиксированы случаи распространения Laplas с помощью Smoke Loader, при этом на машину жертвы также загружаются инфостилер Raccoon 2.0 и многофункциональный прокси-бот SystemBC, позволяющий скрыть вредоносный трафик.

Примечательна еще одна особенность новобранца: он при подмене использует визуально похожий адрес кошелька, сгенерированный на C2-сервере. Подобная попытка скрыть подлог вызвана тем, что при проведении криптовалютных транзакций многие пользователи стали проверять копипаст сравнением (обычно по нескольким знакам в трудной для запоминания строке).

В рекламных постах на подпольных форумах утверждается, что подменные адреса кошельков создаются за доли секунды. Они хранятся в базе данных три дня, но оператору предоставляется возможность отправить ключи доступа в Telegram, чтобы воспользоваться им позже. На тот же Telegram-аккаунт можно в реальном времени получать уведомления о действиях резидентных Laplas.


Каким образом злоумышленникам удается создавать адреса кошельков, способные ввести в заблуждение жертву, пока не установлено. В BleepingComputer попытались поэкспериментировать, но добились сходства за пять секунд — это явно дольше, чем среднестатистический пользователь тратит на копипаст при вводе, и может вызвать подозрение.

Не исключено, что злоумышленники заранее генерируют большое количество адресов, и вредонос потом выбирает нужный из списка (идентификация осуществляется с использованием регулярных выражений). Тестирование в Cyble показало, что адрес Bitcoin-кошелька, который Laplas получает с C2-сервера, содержит первую и последнюю пару знаков строки, скопированной в буфер обмена. В случае с кошельком Ethereum никакого сходства с оригиналом не наблюдалось.

При исполнении новоявленный клипер загружает в память основной модуль build.exe. Затем он копирует себя в %Appdata% и добавляет запланированное задание на ежеминутный запуск в течение 416 дней. Зловред также загружает со своего сервера regex-шаблон и начинает отслеживать использование буфера обмена, чтобы улучить удобный момент для подмены криптокошелька.

Список кошельков, поддерживаемых Laplas, внушителен; он также включает ссылки на обмен в Steam (Trade URL).


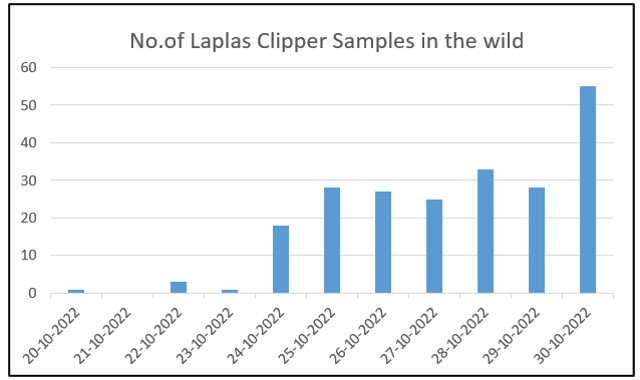
С 20 октября эксперты Cyble выявили около 200 семплов нового клипера; к ноябрю дневная норма таких находок резко увеличилась.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru