



Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Новый отчёт исследователей из Lookout гласит, что половина мобильных устройств на Android, которыми пользуются американские госслужащие, работают на устаревшей версии операционной системы. Как результат — сотни незакрытых уязвимостей, которые можно использовать в кибератаках.

Такую статистику специалисты собрали в период с начала 2021 года по вторую половину 2022-го, изучив 200 миллионов мобильных устройств и 175 млн приложений. В то же время Lookout предупреждает и о росте числа фишинговых атак на государственных служащих в США.

Как известно, наличие непропатченных уязвимостей в мобильной операционной системе может угрожать запуском вредоносного кода, кражей важной информации и даже установкой шпионских программ на девайсы жертв.

Характерный пример — 0-day под идентификатором CVE-2022-42827 в iOS, которую Apple закрыла с выходом октябрьского набора патчей.

В отчёте Lookout эксперты отмечают, что спустя десять месяцев после выхода iOS 15 5 % служащих правительственного уровня и 30 % работников государственных и местных органов власти использовали старую версию ОС.

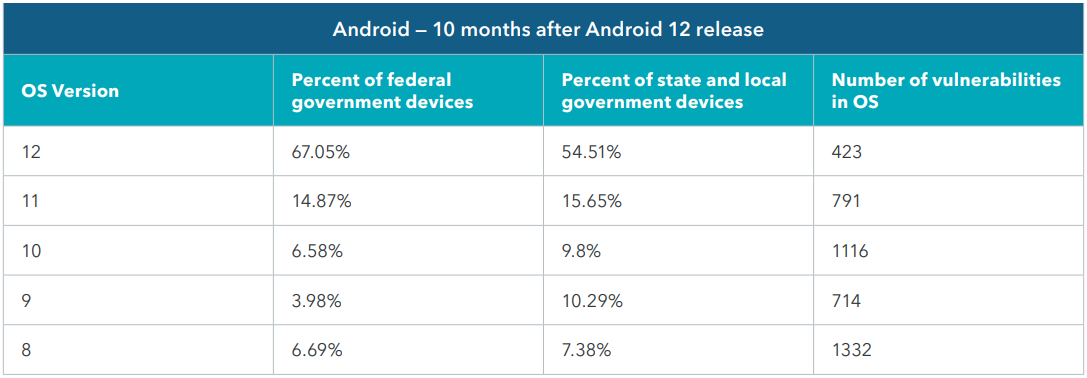
С Android у госслужащих всё ещё хуже: спустя десять месяцев после выхода Android 12 около 30 % служащих правительственного уровня и 50 % работников государственных и местных органов власти использовали дырявые системы.


Интересно, что 10,7 % и 17,7 % сотрудников соответственно пользовались Android 8 и 9, поддержка которых закончилась в ноябре и марте 2022 года.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru