



Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Новый отчёт исследователей из Lookout гласит, что половина мобильных устройств на Android, которыми пользуются американские госслужащие, работают на устаревшей версии операционной системы. Как результат — сотни незакрытых уязвимостей, которые можно использовать в кибератаках.

Такую статистику специалисты собрали в период с начала 2021 года по вторую половину 2022-го, изучив 200 миллионов мобильных устройств и 175 млн приложений. В то же время Lookout предупреждает и о росте числа фишинговых атак на государственных служащих в США.

Как известно, наличие непропатченных уязвимостей в мобильной операционной системе может угрожать запуском вредоносного кода, кражей важной информации и даже установкой шпионских программ на девайсы жертв.

Характерный пример — 0-day под идентификатором CVE-2022-42827 в iOS, которую Apple закрыла с выходом октябрьского набора патчей.

В отчёте Lookout эксперты отмечают, что спустя десять месяцев после выхода iOS 15 5 % служащих правительственного уровня и 30 % работников государственных и местных органов власти использовали старую версию ОС.

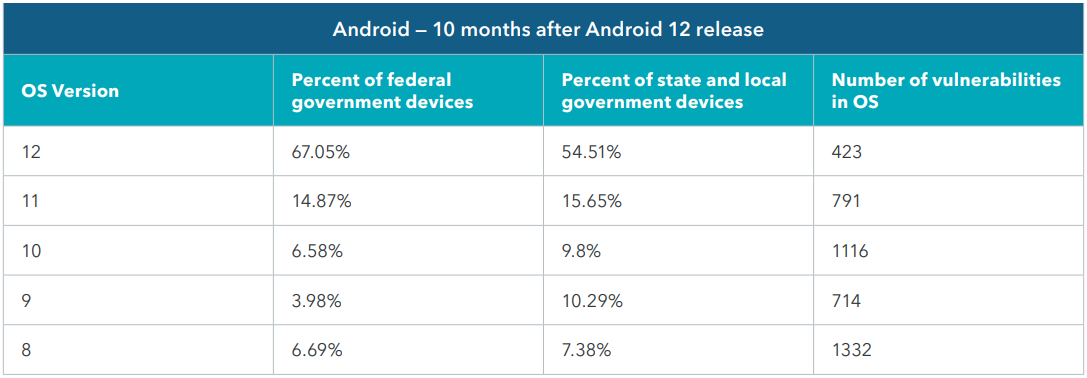
С Android у госслужащих всё ещё хуже: спустя десять месяцев после выхода Android 12 около 30 % служащих правительственного уровня и 50 % работников государственных и местных органов власти использовали дырявые системы.


Интересно, что 10,7 % и 17,7 % сотрудников соответственно пользовались Android 8 и 9, поддержка которых закончилась в ноябре и марте 2022 года.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru