



Переход на macOS Ventura обрушил защитный софт реального времени

Переход на macOS Ventura обрушил защитный софт реального времени

Переход на macOS Ventura обрушил защитный софт реального времени

После установки macOS Ventura пользователи обнаружили, что режим реального времени в ИБ-продуктах отвалился и попытки включить его безуспешны. Как оказалось, виной тому уязвимость в самой ОС, от которой Apple никак не удается избавиться.

Вендор выпустил macOS Ventura полторы недели назад — в виде обновления с внушительным набором патчей. Вскоре после этого в Malwarebytes стали поступать жалобы на отказ защитного софта — он запрашивал полный доступ к дискам, тогда как в настройках FDA (Full Disk Access) был включен.

Такие же проблемы возникли у коллег по цеху, и стало очевидно, что повальный сбой сторонней защиты вызвало обновление macOS. Похоже было, что в TCC (Transparency, Consent and Control,система защиты конфиденциальности данных) завелся какой-то баг.

Согласно требованиям Apple, ИБ-продукты, использующие ее фреймворк Endpoint Security, должны получить TCC-разрешение на доступ высокого уровня — FDA. Чтобы соблюсти это условие помогают подсказки для пользователя, которому придется зайти в системные настройки и отыскать нужный софт в списке FDA.


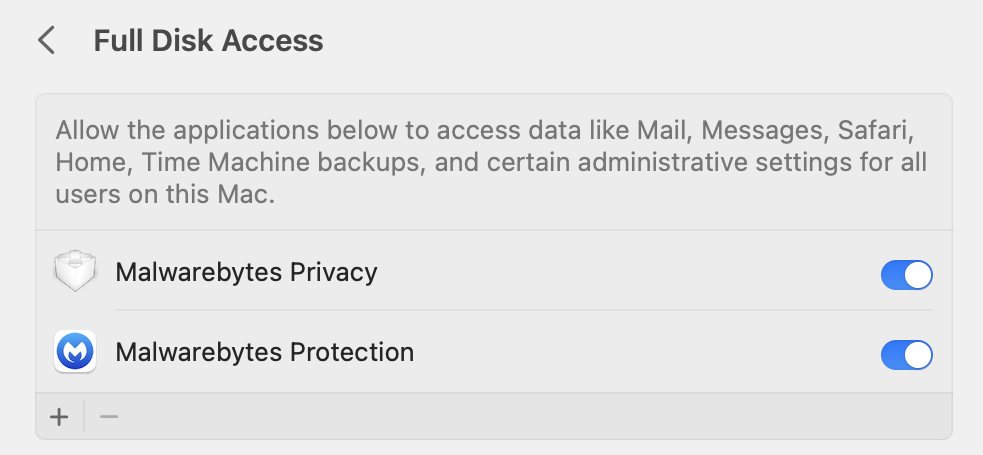
У пользователей, установивших macOS Ventura, для отказавшей защиты в настройках был выставлен FDA, но на самом деле разрешение не работало. Попытки сброса с последующим включением терпели неудачу: движок не менял положения.

На настоящий момент с большой долей вероятности удалось установить причину. В файл TCC.db (хранит все разрешения, выданные разным приложениям) была добавлена новая запись для клиентов Endpoint Security, и возник конфликт с предыдущей записью.

По всей видимости, Apple попыталась таким образом добить непокорную уязвимость в macOS, найденную Чабой Фицлем (Csaba Fitzl). Проблема позволяет одной командой (tccutil reset All) отозвать FDA у всех установленных ИБ-клиентов и, таким образом, деактивировать защиту в реальном времени.

Разработчики уже несколько раз создавали патчи, но Фитцль все равно находил способы обхода. Проверить на прочность новую заплатку он не успел, а решение оказалось сырым и вернуло исходную проблему. Более того, у защитного софта появились новые разрешения, которые ему не нужны: мониторинг клавиатурного ввода, снимки экрана и аудиозапись, спецвозможности (Accessibility), инструменты разработчика. Для пользователей это будет сюрпризом, а для потенциально опасных программ (PUP) — большой удачей; некоторые из них получили права доступа к фреймворку Endpoint Security.

Компания Apple уже в курсе проблем со сторонней защитой Ventura и обещает решить их в релизе 13.1, который сейчас проходит бета-тестирование. Эксперты Malwarebytes пока советуют сделать следующее:

  1. Зайти в системные настройки, открыть раздел «Безопасность и конфиденциальность», открыть FDA.
  2. Выбрать защитный софт в списке.
  3. Нажать кнопку «-» для сброса разрешения.
  4. Попытаться включить защиту реального времени в своем ИБ-продукте.
  5. В случае успеха он вернется в FDA-список; переключением разрешить FDA.
Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru