



Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Представители компании Dropbox, владеющей одноимённым файловым хостингом, сообщили о киберинциденте. Злоумышленникам удалось выкрасть код из 130 репозиториев и получить доступ к GitHub-аккаунту с помощью украденных у сотрудника учётных данных.

По словам компании, атакующие взломали учётную запись 14 октября. Именно в этот день сервис GitHub уведомил Dropbox о подозрительной активности, которая была зафиксирована днём ранее.

«На данный момент наше расследование показало, что в коде, к которому получили доступ киберпреступники, содержались учётные данные и API-ключи разработчиков», — говорится в уведомлении Dropbox.

«Среди скомпрометированных данных также присутствуют несколько тысяч имён сотрудников и адресов электронной почты, а также сведения о текущих и бывших клиентах, лидирующих позициях по продажам и вендорах».

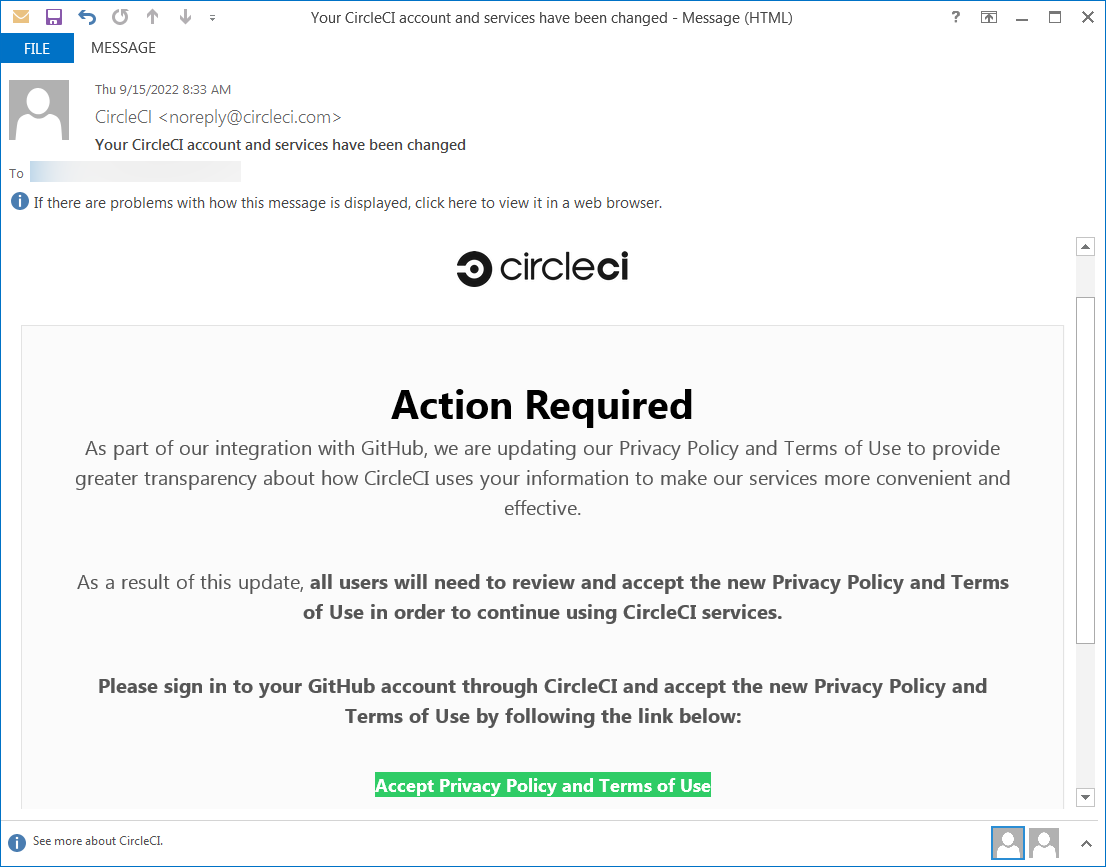
Атака увенчалась успехом благодаря фишингу, нацеленному на сотрудников Dropbox. В соответствующих электронных письмах злоумышленники выдавали себя за представителей CircleCI. Ссылка вела на фишинговую страницу, где нужно было ввести логин и пароль от аккаунта в системе GitHub.


Как только учётные данные попали в руки фишеров, они получили доступ к аккаунту и выкрали внутренние данные компании.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru