



Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

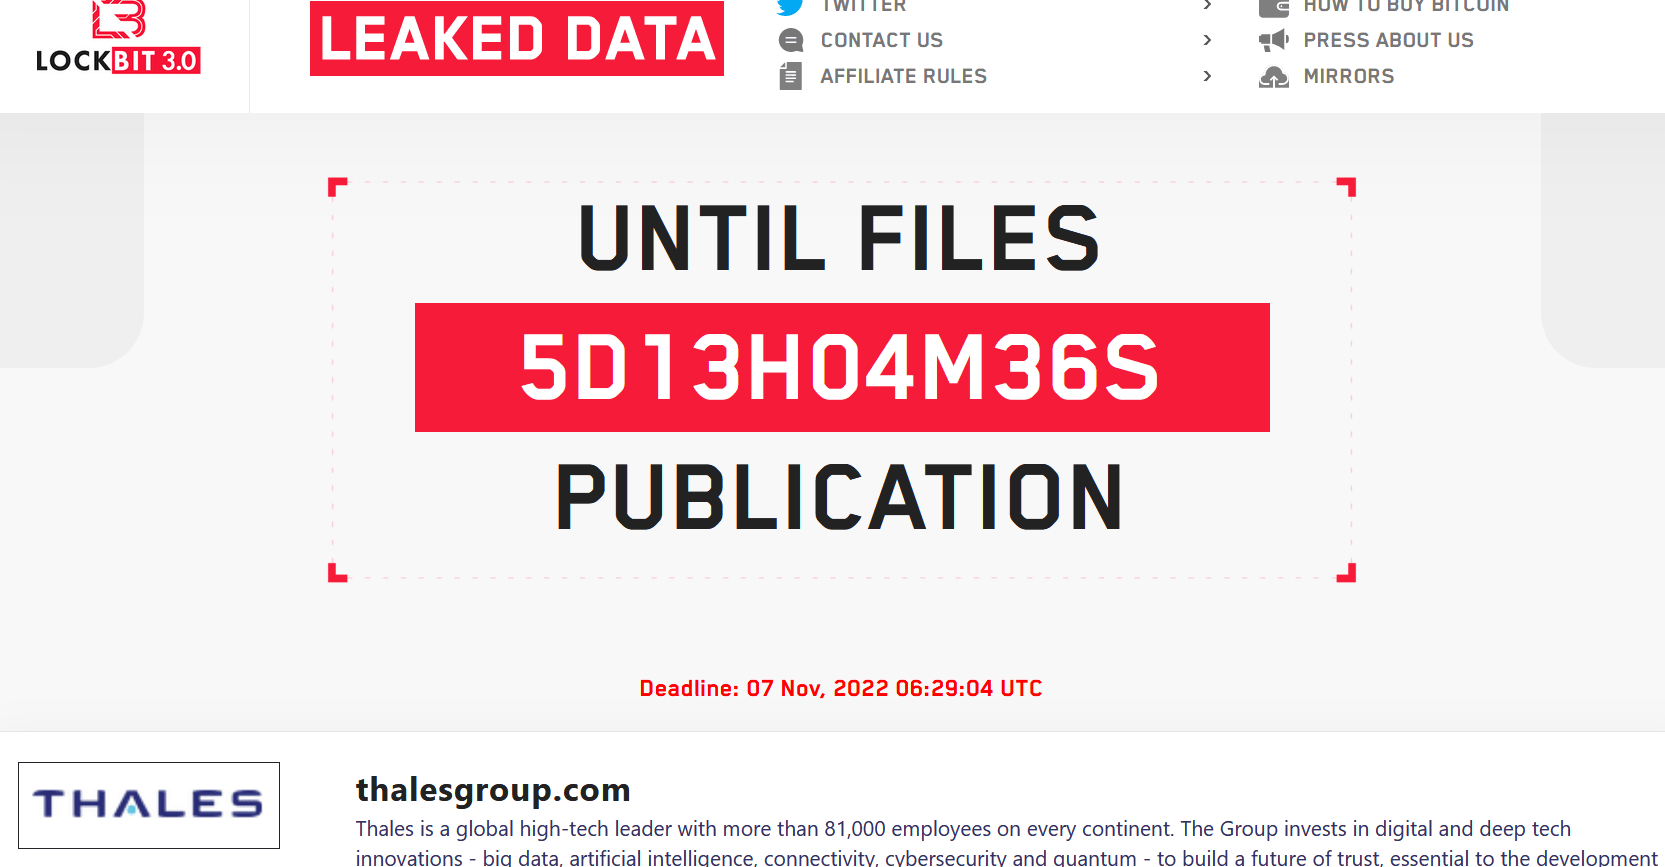
Киберпреступная группировка, распространяющая LockBit 3.0, утверждает, что ей удалось утащить внутренние данные французской корпорации Thales, которая разрабатывает информационные системы для авиакосмической и военной отрасли.

Представители Thales подтвердили, что руководство компании в курсе заявлений операторов LockBit 3.0 и уже проверяет информацию о скомпрометированных данных. Напомним, что число сотрудников французского техногиганта по всему миру превышает 81 тыс.

Злоумышленники добавили в список своих жертв Thales 31 октября 2022 года; а уже 7 ноября они обещают опубликовать украденные сведения, если компания откажется заплатить выкуп. На сегодняшний день киберпреступники так и не опубликовали образцы скомпрометированных данных.


Как заявили изданию Reuters представители Thales, корпорация пока не получала никаких уведомлений или требований от злоумышленников. Тем не менее специалисты инициировали внутреннее расследование, а также уведомили французское агентство ANSSI, отвечающее за кибербезопасность.

По словам пресс-секретаря, Thales пока не обращалась в правоохранительные органы по факту возможного киберинцидента.

В сентябре мы писали, что один из операторов LockBit слил в Сеть билдер последней версии шифровальщика. Судя по всему, там имели место внутренние противоречия между участниками группировки.

Что касается Thales, лето мы подробно разбирали уход корпорации из России. Множество фейков, которые появились на фоне этой новости, заставили нас изучить эту тему более внимательно.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru