



Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

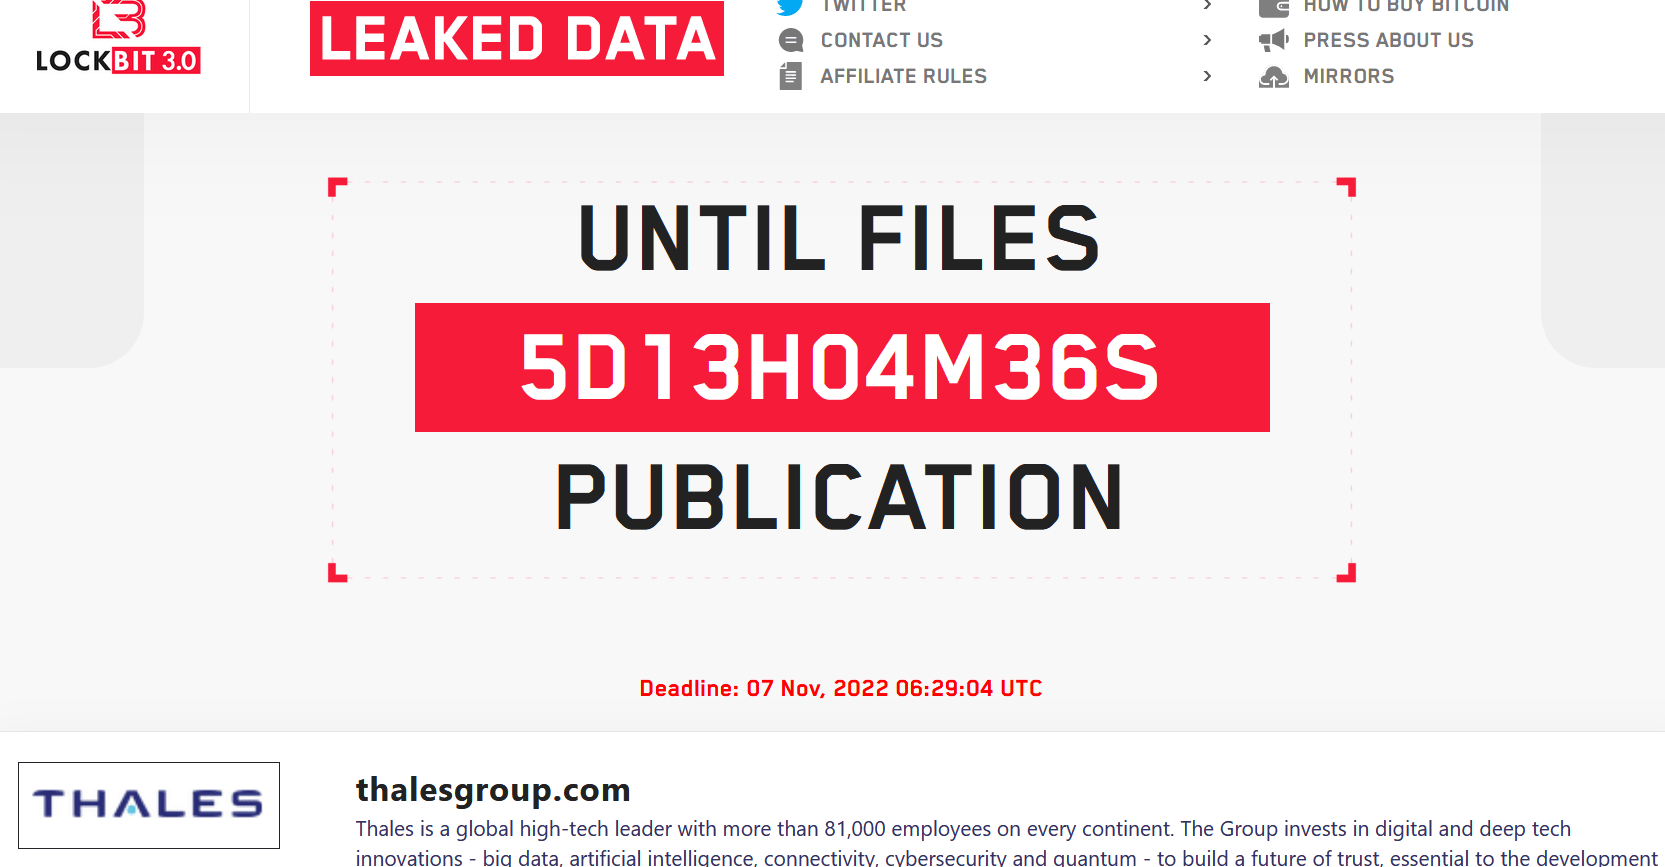
Киберпреступная группировка, распространяющая LockBit 3.0, утверждает, что ей удалось утащить внутренние данные французской корпорации Thales, которая разрабатывает информационные системы для авиакосмической и военной отрасли.

Представители Thales подтвердили, что руководство компании в курсе заявлений операторов LockBit 3.0 и уже проверяет информацию о скомпрометированных данных. Напомним, что число сотрудников французского техногиганта по всему миру превышает 81 тыс.

Злоумышленники добавили в список своих жертв Thales 31 октября 2022 года; а уже 7 ноября они обещают опубликовать украденные сведения, если компания откажется заплатить выкуп. На сегодняшний день киберпреступники так и не опубликовали образцы скомпрометированных данных.


Как заявили изданию Reuters представители Thales, корпорация пока не получала никаких уведомлений или требований от злоумышленников. Тем не менее специалисты инициировали внутреннее расследование, а также уведомили французское агентство ANSSI, отвечающее за кибербезопасность.

По словам пресс-секретаря, Thales пока не обращалась в правоохранительные органы по факту возможного киберинцидента.

В сентябре мы писали, что один из операторов LockBit слил в Сеть билдер последней версии шифровальщика. Судя по всему, там имели место внутренние противоречия между участниками группировки.

Что касается Thales, лето мы подробно разбирали уход корпорации из России. Множество фейков, которые появились на фоне этой новости, заставили нас изучить эту тему более внимательно.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru