



Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

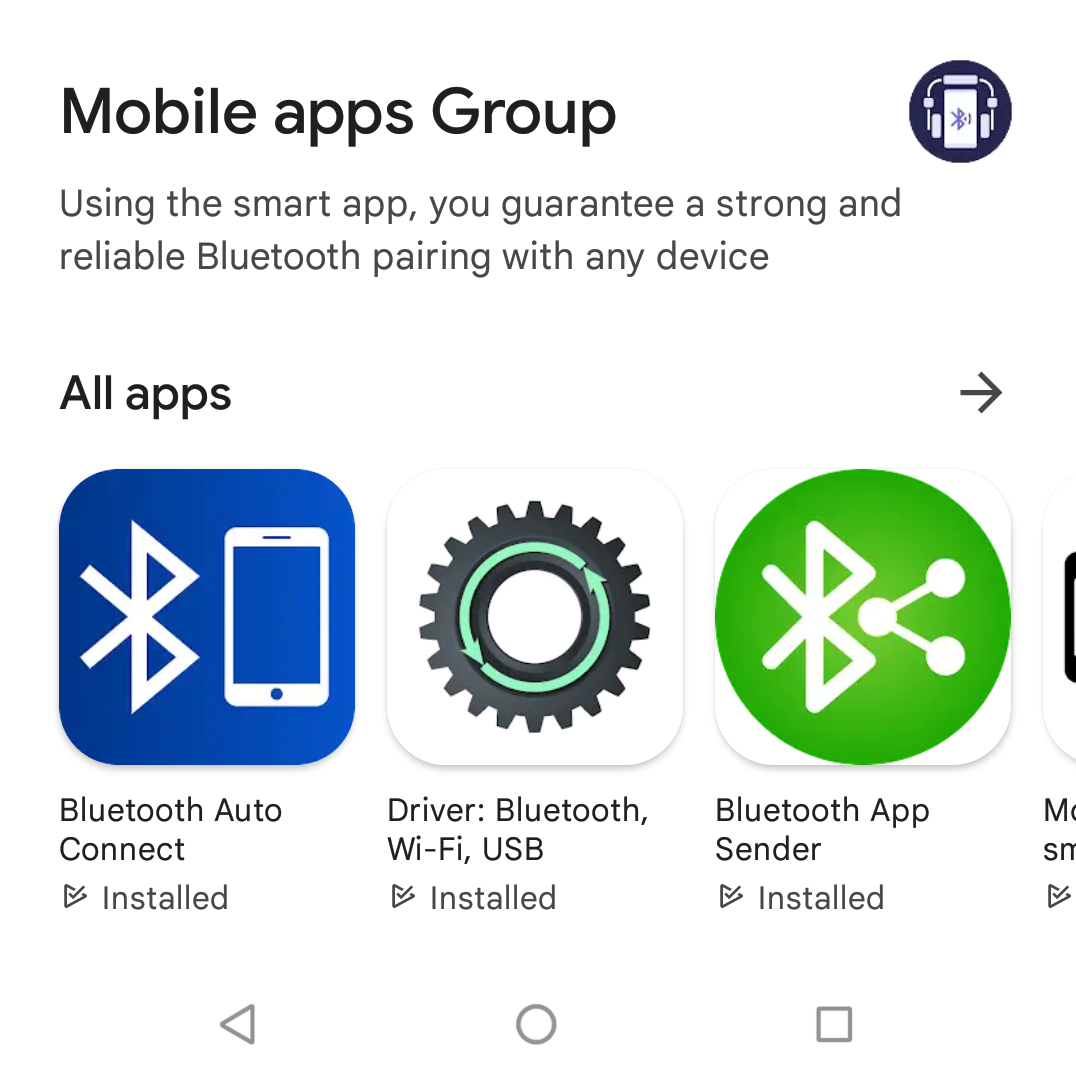
В настоящее время в магазине Google числятся четыре Android-приложения, зараженных HiddenAds, с суммарным числом загрузок не менее 1 миллиона. Их автором является Mobile apps Group — этот разработчик, по данным Malwarebytes, исправно обновляет свой софт в Play Store с конца 2020 года.

Троян HiddenAds относится к классу adware; он умеет настойчиво показывать рекламу и имитировать клики, приносящие оператору доход. Поддельные приложения, созданные Mobile apps Group, детектируются как разные варианты именно этого зловреда, однако их автора почему-то не гонят с Google Play.


Анализ одного из близнецов-братьев — Bluetooth Auto Connect — показал, что при первой установке вредонос выжидает пару дней, а затем начинает в фоновом режиме плодить вкладки в Chrome. Открываемые сайты могут быть вполне безобидными, на них троян просто скликивает рекламу, другие содержат порноконтент и страницы-ловушки, сообщающие о заражении или необходимости обновления софта.

Блокировка мобильного устройства зловреду не помеха. Когда жертва ее снимает, Chrome открывается на последнем сайте, на который был совершен переход; зачастую рекламщик сразу открывает следующую вкладку. В итоге после разблокировки смартфона, молчавшего несколько часов, владельцу придется закрывать много вкладок. В истории браузера тоже появится длинный список сайтов, которые он не посещал.

За неполные два года (с декабря 2020) на счету Bluetooth Auto Connect скопилось 19 выпусков, в том числе шесть «чистых», которые могут говорить о карательных мерах, принятых Google. Текущая версия приложения — 5.7, она содержит вариант HiddenAds, который не менялся с декабря прошлого года.

В прошлом месяце в Google Play появились другие хорошо известные кликеры, а также SharkBot, который в этом году проявляет завидное упорство.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru