



SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

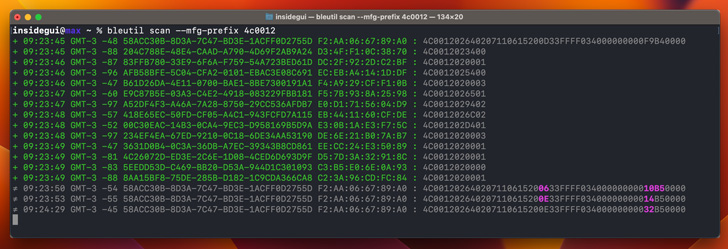
Исследователи рассказали об уязвимости в операционных системах iOS и macOS (в настоящее время уже доступен патч). С помощью эксплойта приложения с доступом к Bluetooth могли отслеживать взаимодействие пользователя с голосовым помощником Siri.

По словам самой Apple, условное вредоносное приложение могло записывать аудио через подключённые наушники AirPods. Проблема крылась в Core Bluetooth, а с выходом iOS 16.1 разработчики закрыли дыру.

Уязвимость обнаружил девелопер Гильерме Рэмбо в августе 2022 года, тогда же он сообщил о ней представителям Apple. После этого бреши присвоили имя SiriSpy и идентификатор CVE-2022-32946.

«Любой софт, у которого есть доступ к Bluetooth, мог записывать ваше общение с Siri, а также голосовые команды для ввода текста в iOS. Запись при этом происходит через гарнитуру AirPods или Beats», — пишет Рэмбо.

«Обратите внимание, что вредоносному приложению в этом случае необязательно получать дополнительные разрешения на использование микрофона. Такая программа даже не оставит следов, которые бы говорили об использовании записывающего устройства».

Рэмбо также подчеркнул, что баг связан со службой DoAP, используемой AirPods для взаимодействия с Siri или в процессе диктовки текста. Злоумышленник мог создать приложение, подключающееся по Bluetooth к AirPods и записывать аудио в фоновом режиме.

В «Пункте управления» (Control Center) iOS при этом не было бы никаких признаков использования микрофона для записи.


Рэмбо отметил, что проблема существовала из-за недостаточной проверки прав для службы BTLEServerAgent. Патч вышел пару дней назад с iOS 16.1 и macOS 13.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru