



Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Исследователи в области кибербезопасности рассказали о связке уязвимостей в системном компоненте Microsoft Windows, известном как «Просмотр событий». Компания Varonis дала этим проблемам имена LogCrusher и OverLog.

Согласно описанию, уязвимости затрагивают протокол EventLog Remoting (MS-EVEN), позволяющий получить удалённый доступ к логам событий.

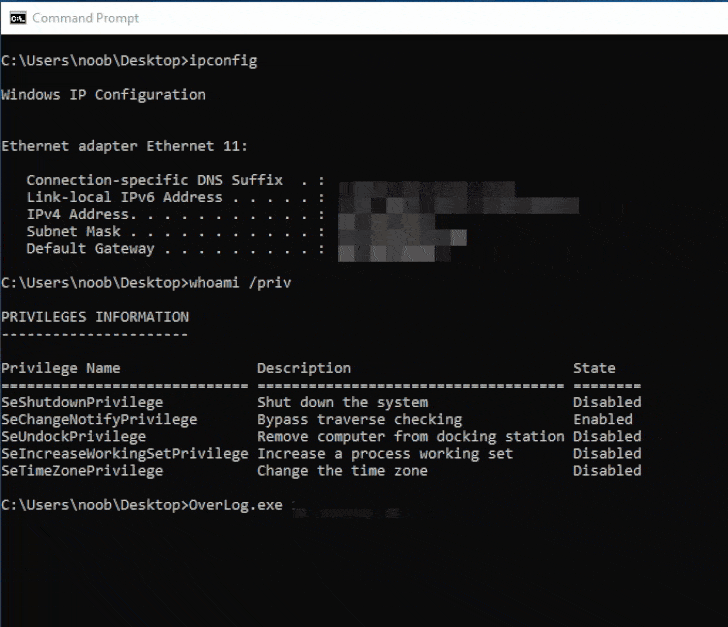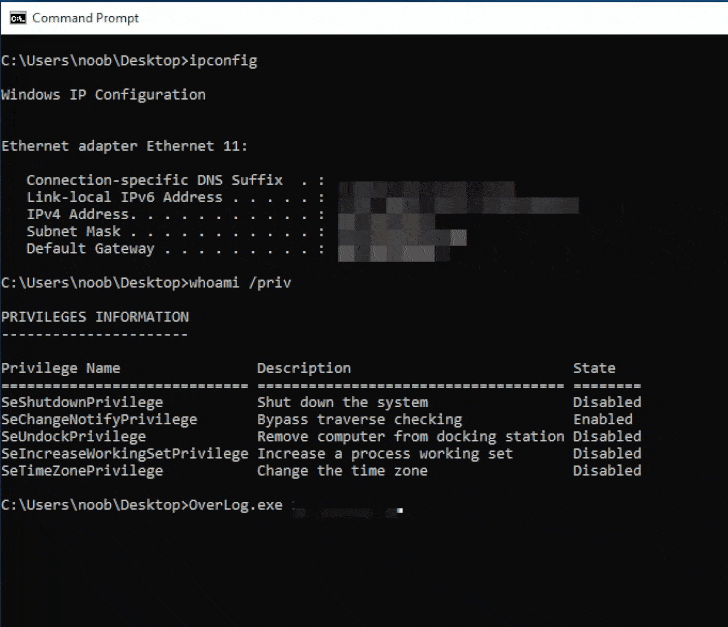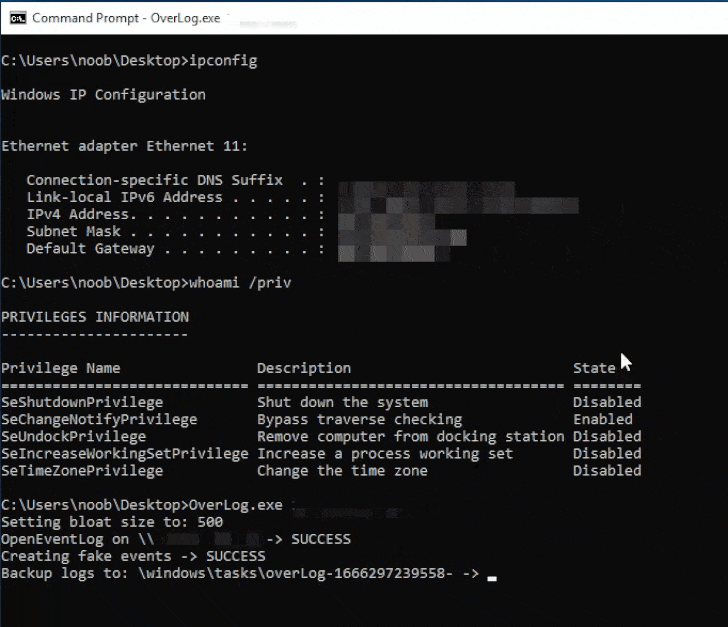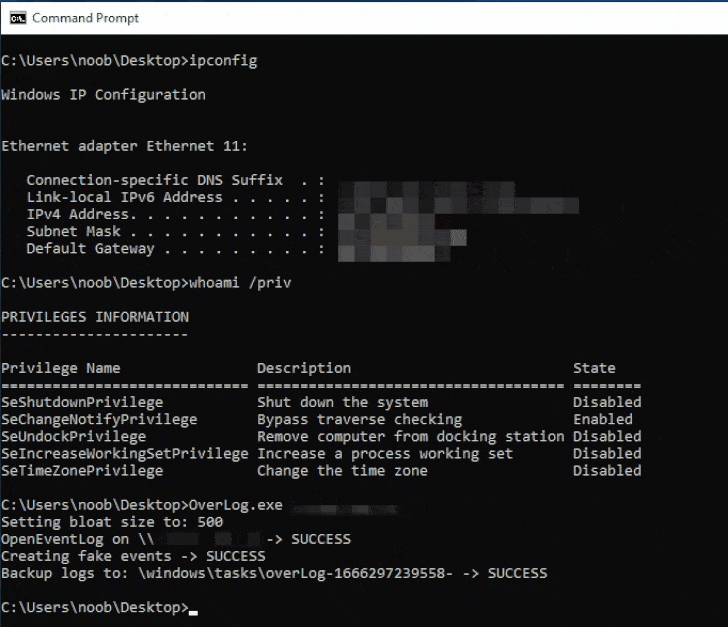
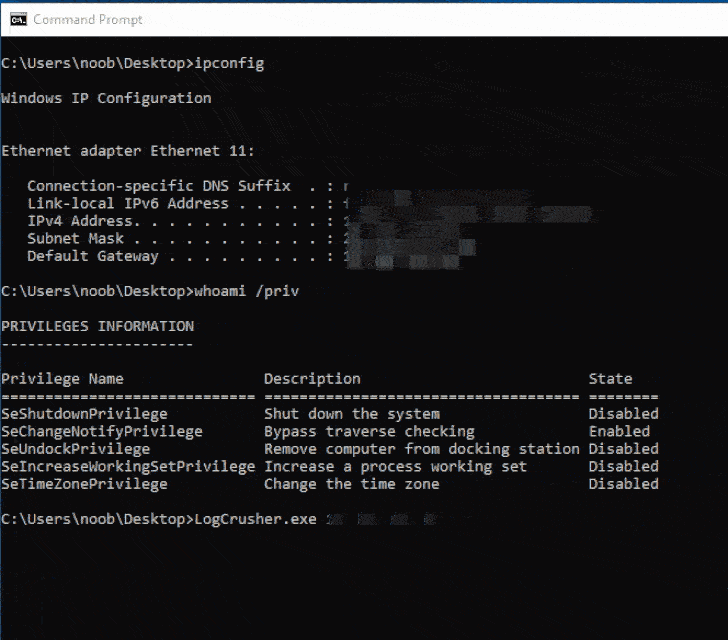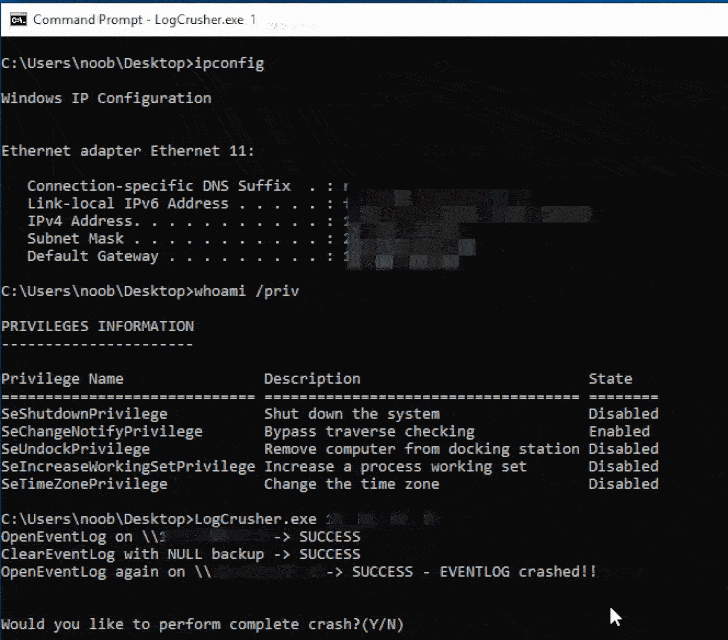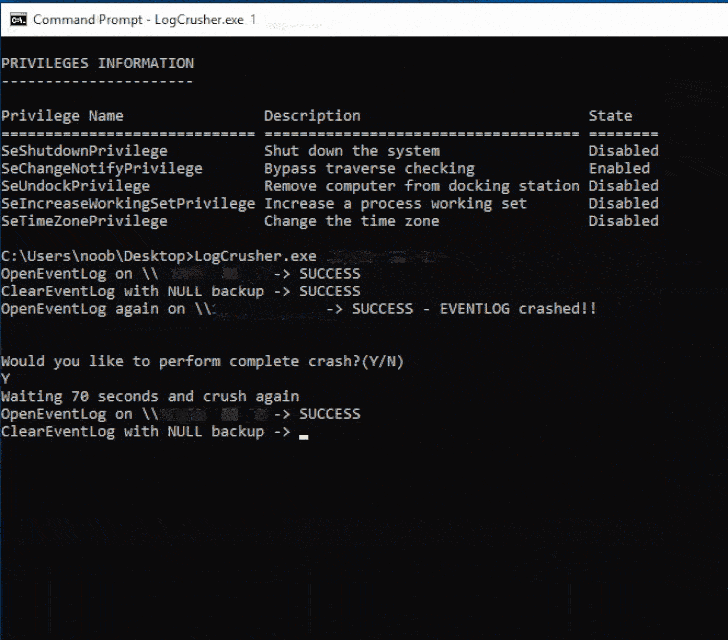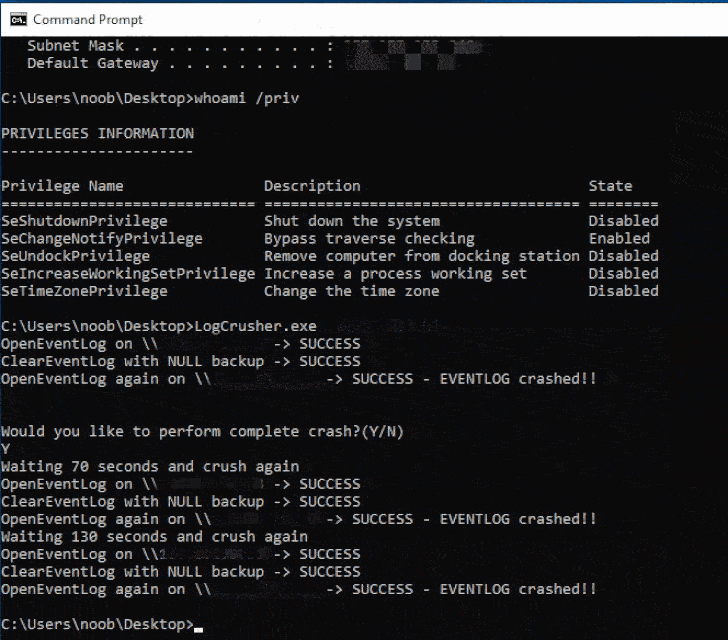
В отчёте эксперты уточняют, что LogCrusher позволяет любому пользователю домена привести к сбою приложения Event Log удалённо. В то же время OverLog является отличным вектором DoS-атаки, поскольку с её помощью можно заполнить все свободное дисковое пространство на любом Windows-устройстве в пределах домена.

Брешь OverLog, получившую идентификатор CVE-2022-37981 и 4,3 балла по шкале CVSS, Microsoft устранила с выходом октябрьского набора обновлений. А вот с патчем для LogCrusher дела обстоят куда хуже — его пока нет.


«Да, атакующий может негативно повлиять на производительность, но при этом вызвать полный отказ в работе системы ему не под силу», — объясняют в Microsoft.


По словам специалистов Varonis, корень уязвимости кроется в том, что злоумышленник может получить дескриптор устаревшего журнала Internet Explorer и использовать его для развития атаки, приводящей к сбою в работе Event Log.

В процессе эксплуатации эти дыры можно связать с другой брешью — BackupEventLogW. Она поможет атакующему постоянно бэкапить логи в доступную для записи директорию. Это в конечном счёте приведёт к переполнению диска.

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru