



С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

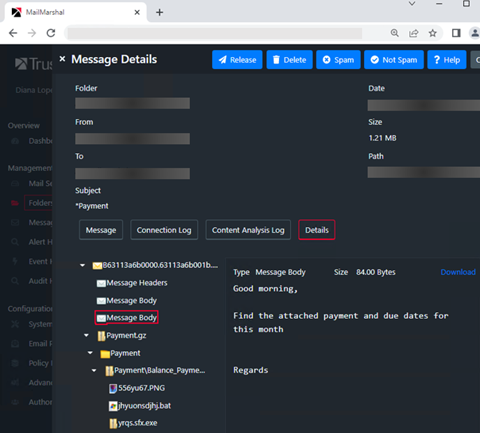
Эксперты Trustwave SpiderLabs зафиксировали новую волну вредоносного спама, исходящего с ботнета Emotet. В качестве вложений злоумышленники используют составные самораспаковывающиеся архивы; целевая полезная нагрузка запаролена, но разблокировка и запуск участия пользователя не требуют, эти задачи выполняются автоматически с помощью bat-скрипта.

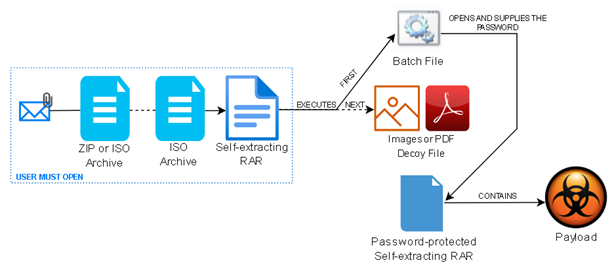
Поддельные письма предлагают получателю ознакомиться с новым счетом-фактурой, открыв прикрепленный файл ZIP или ISO. Как оказалось, вложение содержит архивный файл RAR SFX, в который заключен еще один самораспаковывающийся RAR, но уже под паролем.


Первый вложенный SFX для прикрытия использует иконку PDF или Excel и содержит три файла: контейнер полезной нагрузки (второй RAR SFX), запускающий его пакетный скрипт и маскировочный PDF-документ либо изображение. Все компоненты распаковываются в папку %AppData% с перезаписью существующих файлов, а затем запускаются на исполнение.

Установку полезной нагрузки, сокрытой во втором RAR SFX, обеспечивает командный файл (.bat), в котором определены пароль и папка для сохранения файла. Сценарий также запускает команду на отображение картинки-приманки.


В более новых образцах вредоносных вложений маскировочная графика и PDF отсутствуют, а запароленный RAR SFX распаковывается в папку %temp%, но атака проводится таким же образом — за один клик.

Вся исполняемая полезная нагрузка в рамках данной имейл-кампании скомпилирована с помощью .NET и использует opensource-обфускатор ConfuserEX. Исследователям удалось идентифицировать CoinMiner, умеющий воровать данные из браузеров и Microsoft Outlook, а также Quasar RAT — трояна с открытым исходным кодом, опубликованным на GitHub.

Последнее время в Trustwave наблюдают рост количества угроз, запакованных в ZIP под паролем. Порядка 96% из них распространяются посредством рассылок с ботнета Emotet.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru