



С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

Эксперты Trustwave SpiderLabs зафиксировали новую волну вредоносного спама, исходящего с ботнета Emotet. В качестве вложений злоумышленники используют составные самораспаковывающиеся архивы; целевая полезная нагрузка запаролена, но разблокировка и запуск участия пользователя не требуют, эти задачи выполняются автоматически с помощью bat-скрипта.

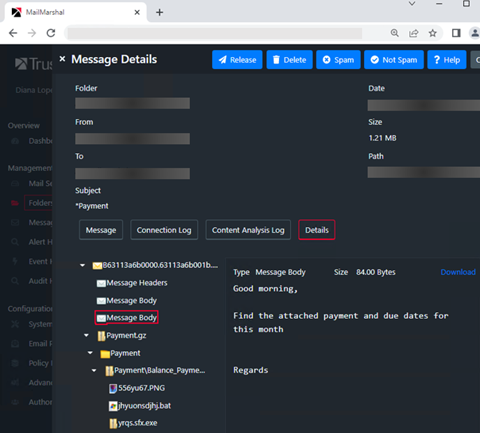
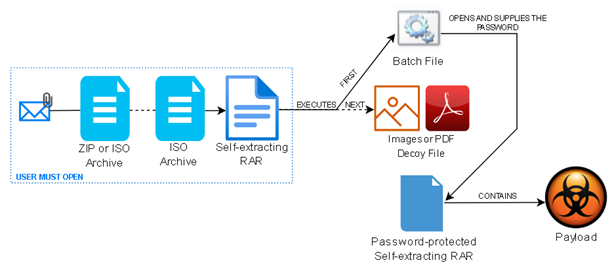
Поддельные письма предлагают получателю ознакомиться с новым счетом-фактурой, открыв прикрепленный файл ZIP или ISO. Как оказалось, вложение содержит архивный файл RAR SFX, в который заключен еще один самораспаковывающийся RAR, но уже под паролем.


Первый вложенный SFX для прикрытия использует иконку PDF или Excel и содержит три файла: контейнер полезной нагрузки (второй RAR SFX), запускающий его пакетный скрипт и маскировочный PDF-документ либо изображение. Все компоненты распаковываются в папку %AppData% с перезаписью существующих файлов, а затем запускаются на исполнение.

Установку полезной нагрузки, сокрытой во втором RAR SFX, обеспечивает командный файл (.bat), в котором определены пароль и папка для сохранения файла. Сценарий также запускает команду на отображение картинки-приманки.


В более новых образцах вредоносных вложений маскировочная графика и PDF отсутствуют, а запароленный RAR SFX распаковывается в папку %temp%, но атака проводится таким же образом — за один клик.

Вся исполняемая полезная нагрузка в рамках данной имейл-кампании скомпилирована с помощью .NET и использует opensource-обфускатор ConfuserEX. Исследователям удалось идентифицировать CoinMiner, умеющий воровать данные из браузеров и Microsoft Outlook, а также Quasar RAT — трояна с открытым исходным кодом, опубликованным на GitHub.

Последнее время в Trustwave наблюдают рост количества угроз, запакованных в ZIP под паролем. Порядка 96% из них распространяются посредством рассылок с ботнета Emotet.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru