



Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Исследователи из Лейденского университета обнаружили тысячи репозиториев на площадке GitHub, предлагающих фейковые демонстрационные эксплойты (proof-of-concept, PoC) для различных уязвимостей. Воспользовавшись такими предложениями, пользователи рискуют заразить свои устройства вредоносными программами.

Поскольку GitHub является крупнейшей площадкой для хостинга кода, нет ничего удивительно в том, что там периодически публикуют PoC-эксплойты для тех или иных уязвимостей. Это помогает компаниям тестировать патчи и оценивать опасность багов.

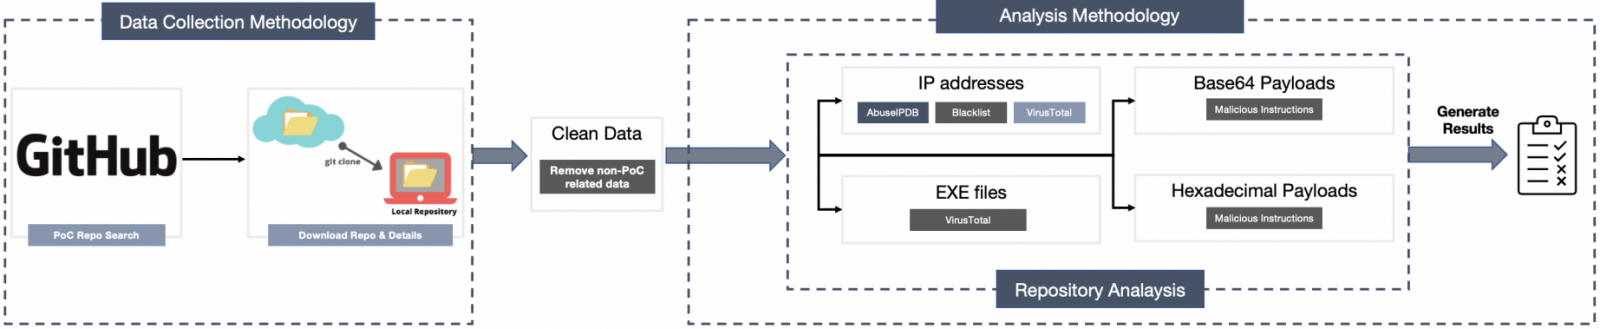
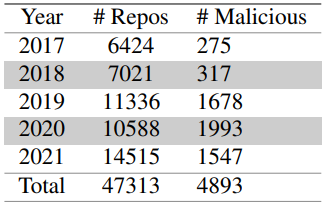
По данным специалистов Лейденского университета, на GitHub шанс заразиться вредоносом под маской PoC равен 10,3%. В период с 2017 по 2021 год исследователи изучили более 47 300 репозиториев, предлагающих демонстрационные эксплойты. Использовались следующие критерии:

  • Анализ IP-адреса. Адрес опубликовавшего PoC пользователя сравнивался с публичными чёрными списками VT и AbuseIPDB.
  • Анализ бинарника. Запускалась проверка выложенных исполняемых файлов на VirusTotal и изучались их хеши.
  • Шестнадцатеричный и Base64 анализ. Обфусцированные файлы декодировались перед проверкой бинарников и IP.


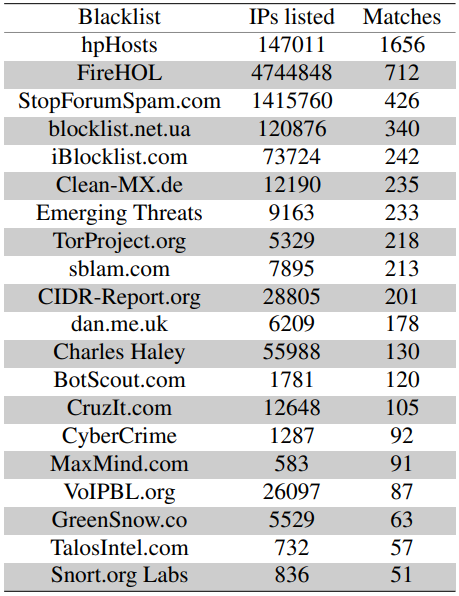
Из 150 734 уникальных IP-адресов 2864 соответствовали тем, что указаны в списках блокировки. 1522 были распознаны на VirusTotal как вредоносные, ещё 1069 присутствовали в базе AbuseIPDB.


Среди бинарников эксперты нашли 2164 вредоносов, хранящихся в 1298 репозиториях. В общей сумме злонамеренных репозиториев выявилось 4893.


Один из интересных примеров — фейковый PoC для CVE-2019-0708 (BlueKeep). В нём содержался обфусцированный Python-скрипт, который фетчил VBScript из Pastebin. Всё это приводило к загрузке на компьютер жертвы трояна Houdini.

Напомним, что в этом месяце на GitHub выявили продажу фейковых эксплойтов для 0-day в Microsoft Exchange.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru