



Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Киберпреступники запустили масштабную кампанию, отличительная черта которой — тайпсквоттинг. Фейковые домены маскируются под 27 брендов и пытаются заставить посетителя загрузить вредоносную программу для Windows или Android.

Тайпсквоттинг — старый метод заманивания не очень искушённых пользователей на фейковые веб-сайты. Злоумышленники регистрируют доменное имя, которое по написанию схоже с тем, что использует известный бренд.

Как правило, отличия в доменных именах вредоносных и легитимных ресурсов минимальны: это может быть одна буква, перестановка букв местами и т. п. Преступники пытаются попасть в распространённые опечатки.

Новые вредоносные сайты обнаружили специалисты компании Cyble. Мошенники пытаются замаскировать их под магазины Android-приложения — Google Play, APKCombo и APKPure, а также под ресурсы PayPal, VidMate, Snapchat и TikTok.


Вот краткий список таких доменов:

  • payce-google[.]com – маскируется под Google Wallet
  • snanpckat-apk[.]com – маскируется под Snapchat
  • vidmates-app[.]com – маскируется под VidMate
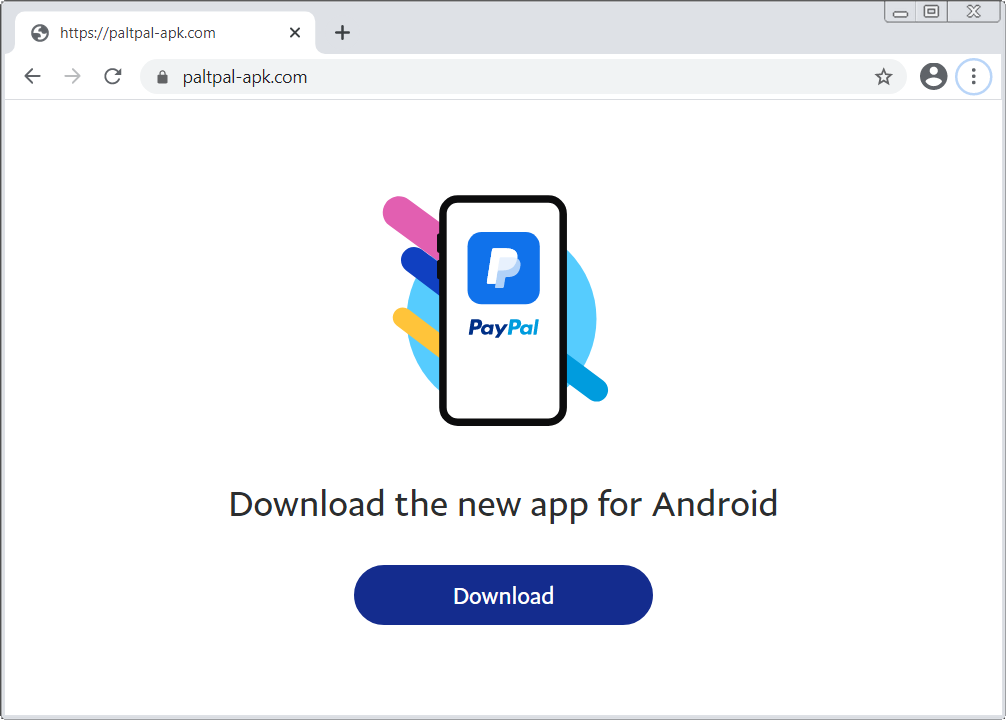
  • paltpal-apk[.]com – маскируется под PayPal
  • m-apkpures[.]com – маскируется под APKPure
  • tlktok-apk[.]link – маскируется под сайт, на котором можно скачать приложение TikTok

Зайдя на такой сайт, пользователь рискует получить на устройство вредоносную программу ERMAC. Это банковский троян, который не только ворует деньги со счетов, но и цифровую валюту из криптокошельков.

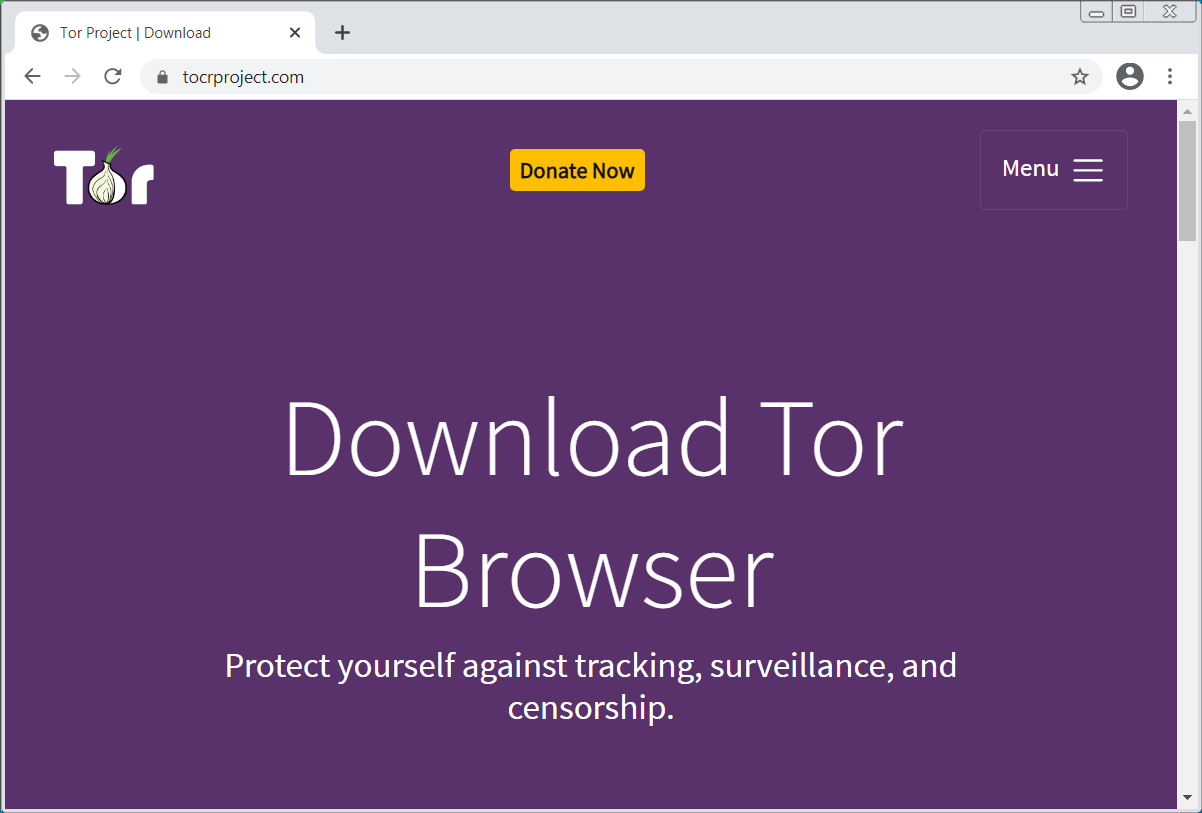
Специалисты BleepingComputer также наткнулись на фейковый домен, имитирующий Tor Project — tocproject[.]com. Он загружал на компьютеры пользователей кейлоггер Agent Tesla.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru