



Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Киберпреступники запустили масштабную кампанию, отличительная черта которой — тайпсквоттинг. Фейковые домены маскируются под 27 брендов и пытаются заставить посетителя загрузить вредоносную программу для Windows или Android.

Тайпсквоттинг — старый метод заманивания не очень искушённых пользователей на фейковые веб-сайты. Злоумышленники регистрируют доменное имя, которое по написанию схоже с тем, что использует известный бренд.

Как правило, отличия в доменных именах вредоносных и легитимных ресурсов минимальны: это может быть одна буква, перестановка букв местами и т. п. Преступники пытаются попасть в распространённые опечатки.

Новые вредоносные сайты обнаружили специалисты компании Cyble. Мошенники пытаются замаскировать их под магазины Android-приложения — Google Play, APKCombo и APKPure, а также под ресурсы PayPal, VidMate, Snapchat и TikTok.


Вот краткий список таких доменов:

  • payce-google[.]com – маскируется под Google Wallet
  • snanpckat-apk[.]com – маскируется под Snapchat
  • vidmates-app[.]com – маскируется под VidMate
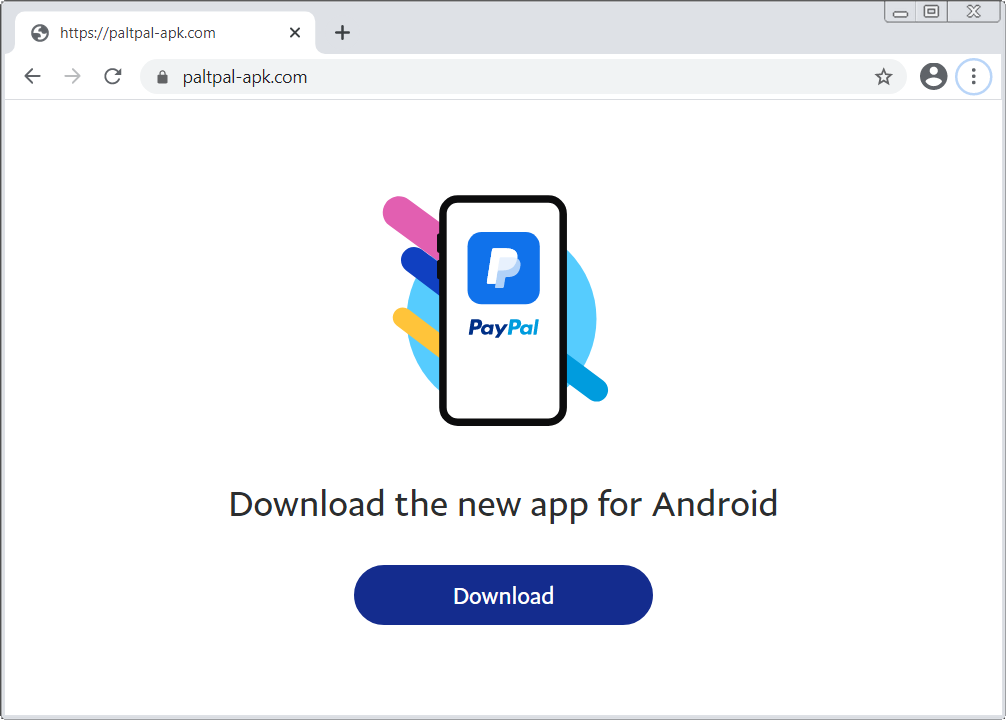
  • paltpal-apk[.]com – маскируется под PayPal
  • m-apkpures[.]com – маскируется под APKPure
  • tlktok-apk[.]link – маскируется под сайт, на котором можно скачать приложение TikTok

Зайдя на такой сайт, пользователь рискует получить на устройство вредоносную программу ERMAC. Это банковский троян, который не только ворует деньги со счетов, но и цифровую валюту из криптокошельков.

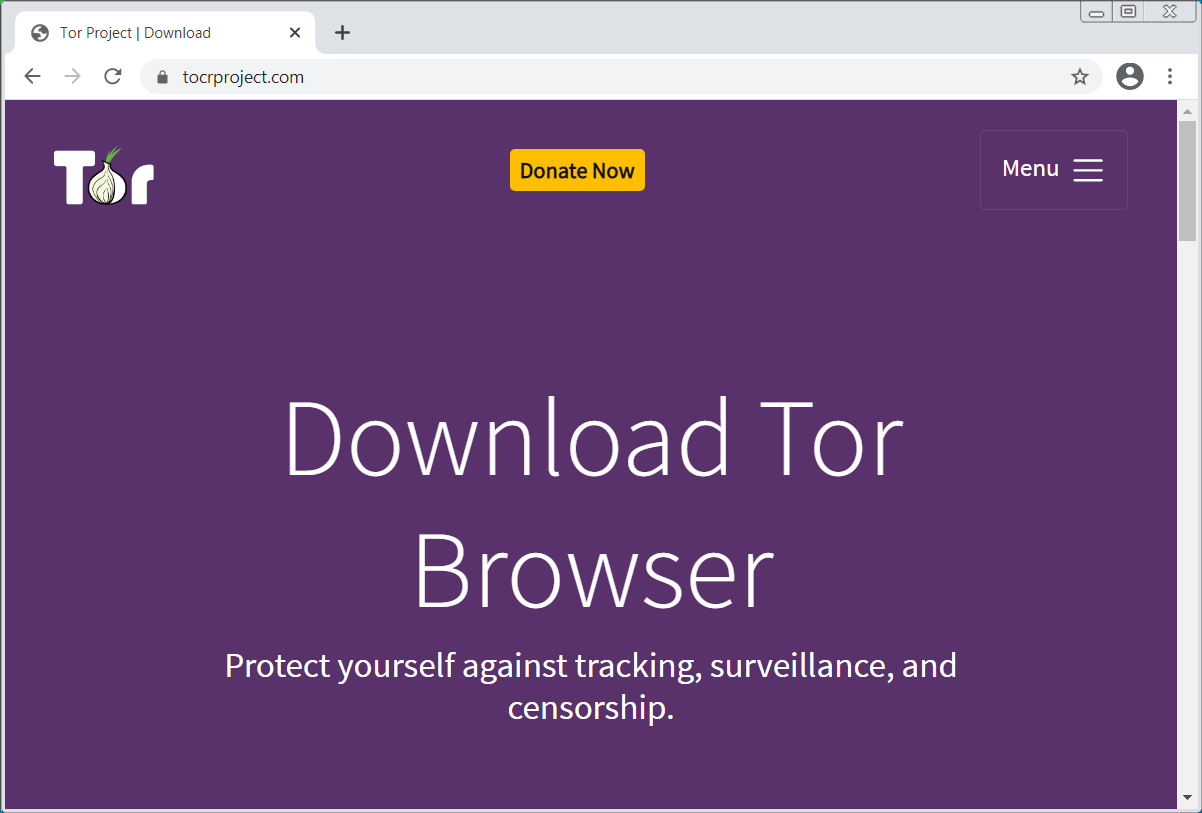
Специалисты BleepingComputer также наткнулись на фейковый домен, имитирующий Tor Project — tocproject[.]com. Он загружал на компьютеры пользователей кейлоггер Agent Tesla.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru