



Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

Фишеры используют интересный метод спуфинга Google Переводчика

В новых фишинговых кампаниях злоумышленники проводят спуфинг Google Переводчика и используют характерную JavaScript-технику для обхода сканеров электронной почты. По словам специалистов Avanan, киберпреступники придумали действительно интересный метод.

Фишеры задействуют обфускацию своих сайтов, чтобы как пользователи, так и шлюзы безопасности считали их легитимными. Помимо этого, используется социальная инженерия, с помощью которой получателя убеждают в том, что на фишинговое письмо надо ответить как можно скорее.

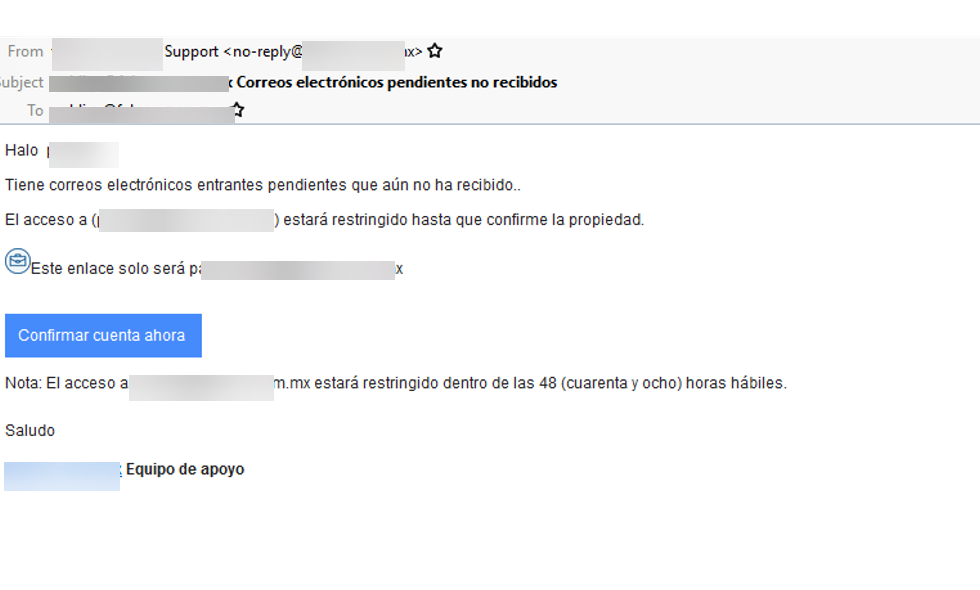
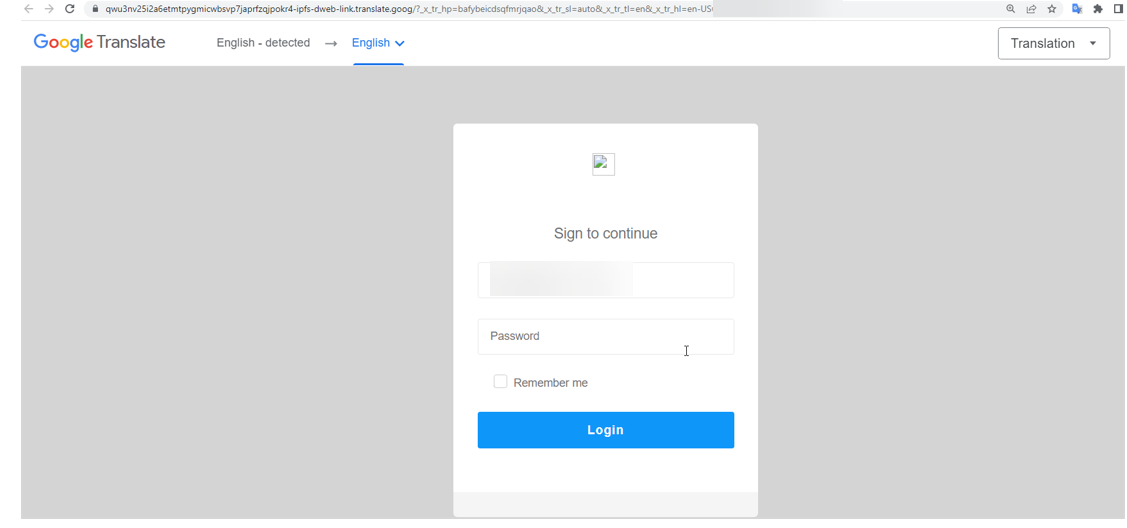
Согласно отчёту Avanan, вредоносные письма перенаправляли пользователя на специальные страницы, замаскированные под Google Translate. Там жертву ждало частично заполненное поле для аутентификации, где оставалось только ввести пароль, соответствующий адресу электронной почты.

Как отметил Джереми Фукс, исследователь из Avanan, метод фишеров позволял решить сразу две задачи: ввести в заблуждение пользователей, уже привыкших к стандартным уловкам, и обойти сканеры электронной почты.

«Эти атаки вобрали в себя практически все киберпреступные приёмы: уникальная социальная инженерия на фронтенде, использование легитимного сайта для попадания в ящик жертвы, применение обфускации для обхода защитных средств», — пишет Фукс в блоге.

В фишинговых письмах злоумышленники настоятельно рекомендуют получателю подтвердить доступ к своей учётной записи, поскольку он якобы пропускает важные электронные письма. Пользователю даётся 48 часов на просмотр уведомлений, после чего они будут удалены.


Ссылка из письма ведёт жертву на веб-страницу аутентификации, грамотно замаскированную под сервис Google Переводчик. В левом верхнем углу есть соответствующий логотип, а чуть правее — выпадающий список доступных для перехода языков.


Однако есть и «обратная сторона» этой страницы: злоумышленники используют JavaScript-функцию unescape, которая является характерным признаком того, что настоящее назначение страницы стараются замаскировать.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru