



Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.

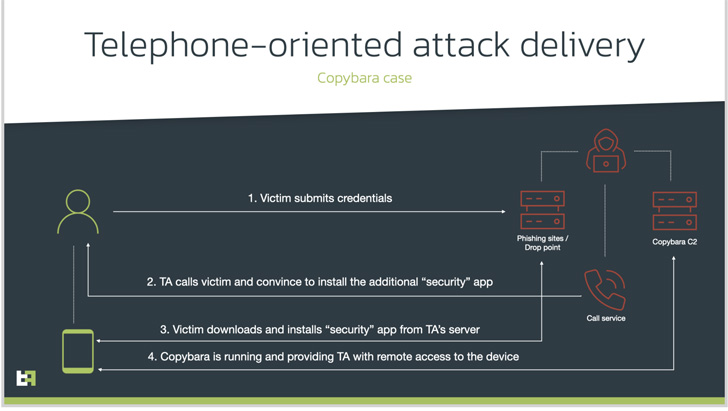
Есть одна из техник социальной инженерии, получившая название «доставка атаки по телефону» (Telephone-oriented attack delivery, TOAD). Её суть заключается в том, что злоумышленники звонят жертвам, предупредительно собрав всю необходимую информацию на мошеннических сайтах.

Звонящий представляется сотрудником банка, который предлагает установить некое мобильное предложение и выдать ему все положенные права. На деле такая программа оказывается трояном, открывающим удалённый доступ к устройству.

В описанном ThreatFabric случае мошенники предлагали жертвам установить вредоносную программу Copybara. Впервые этот троян был обнаружен в ноябре 2021 году, его использовали для наложения окон вредоноса поверх легитимных приложений. Так введённые данные попадали в руки преступников. Интересно, что Copybara часто путают с другим Android-вредоносом — BRATA.


В целом «капибара» мало чем отличается от стандартного трояна, открывающего удалённый доступ. Для выполнения своих задач зловред использует API AccessibilityService, специальные функции, предусмотренные в Android для людей с ограниченными возможностями.

Интересно, что Copybara даже удаляет загрузчик, чтобы при анализе экспертам было сложнее найти следы трояна. Дополнительно вредоносная инфраструктура позволяет операторам устанавливать шпионский софт SMS Spy, открывающий доступ к СМС-сообщениям и одноразовым кодам для двухфакторной аутентификации.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru