



Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Исследователи из Claroty обнаружили, что общий криптоключ, встроенный в контроллеры Siemens SIMATIC, можно извлечь и использовать для захвата контроля над любым ПЛК семейства или проведения атаки «человек посередине» (MitM) с целью подмены данных, которыми ПЛК обмениваются с панелью оператора (HMI) и рабочими станциями инженера.

Новая угроза, получившая идентификатор CVE-2022-38465 (9,3 балла CVSS), была выявлена в ходе очередного аудита продуктов Siemens SIMATIC. Аналитики характеризуют ее как неадекватную защиту закрытого ключа, который используется для шифрования конфиденциальных данных конфигурации (паролей на доступ, криптоключей для защиты каналов связи), а также коммуникаций между устройствами программирования и HMI.

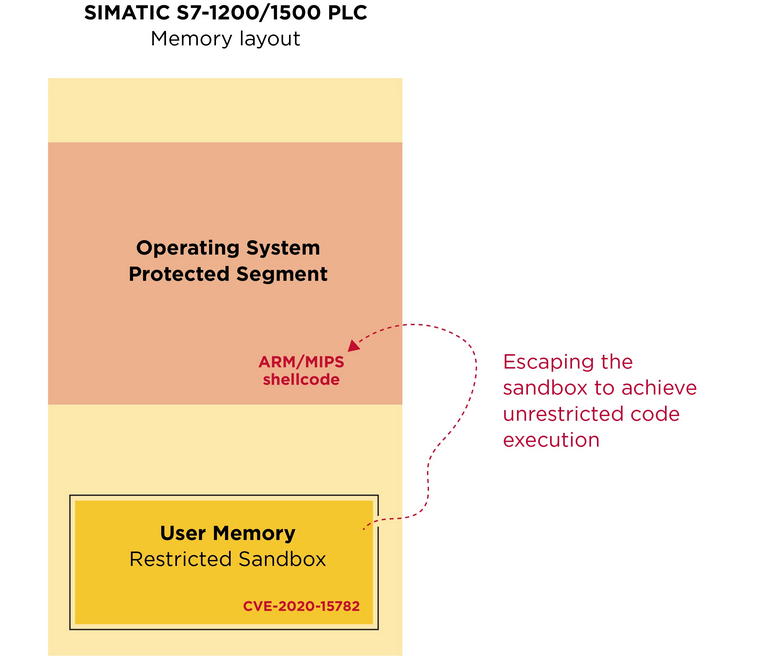
Как оказалось, встроенный в ПЛК SIMATIC приватный ключ не хранится в файлах прошивки, его можно отыскать только прямым доступом к памяти. С этой целью эксперты применили эксплойт CVE-2020-15782, позволяющий выйти из песочницы и выполнить произвольный код в системе.


Поскольку контроллеры SIMATIC используют один и тот же приватный ключ, подобная атака на одного представителя семейства открывает доступ ко всем проектам с такой же защитой, а также позволяет вмешаться в рабочие процессы с участием уязвимых ПЛК.

Согласно бюллетеню Siemens, новая проблема актуальна для следующих продуктов:

  • SIMATIC Drive Controller (все версии прошивки ниже 2.9.2);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC2, в том числе SIPLUS-варианты (все прошивки ниже 21.9);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC, включая SIPLUS (исправлений скорее всего не будет);
  • SIMATIC S7-1200 CPU, включая SIPLUS (прошивки ниже 4.5.0);
  • SIMATIC S7-1500 CPU, ET200 CPU и SIPLUS (прошивки ниже 2.9.2);
  • SIMATIC S7-1500 Software Controller (прошивки ниже 21.9);
  • SIMATIC S7-PLCSIM Advanced (прошивки ниже 4.0).

Чтобы устранить уязвимость, производитель сменил подход к защите конфигурационных данных — отныне доступ к ней на каждом устройстве будет осуществляться по паролю, заданному пользователем. Для защиты коммуникаций между ПЛК, HMI и инженерными станциями введена дефолтная TLS-защита.

Пользователям рекомендуется обновить не только прошивки, но и соответствующий проект TIA Portal (все нововведения включены в версию 17 программного продукта, предназначенного для проектирования компонентов автоматизации SIMATIC). В качестве временной меры Siemens советует использовать для коммуникаций PG/PC и HMI только доверенное сетевое окружение, а также усилить защиту проекта TIA Portal и CPU (с картами памяти) от несанкционированного доступа.

По ту сторону ChatGPT: сотни подрядчиков читают реальные переписки

OpenAI привлекла сотни сторонних специалистов для ручного анализа диалогов пользователей с ChatGPT. Подрядчики видят реальные запросы и ответы, в которых могут встречаться личные, медицинские и другие конфиденциальные сведения.

По данным расследования 404 Media, работа проводится в рамках проекта Lily. Рецензенты кратко описывают запрос пользователя, сравнивают четыре варианта ответа модели и выставляют им оценки от одного до семи.

Отдельно они отмечают чрезмерную угодливость чат-бота, попытки очеловечить себя, неуместные эмодзи и другие особенности поведения.

Имена владельцев аккаунтов в интерфейсе скрываются, а переписки предварительно обрабатывает Privacy Filter. Однако OpenAI признала изданию, что система не всегда удаляет все персональные данные.

По утверждению журналистов, проверяющим также может показываться блок пользовательских воспоминаний с контекстом предыдущих разговоров и примерным местоположением.

Подрядчиков нанимают через внешние компании, включая Crossing Hurdles и Mercor. Некоторые специалисты получают более $50 в час. Подобный подход использует не только OpenAI: Anthropic также подтвердила 404 Media, что люди участвуют в оценке диалогов с Claude.

OpenAI официально указывает, что разговоры пользователей персональных тарифов могут применяться для улучшения моделей. Запретить использование новых чатов можно в разделе Settings → Data Controls, отключив параметр Improve the model for everyone.

Настройка действует на весь аккаунт, но не отменяет обработку данных, использованных ранее. Временные чаты не идут на обучение, хотя могут проверяться для выявления неправомерных действий.

RSS: Новости на портале Anti-Malware.ru