



Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода UEFI процессоров Alder Lake, информация о которой появилась в Сети несколькими днями ранее. Напомним, что Alder Lake — имя двенадцатого поколения процессоров Intel Core, выпущенного в ноябре 2021 года.

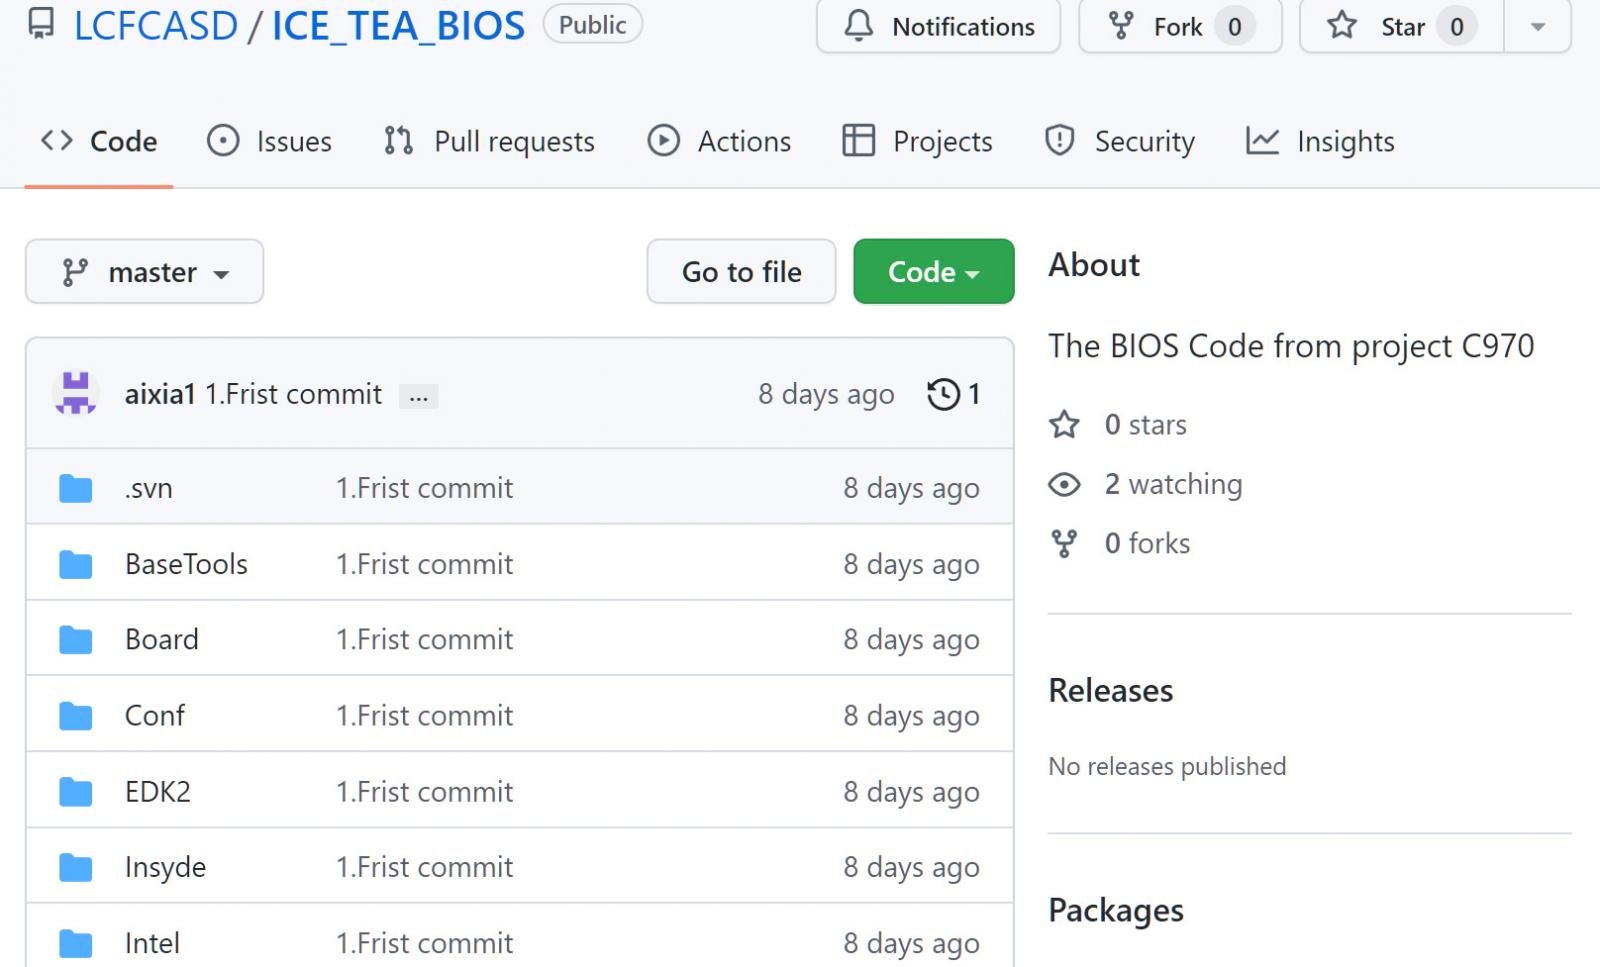
В пятницу Twitter-аккаунт под именем “freak“ опубликовал ссылки якобы на исходный код прошивки CPU Intel Alder Lake. Утверждалось, что данные изначально были выложены на 4chan.

Ссылки товарища “freak“ вели на репозиторий в GitHub под названием “ICE_TEA_BIOS“, который загрузил пользователь с именем “LCFCASD“. В этом репозитории содержалась директория “BIOS Code from project C970“.


Слитая БД насчитывала 5,97 ГБ файлов, исходного кода, закрытых ключей, логов и инструментов для компиляции. Самая свежая временная метка, присвоенная скомпрометированным данным, — 30 сентября 2022 года.

В утёкшем исходном коде также можно было найти множество упоминаний Lenovo, включая строки для интеграции с “Lenovo String Service“, “Lenovo Secure Suite“ и “Lenovo Cloud Service“. Пока непонятно, слили ли код в ходе кибератаки или же это сделал инсайдер.

Представители Intel подтвердили изданию Tom's Hardware подлинность исходного кода. В комментарии техногиганта упоминается, что к утечке причастны некие «третьи лица». Специалисты по кибербезопасности обеспокоены тем, что с помощью слитого кода злоумышленники смогут найти уязвимости.

Напомним, в марте стало известно, что Intel не стала встраивать защиту Microsoft Pluton в процессоры Alder Lake.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru