



Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Умельцы из Avast создали декриптор для жертв шифровальщика MafiaWare666. Утилита выложена в общий доступ и предоставляется в пользование бесплатно.

В шифраторе вредоноса была найдена уязвимость, которая позволяет вернуть файлы жертвы без уплаты выкупа. Аналитики предупреждают, что созданный ими инструмент дешифровки может оказаться бесполезным против новых и неизвестных образцов.

Доступный в загрузках ИБ-компании декриптор стартует как интерактивный помощник и предоставляет выбор мест для поиска и расшифровки (по умолчанию все локальные диски). Чтобы подобрать нужный ключ, утилите, оперирующей списком известных паролей, нужна пара файлов, оригинальный и зашифрованный.

Пользователь также может создать резервные копии всех файлов, заблокированных зловредом, — на тот случай, если в ходе работы декриптора возникнут проблемы. Опция бэкапа по умолчанию включена, и эксперты рекомендуют ею воспользоваться.

Согласно Avast, написанный на C# шифровальщик MafiaWare666 также известен под именами JCrypt, RIP Lmao, BrutusptCrypt и Hades. Вредонос не использует обфускацию и другие средства защиты от анализа, а шифрование выполняет с помощью AES.

Поиск нужных файлов производится в папках «Рабочий стол», «Документы», «Изображения», «Музыка» и «Видео». К имени зашифрованных файлов добавляется расширение, которое зависит от семпла:

  • .MafiaWare666
  • .jcrypt
  • .brutusptCrypt
  • .bmcrypt
  • .cyberone
  • .l33ch

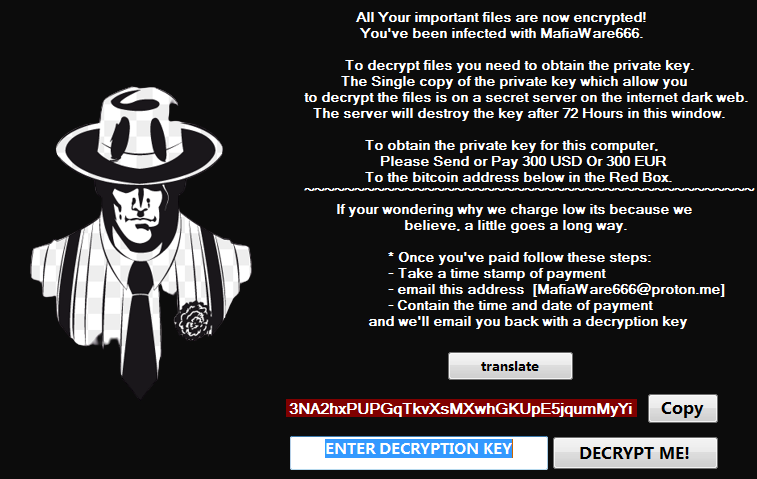
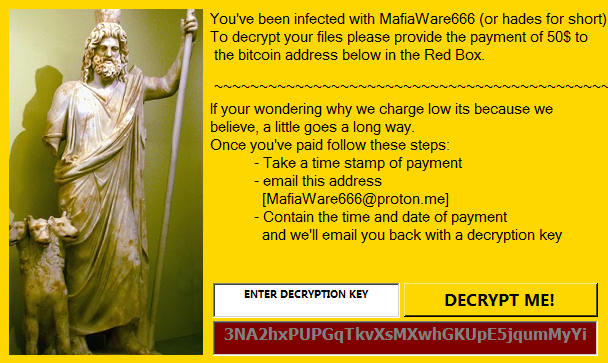
По завершении шифрования MafiaWare666 выводит окно с инструкциями по уплате выкупа в криптовалюте. Требуемые суммы невелики, от $50 до $300; некоторые более ранние варианты просят гораздо больше — до 1 биткоина ($20 тыс. по текущему курсу).

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru