



Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

На мобильных устройствах пользователей обнаружили новую шпионскую программу. Заточенный под работу на Android вредонос помогал злоумышленникам следить за жертвами и красть их данные.

Специалисты компании Zimperium назвали нового шпиона “RatMilad“. Согласно описанию, он позволяет подслушивать звонки пользователей и извлекать определённый набор данных, которые в дальнейшем используются для шантажа.

«Принцип работы этого шпиона мало чем отличается от других вредоносных программ подобного класса. Похищенная информация используется операторами для проникновения в корпоративные сети, шантажа жертв и тому подобного», — пишет в отчёте Zimperium.

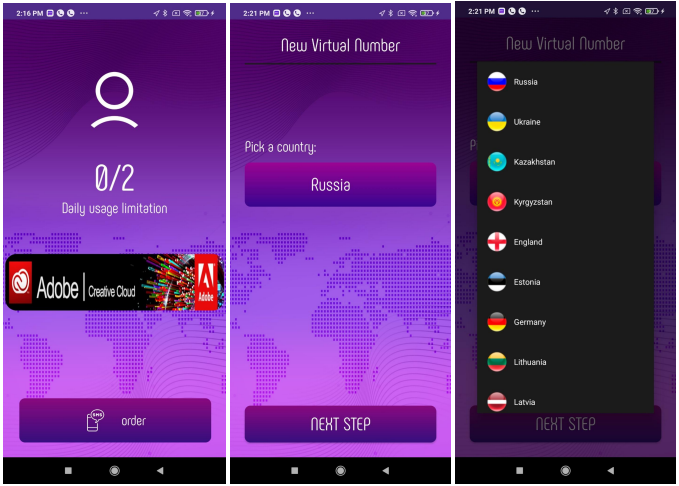
RatMilad распространяется через фейковые генераторы виртуальных телефонных номеров, которые, как правило, используются для активации аккаунтов в соцсетях. При установке шпионский софт запрашивает довольно опасные разрешения, что должно сразу насторожить внимательных владельцев Android-устройств.


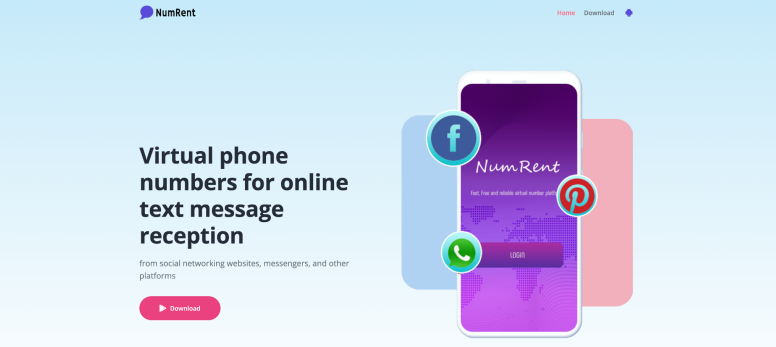
Основной канал распространения фейкового приложения NumRent, доставляющего RatMilad, — Telegram. В отдельных случаях его могут принести с собой другие Android-вредоносы. Операторы шпиона даже создали специальный сайт, на котором представлен «генератор виртуальных номеров»:


После установки шпионский софт «прячется» за VPN-соединением и пытается извлечь следующие данные:

  • Модель смартфона и версию Android;
  • MAC-адрес;
  • Список контактов;
  • СМС-сообщения;
  • Историю звонков;
  • Список установленных приложений;
  • Данные в буфере обмена;
  • Данные геолокации;
  • Информацию о СИМ-карте;
  • Список и содержимое файлов.

Микрофон заражённого мобильного устройства используется для записи того, что происходит вокруг жертвы. В Zimperium отметили незаметную работу RatMilad, который функционирует исключительно в фоновом режиме.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru