



На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

Онлайн-мошенники выдают себя за исследователей в области кибербезопасности, чтобы продать начинающим киберпреступникам фейковые эксплойты ProxyNotShell для недавно выявленных уязвимостей нулевого дня в серверах Microsoft Exchange.

Напомним, что на прошлой неделе специалисты предупредили о ранее неизвестных брешах, угрожающих серверам Microsoft Exchange. Согласно сообщениям, злоумышленники на тот момент уже вовсю использовали их в атаках.

Проведя анализ этих атак, Microsoft выяснила, что их жертвами стали чуть менее десяти компаний по всему миру. Судя по всему, организатором является киберпреступная группировка правительственного уровня.

На сегодняшний день исследователи стараются не раскрывать технические подробности уязвимостей, чтобы не спровоцировать новые волны кибератак. Именно поэтому в киберпространстве сейчас есть определённая заинтересованность в proof-of-concept (PoC) и готовых эксплойтах.

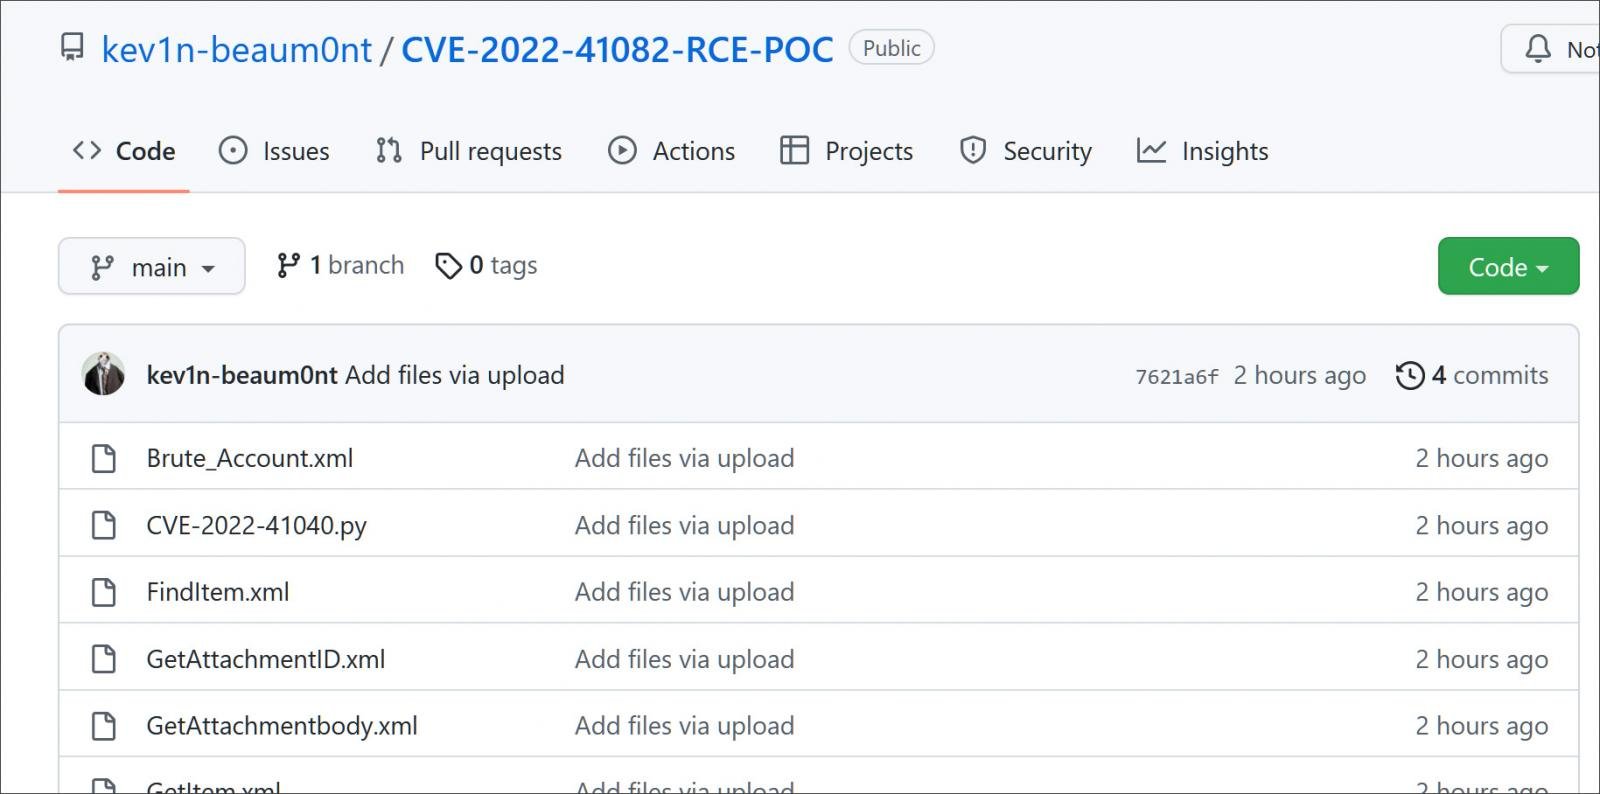
На это и сделали ставку находчивые онлайн-мошенники: они начали создавать на GitHub репозитории, чтобы продать фейковые эксплойты для уязвимостей CVE-2022-41040 и CVE-2022-41082.

Специалист Huntress Lab Джон Хаммонд, наблюдавший за этой активностью, отметил, что мошенники пользовались аккаунтами под именами “jml4da“, “TimWallbey“, “Liu Zhao Khin (0daylabin)“, “R007er“ и “spher0x“.

Ещё один скам-аккаунт, на который обратил внимание Пол Пачеко, пытался выдавать себя за известного исследователя Кевина Бомонта (GossTheDog).


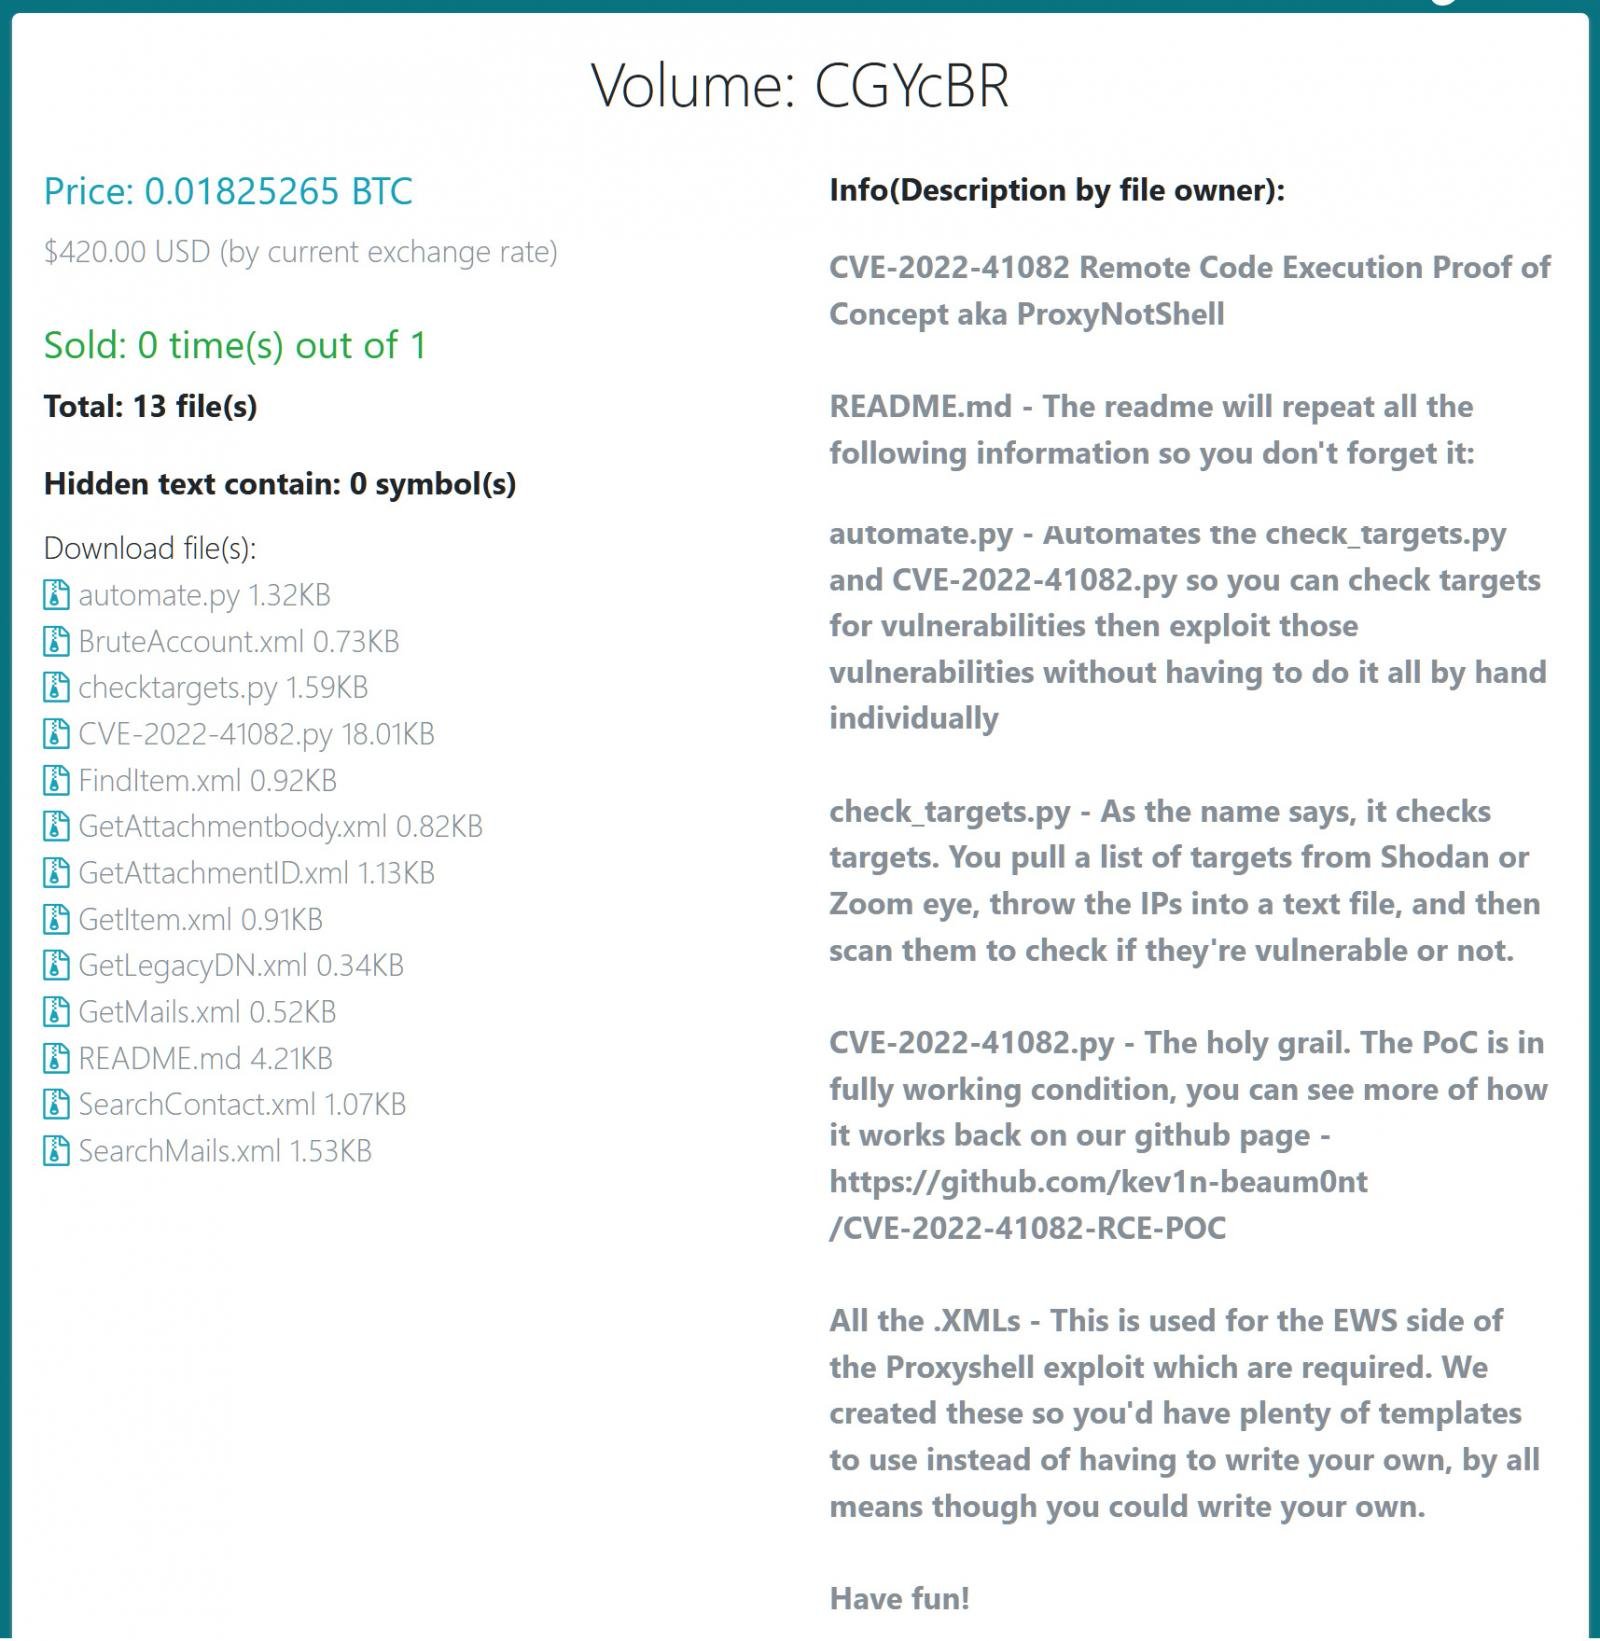
В самих репозиториях не было ничего интересного, присутствовал только файл README.md, в котором описывались известные на данный момент сведения об уязвимостях. В этом же файле находилась ссылка на страницу SatoshiDisk, где мошенники продавали фейковые эксплойты за 0,01825265 биткоина (около 420 долларов или чуть больше 24 тысяч рублей).

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru