



На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

Онлайн-мошенники выдают себя за исследователей в области кибербезопасности, чтобы продать начинающим киберпреступникам фейковые эксплойты ProxyNotShell для недавно выявленных уязвимостей нулевого дня в серверах Microsoft Exchange.

Напомним, что на прошлой неделе специалисты предупредили о ранее неизвестных брешах, угрожающих серверам Microsoft Exchange. Согласно сообщениям, злоумышленники на тот момент уже вовсю использовали их в атаках.

Проведя анализ этих атак, Microsoft выяснила, что их жертвами стали чуть менее десяти компаний по всему миру. Судя по всему, организатором является киберпреступная группировка правительственного уровня.

На сегодняшний день исследователи стараются не раскрывать технические подробности уязвимостей, чтобы не спровоцировать новые волны кибератак. Именно поэтому в киберпространстве сейчас есть определённая заинтересованность в proof-of-concept (PoC) и готовых эксплойтах.

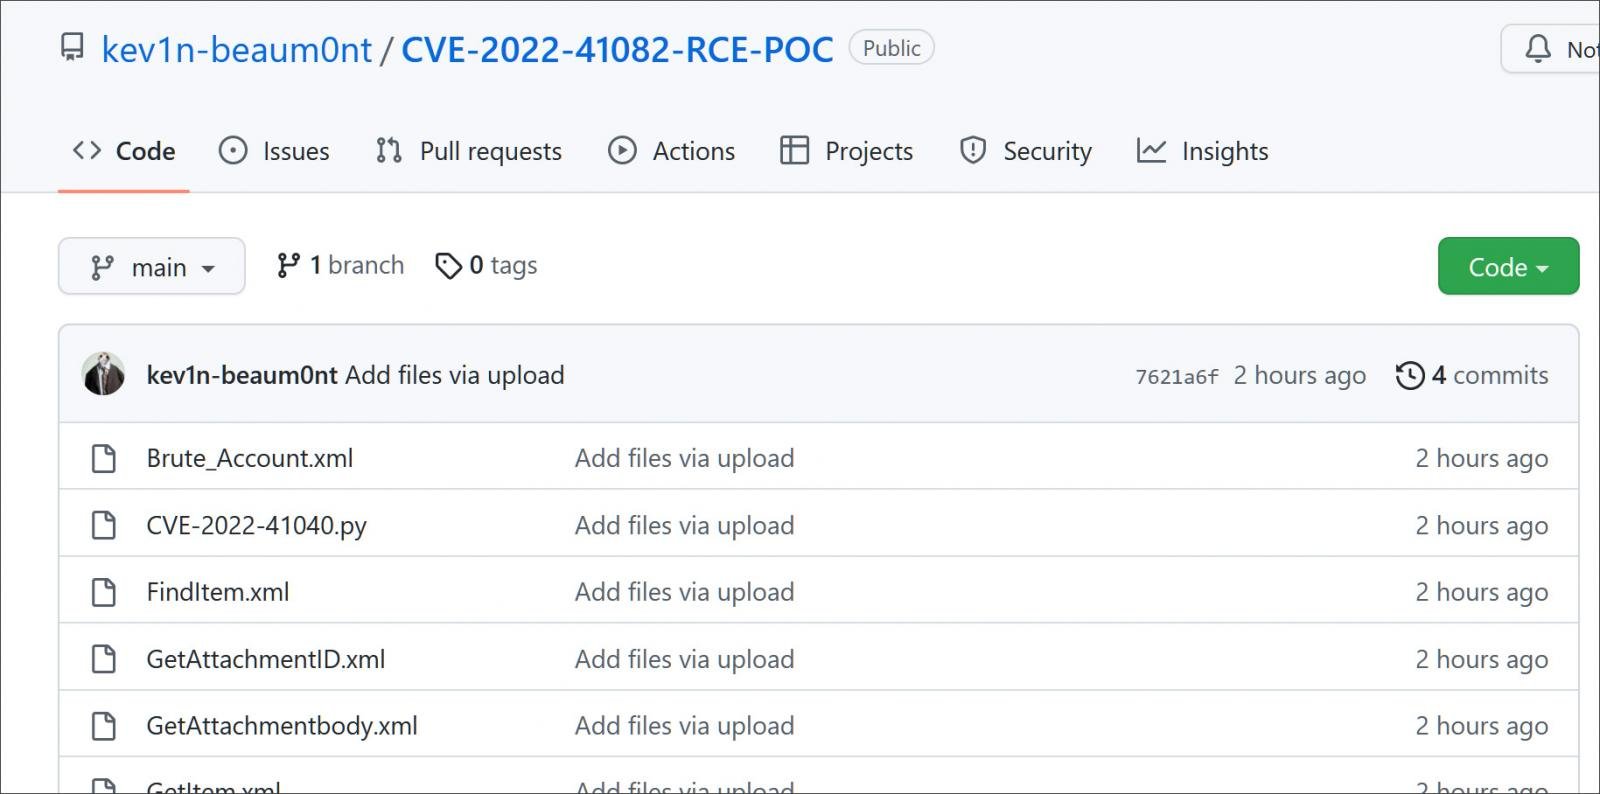
На это и сделали ставку находчивые онлайн-мошенники: они начали создавать на GitHub репозитории, чтобы продать фейковые эксплойты для уязвимостей CVE-2022-41040 и CVE-2022-41082.

Специалист Huntress Lab Джон Хаммонд, наблюдавший за этой активностью, отметил, что мошенники пользовались аккаунтами под именами “jml4da“, “TimWallbey“, “Liu Zhao Khin (0daylabin)“, “R007er“ и “spher0x“.

Ещё один скам-аккаунт, на который обратил внимание Пол Пачеко, пытался выдавать себя за известного исследователя Кевина Бомонта (GossTheDog).


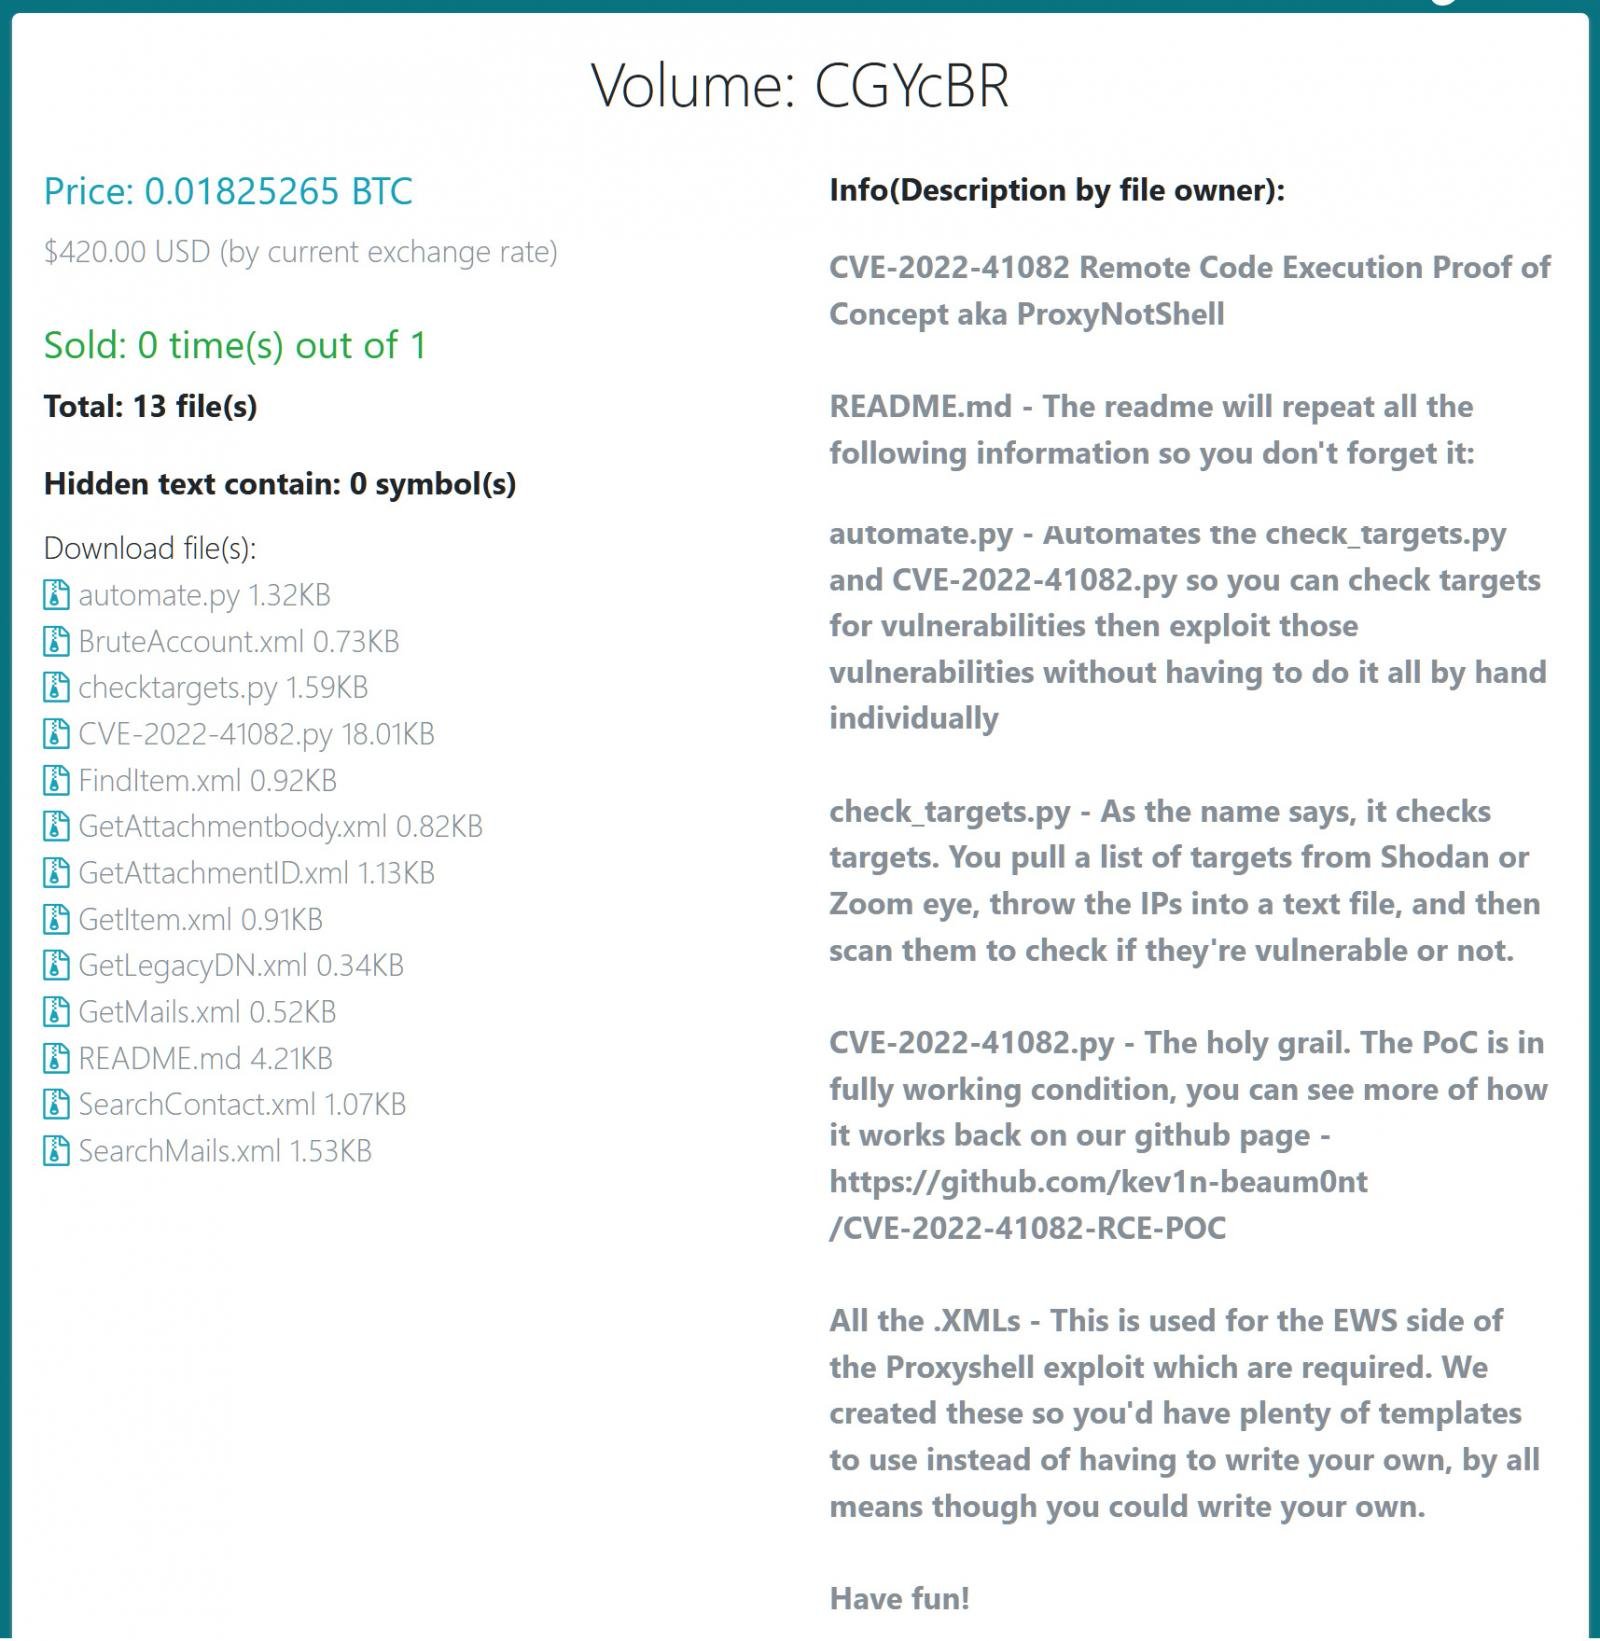
В самих репозиториях не было ничего интересного, присутствовал только файл README.md, в котором описывались известные на данный момент сведения об уязвимостях. В этом же файле находилась ссылка на страницу SatoshiDisk, где мошенники продавали фейковые эксплойты за 0,01825265 биткоина (около 420 долларов или чуть больше 24 тысяч рублей).

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru