



На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

Онлайн-мошенники выдают себя за исследователей в области кибербезопасности, чтобы продать начинающим киберпреступникам фейковые эксплойты ProxyNotShell для недавно выявленных уязвимостей нулевого дня в серверах Microsoft Exchange.

Напомним, что на прошлой неделе специалисты предупредили о ранее неизвестных брешах, угрожающих серверам Microsoft Exchange. Согласно сообщениям, злоумышленники на тот момент уже вовсю использовали их в атаках.

Проведя анализ этих атак, Microsoft выяснила, что их жертвами стали чуть менее десяти компаний по всему миру. Судя по всему, организатором является киберпреступная группировка правительственного уровня.

На сегодняшний день исследователи стараются не раскрывать технические подробности уязвимостей, чтобы не спровоцировать новые волны кибератак. Именно поэтому в киберпространстве сейчас есть определённая заинтересованность в proof-of-concept (PoC) и готовых эксплойтах.

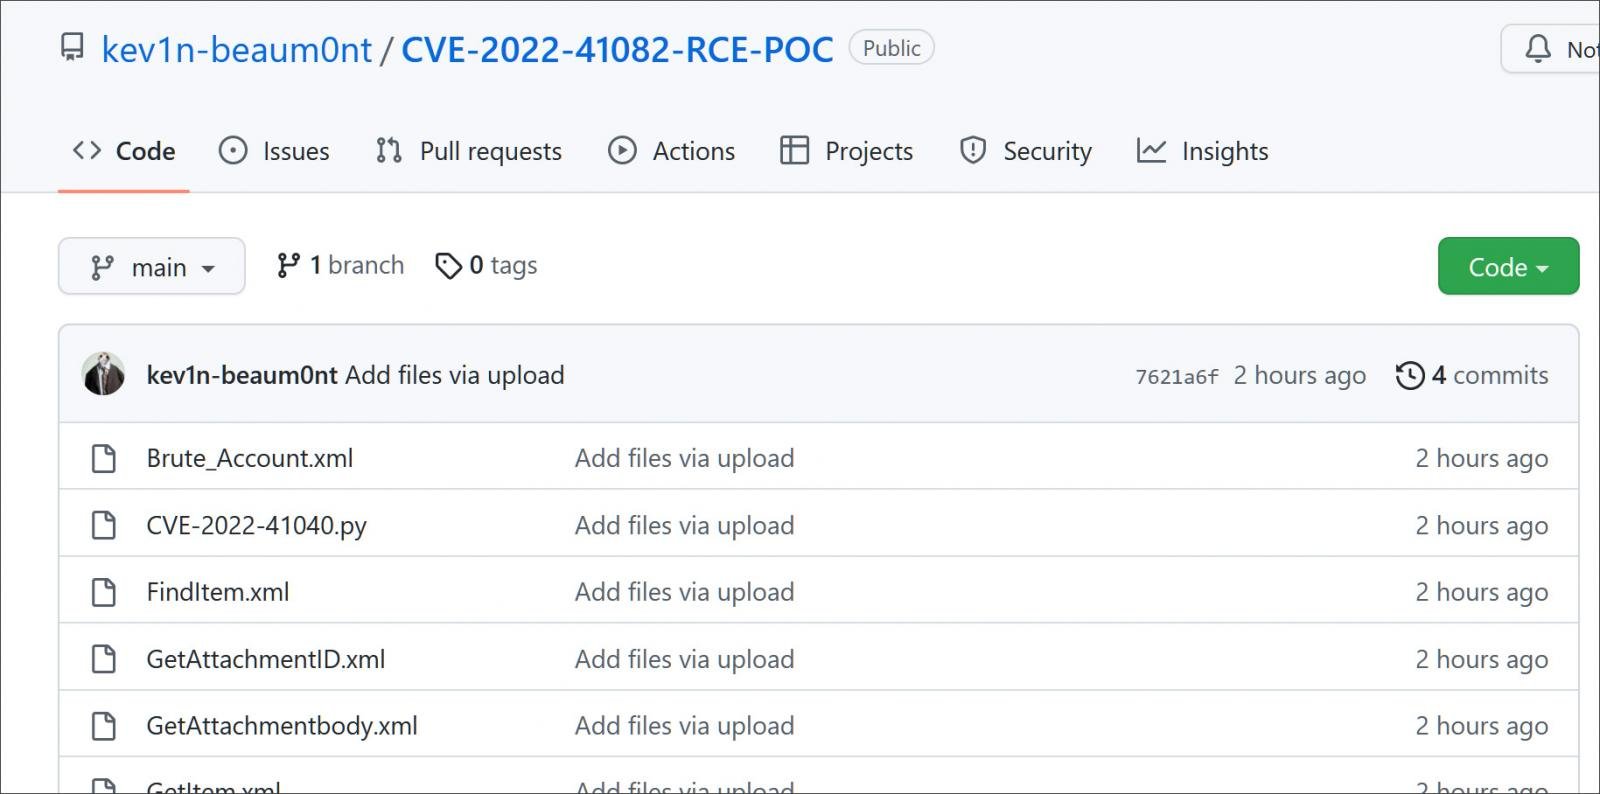
На это и сделали ставку находчивые онлайн-мошенники: они начали создавать на GitHub репозитории, чтобы продать фейковые эксплойты для уязвимостей CVE-2022-41040 и CVE-2022-41082.

Специалист Huntress Lab Джон Хаммонд, наблюдавший за этой активностью, отметил, что мошенники пользовались аккаунтами под именами “jml4da“, “TimWallbey“, “Liu Zhao Khin (0daylabin)“, “R007er“ и “spher0x“.

Ещё один скам-аккаунт, на который обратил внимание Пол Пачеко, пытался выдавать себя за известного исследователя Кевина Бомонта (GossTheDog).


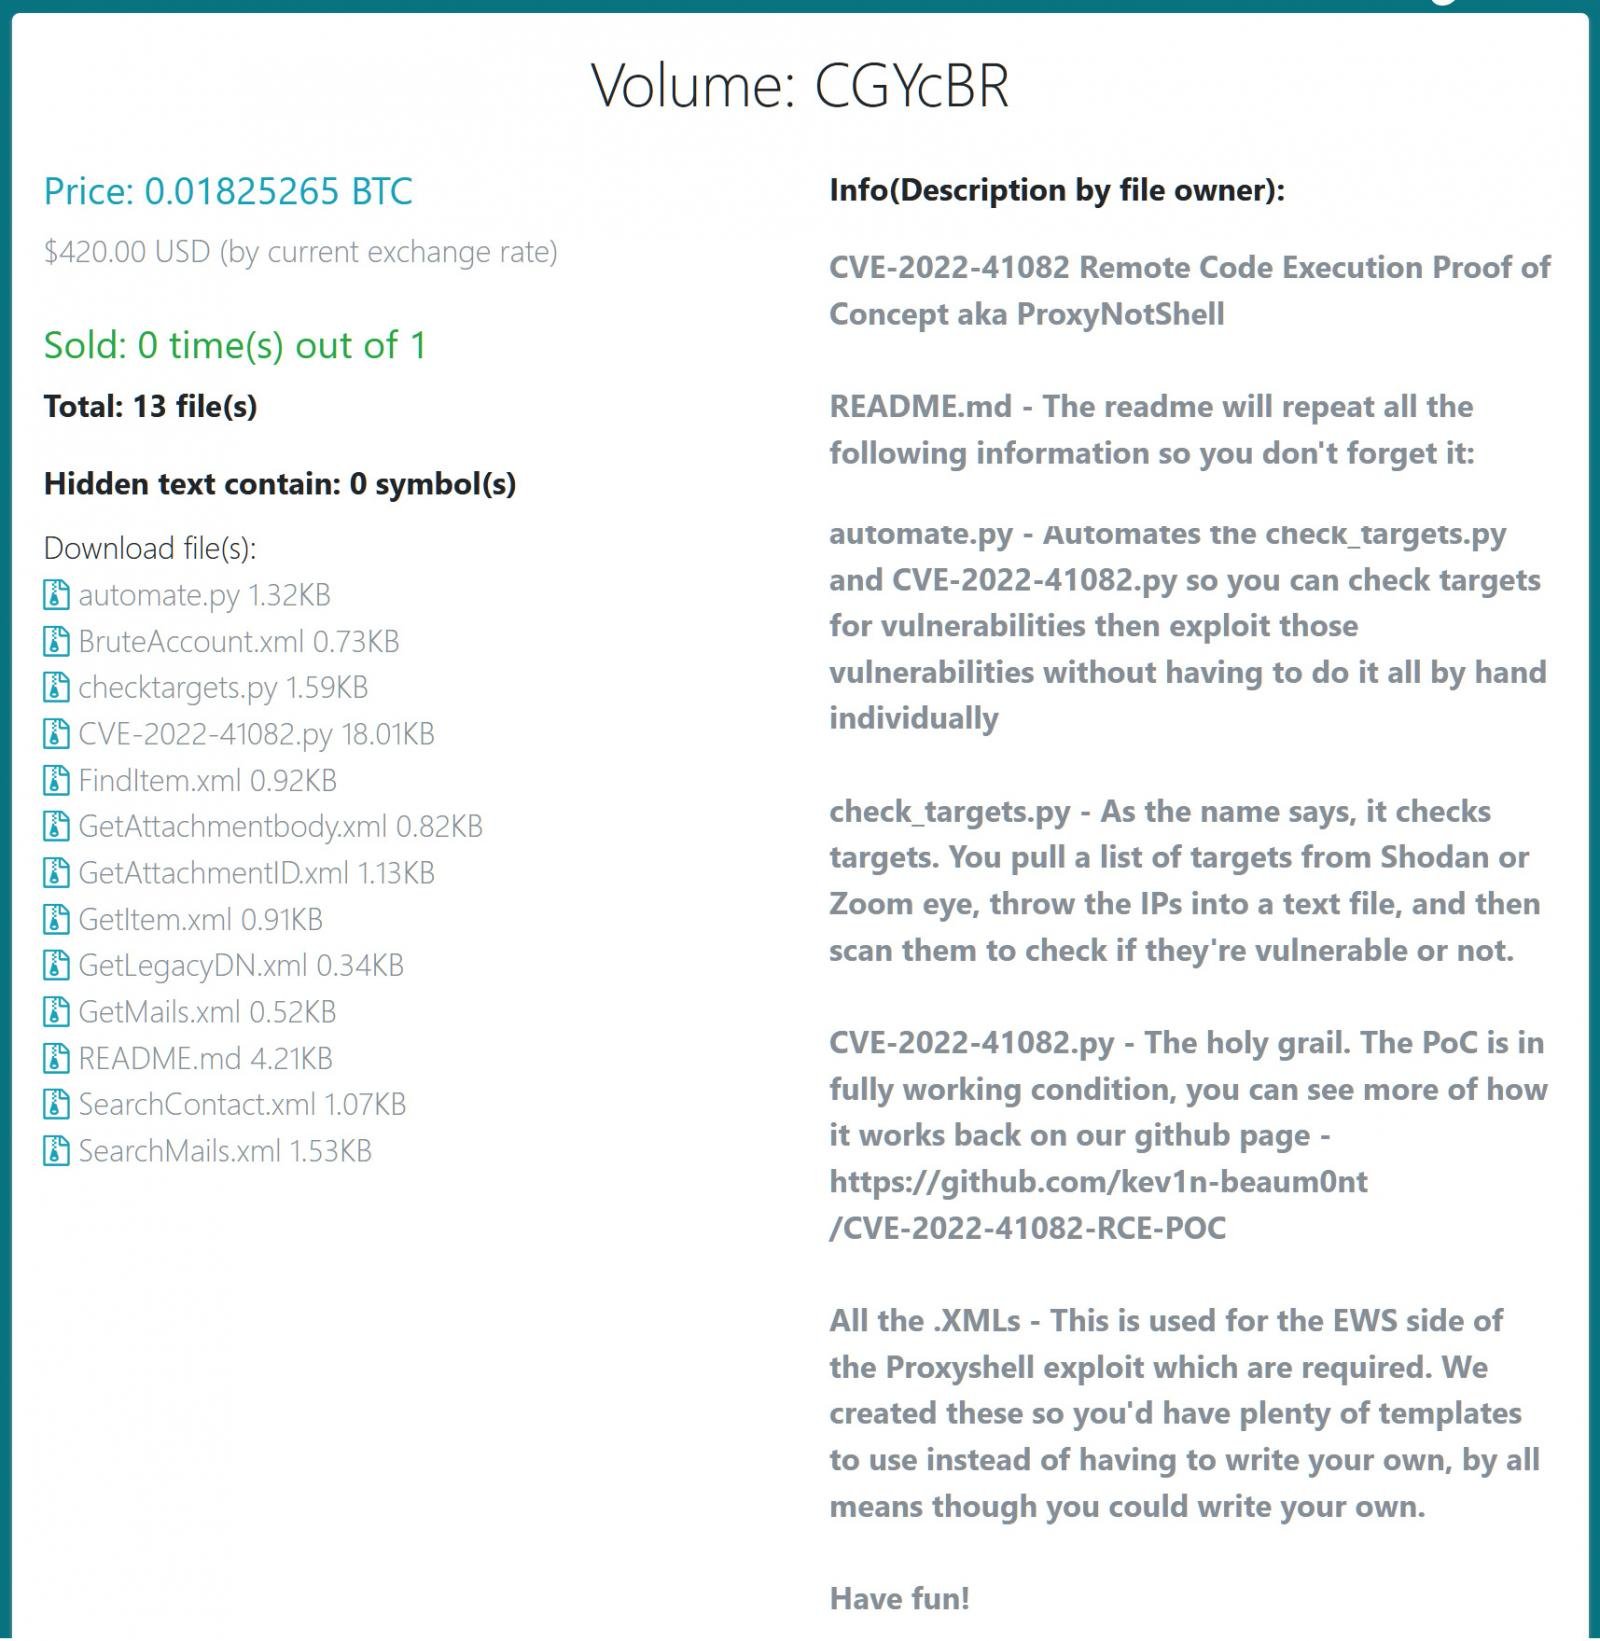
В самих репозиториях не было ничего интересного, присутствовал только файл README.md, в котором описывались известные на данный момент сведения об уязвимостях. В этом же файле находилась ссылка на страницу SatoshiDisk, где мошенники продавали фейковые эксплойты за 0,01825265 биткоина (около 420 долларов или чуть больше 24 тысяч рублей).

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru