



На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

На GitHub продают фейковые эксплойты для 0-day в Microsoft Exchange

Онлайн-мошенники выдают себя за исследователей в области кибербезопасности, чтобы продать начинающим киберпреступникам фейковые эксплойты ProxyNotShell для недавно выявленных уязвимостей нулевого дня в серверах Microsoft Exchange.

Напомним, что на прошлой неделе специалисты предупредили о ранее неизвестных брешах, угрожающих серверам Microsoft Exchange. Согласно сообщениям, злоумышленники на тот момент уже вовсю использовали их в атаках.

Проведя анализ этих атак, Microsoft выяснила, что их жертвами стали чуть менее десяти компаний по всему миру. Судя по всему, организатором является киберпреступная группировка правительственного уровня.

На сегодняшний день исследователи стараются не раскрывать технические подробности уязвимостей, чтобы не спровоцировать новые волны кибератак. Именно поэтому в киберпространстве сейчас есть определённая заинтересованность в proof-of-concept (PoC) и готовых эксплойтах.

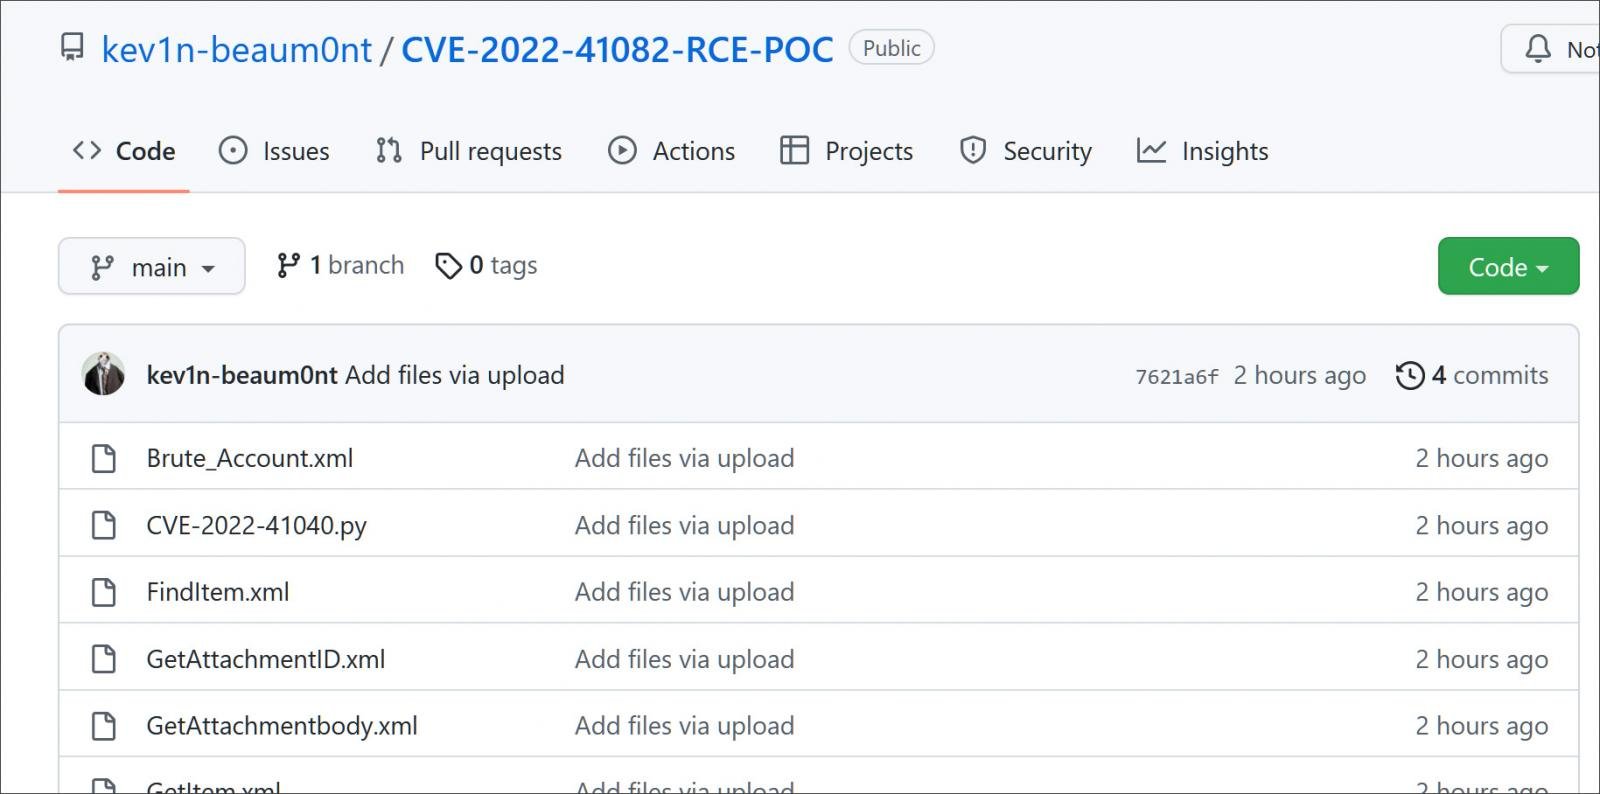
На это и сделали ставку находчивые онлайн-мошенники: они начали создавать на GitHub репозитории, чтобы продать фейковые эксплойты для уязвимостей CVE-2022-41040 и CVE-2022-41082.

Специалист Huntress Lab Джон Хаммонд, наблюдавший за этой активностью, отметил, что мошенники пользовались аккаунтами под именами “jml4da“, “TimWallbey“, “Liu Zhao Khin (0daylabin)“, “R007er“ и “spher0x“.

Ещё один скам-аккаунт, на который обратил внимание Пол Пачеко, пытался выдавать себя за известного исследователя Кевина Бомонта (GossTheDog).


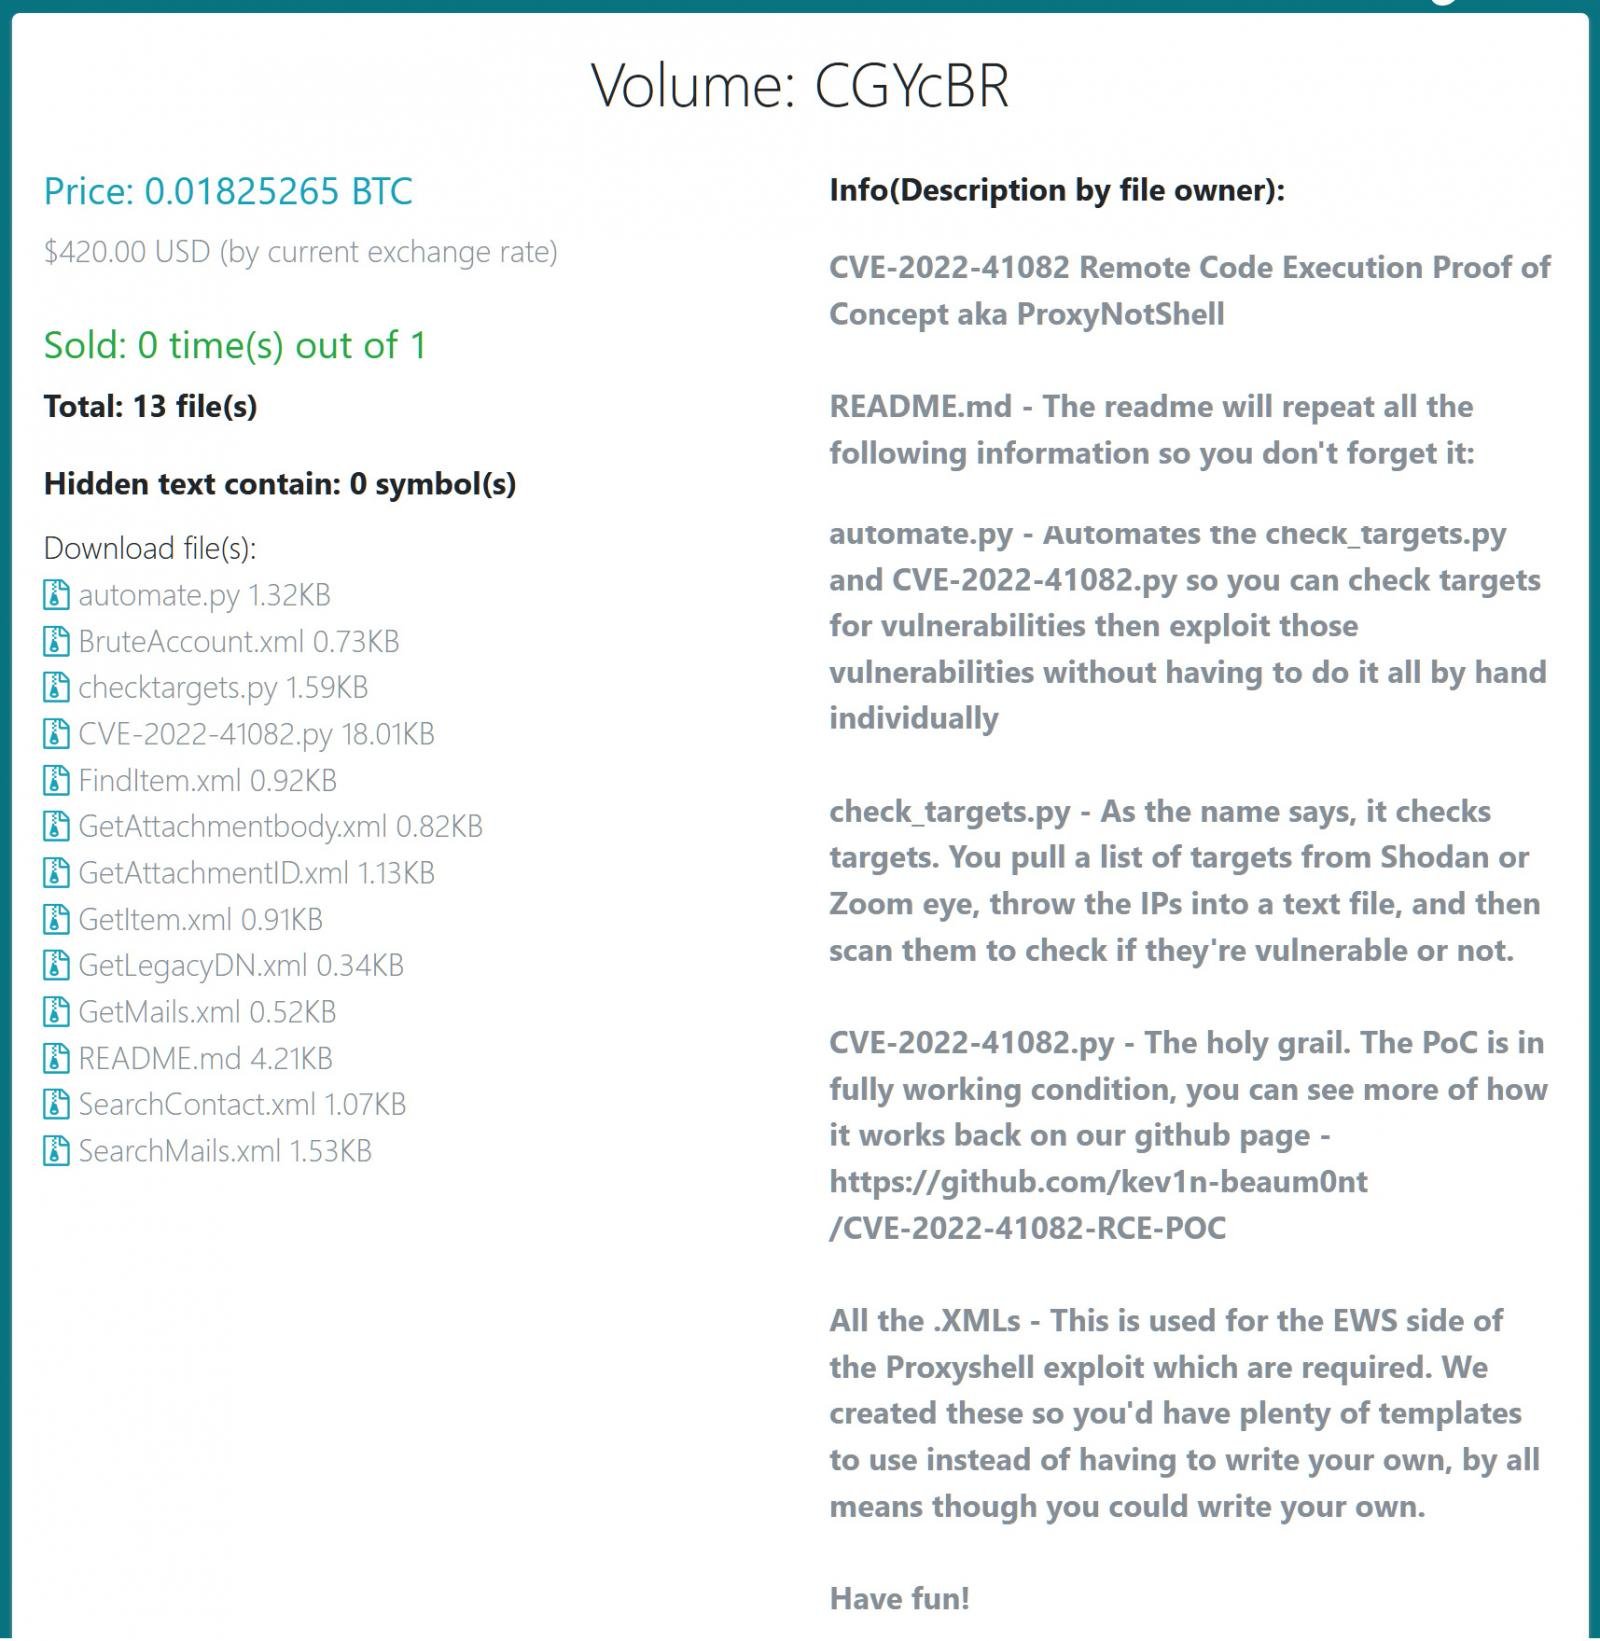
В самих репозиториях не было ничего интересного, присутствовал только файл README.md, в котором описывались известные на данный момент сведения об уязвимостях. В этом же файле находилась ссылка на страницу SatoshiDisk, где мошенники продавали фейковые эксплойты за 0,01825265 биткоина (около 420 долларов или чуть больше 24 тысяч рублей).

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru