



Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Специалисты предупреждают о ранее неизвестных уязвимостях, затрагивающих серверы Microsoft Exchange. Патчей для этих брешей пока нет, а злоумышленники уже используют их в реальных кибератаках для выполнения кода удалённо.

На эксплуатацию 0-day обратили внимание эксперты вьетнамской компании GTSC. Киберугрозу удалось выявить в августе 2022 года в ходе мониторинга и реагирования на инциденты.

В общей сложности речь идёт о двух уязвимостях, которые пока не получили CVE-идентификаторы. Тем не менее проект Zero Day Initiative отслеживает их под номерами ZDI-CAN-18333 (8,8 балла по шкале CVSS) и ZDI-CAN-18802 (6,3 балла по шкале CVSS).

По словам GTSC, успешная эксплуатация этих дыр позволяет взломать систему жертвы, установить веб-шелл и далее латерально передвигаться по скомпрометированной сети.

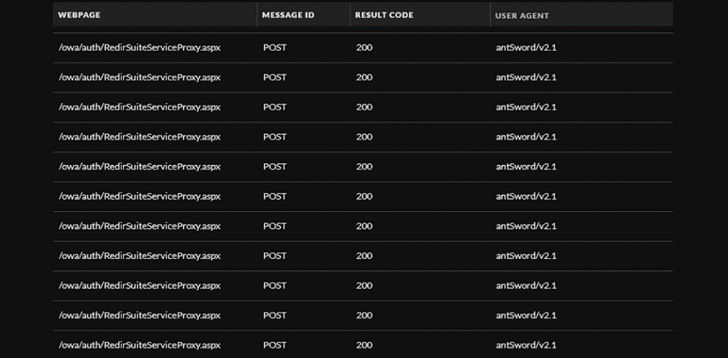
«В первую очередь мы обнаружили веб-шеллы, большинство из которых были обфусцированы. Злоумышленники сбрасывали их на серверы Exchange. Используя специальный “user-agent“, мы обнаружили, что атакующие задействовали китайский кросс-платформенный инструмент Antsword с открытым исходным кодом, открывающий административный доступ к веб-шеллу», — пишут исследователи.

В GTSC считают, что за атаками стоит одна из китайских киберпреступных групп. Это вполне логичный вывод, учитывая, что в этой кампании фигурирует бэкдор China Chopper, позволяющий установить постоянный удалённый доступ. Благодаря этому вредоносу операторы всегда могут вернуться в сеть жертвы для дальнейшей эксплуатации.


Проанализировав всю цепочку атак, специалисты GTSC выяснили, что киберпреступники внедряют вредоносную DLL в память, а также копируют и запускают дополнительные пейлоады на заражённые серверы. Для последнего применяется утилита WMIC.

Исследователи отметили, что злоумышленникам удалось скомпрометировать сети как минимум нескольких организаций. Ждём комментариев от представителей Microsoft, поскольку техногиганта должен оперативно принять меры.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru