



Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы программы-вымогателя Bl00Dy оперативно взяли в оборот недавно слитый билдер знаменитого вредоноса LockBit. Теперь с его помощью киберпреступники запустили новую волну атак на организации.

Напомним, что на прошлой неделе один из недовольных разработчиков шифровальщика LockBit слил в Сеть последнюю версию. Об утечке стало известно благодаря пользователям Twitter. Речь идёт о релизе LockBit 3.0, состоявшемся в конце июня 2022 года.

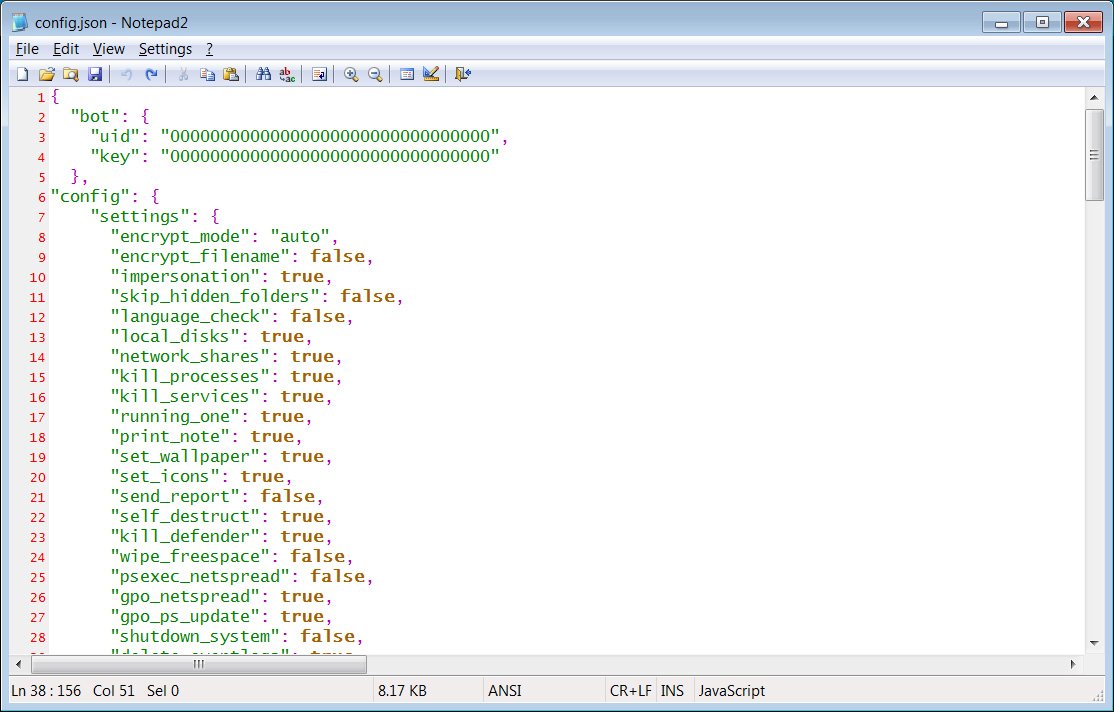
Фактически слитый билдер позволяет любому сконструировать полностью функциональный вымогатель вместе с дешифратором к нему. Это значительно упрощает жизнь злоумышленникам, которые хотят быстрее организовать атаки.

Билдер включает файл конфигурации, позволяющий легко подстроить записки с требованием выкупа под каждую жертву.


По данным ресурса DataBreaches.net, группировка Bl00Dy начала свои кампании в мае 2022 года, то есть её можно назвать относительно молодой. Первыми целями злоумышленников стали медицинские учреждения в Нью-Йорке.

Управляя программой-вымогателем, атакующие взламывали сети, вытаскивали корпоративные данные и шифровали устройства. Для публикации скомпрометированной информации группа Bl00Dy использовала Telegram-канал.

На первых порах операторы тоже использовали слитые ранее исходные коды шифровальщиков Babuk (детекты на VirusTotal) и Conti (детекты на VirusTotal). И вот в понедельник исследователь Владислав Радетский сообщил о новых атаках Bl00Dy.

Команда MalwareHunterTeam проанализировала эти атаки и пришла к выводу, что злоумышленники уже вовсю используют слитый билдер LockBit 3.0. Сканирование Intezer также показало сходство Bl00dy и LockBit 3.0.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru