



Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы программы-вымогателя Bl00Dy оперативно взяли в оборот недавно слитый билдер знаменитого вредоноса LockBit. Теперь с его помощью киберпреступники запустили новую волну атак на организации.

Напомним, что на прошлой неделе один из недовольных разработчиков шифровальщика LockBit слил в Сеть последнюю версию. Об утечке стало известно благодаря пользователям Twitter. Речь идёт о релизе LockBit 3.0, состоявшемся в конце июня 2022 года.

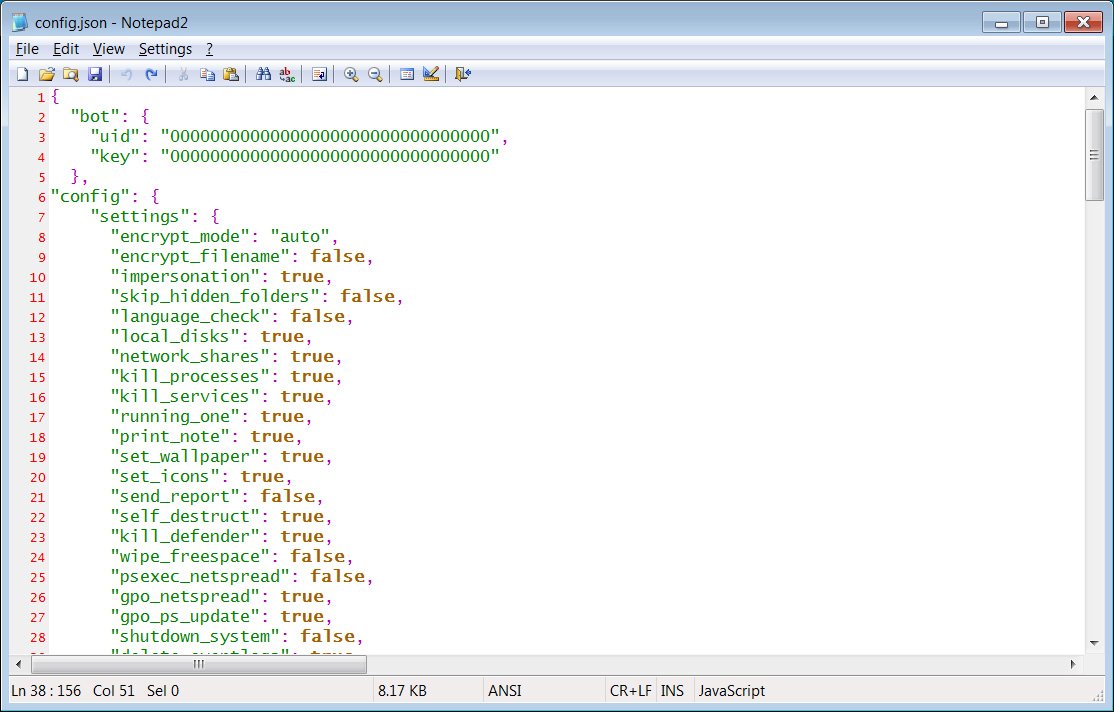
Фактически слитый билдер позволяет любому сконструировать полностью функциональный вымогатель вместе с дешифратором к нему. Это значительно упрощает жизнь злоумышленникам, которые хотят быстрее организовать атаки.

Билдер включает файл конфигурации, позволяющий легко подстроить записки с требованием выкупа под каждую жертву.


По данным ресурса DataBreaches.net, группировка Bl00Dy начала свои кампании в мае 2022 года, то есть её можно назвать относительно молодой. Первыми целями злоумышленников стали медицинские учреждения в Нью-Йорке.

Управляя программой-вымогателем, атакующие взламывали сети, вытаскивали корпоративные данные и шифровали устройства. Для публикации скомпрометированной информации группа Bl00Dy использовала Telegram-канал.

На первых порах операторы тоже использовали слитые ранее исходные коды шифровальщиков Babuk (детекты на VirusTotal) и Conti (детекты на VirusTotal). И вот в понедельник исследователь Владислав Радетский сообщил о новых атаках Bl00Dy.

Команда MalwareHunterTeam проанализировала эти атаки и пришла к выводу, что злоумышленники уже вовсю используют слитый билдер LockBit 3.0. Сканирование Intezer также показало сходство Bl00dy и LockBit 3.0.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru