



Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

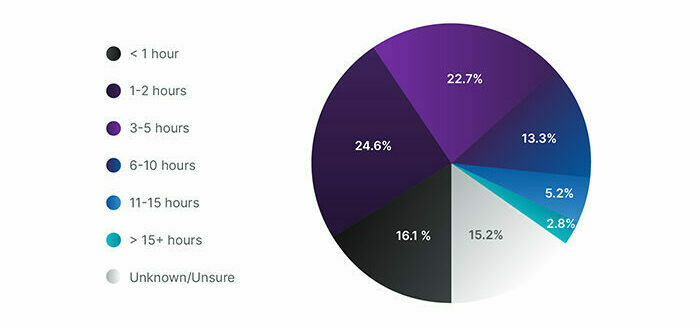
Проведенный недавно опрос показал, что современный злоумышленник находит уязвимость, помогающую обойти защиту сетевого периметра, менее чем за десять часов. После эксплойта выход за пределы взломанной системы в половине случаев занимает менее пяти часов.

Анкетирование, позволяющее оценить время, за которое организации могут выявить и пресечь хакерскую атаку, провели американский институт по исследованиям и совершенствованию специалистов в области ИБ (SANS) и ИБ-провайдер Bishop Fox. В опросе приняли участие более 300 этичных хакеров из разных стран.

Почти две трети респондентов имеют опыт работы по профилю (сетевая безопасность, пентест, безопасность приложений и т. п.) от одного года до шести, порядка 30% — от семи до 20 лет. Лучшие результаты по получению доступа к целевой сети показали специалисты по проверке защищенности облачных сред.

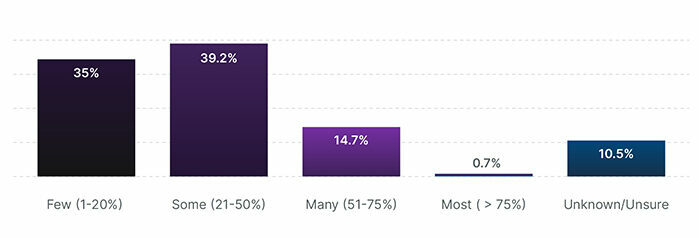
Чаще всего хакеры с этой целью используют уязвимые настройки, ошибки разработчиков софта и плохо защищенные веб-службы. Почти две трети опрошенных отметили, что после проникновения во внутреннюю сеть они могу собрать данные и вывести их за пять часов, а 41% — за два часа или менее.


«Пять или шесть часов на взлом — не сюрприз для меня, я сам этичный хакер, — заявил в комментарии для Dark Reading Том Эстон (Tom Eston), заместитель вице-президента Bishop Fox по консалтингу. — Результаты соответствуют тому, что мы наблюдаем в реальных хакерских атаках, использующих социальную инженерию, фишинг и другие векторы».

Почти три четверти участников опроса полагают, что у многих организаций отсутствуют средства обнаружения и реагирования, способные остановить атаку и тем самым ограничить размеры ущерба.


Самыми рентабельными векторами хакерских атак, по мнению респондентов, являются социальный инжиниринг и фишинг (49% ответов). Четверть опрошенных по тем же соображениям отдали предпочтение атакам на веб-приложения, взлому паролей и вымогательским программам.

Полную версию отчета с результатами опроса можно скачать на сайте Bishop Fox (в обмен на свои данные). Мероприятие вбросило новые данные в копилку ИБ-экспертов, поставивших цель помочь бизнесу отбивать хакерские атаки с наименьшими потерями.

Так, недавно команда CrowdStrike выяснила, что среднестатистическому хакеру нужно менее полутора часов, чтобы покинуть точку входа и напасть на другие системы в корпоративной сети. Результаты, полученные год назад Positive Technologies, скромнее — в среднем два дня, при ранее установленном нижнем пределе в полчаса. А шифровальщики обычно запускаются в сеть через три дня после взлома.

Бот-трафик удвоился: WMX дарит год защиты от ботов клиентам ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru