



Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вредонос Erbium, основная задача которого — воровать пароли пользователей, распространяется под видом «кряков» и читов для популярных видеоигр. Помимо самих учётных данных, троян интересуется криптовалютными кошельками.

Авторы Erbium предоставляет его по модели «вредоносная программа как услуга» (Malware-as-a-Service, MaaS). Купившие этот зловред киберпреступники получают полноценный инструмент для кражи логинов и паролей.

Стоит отметить, что новый вредонос быстро набирает популярность благодаря богатой функциональности, хорошо работающей поддержке и вполне приемлемому ценнику.

Первыми на Erbium обратили внимание специалисты из команды Cluster25. И вот теперь вышел отчёт Cyfirma, в котором исследователи приводят подробности метода распространения трояна, крадущего информацию.

На русскоязычных хакерских форумах Erbium продаётся с июля 2022 года, однако реальные сроки его разработки на данный момент неизвестны. Изначально воспользоваться трояном можно было за девять долларов в неделю, однако в августе, когда популярность вредоноса стремительно выросла, цены подскочили: 100 долларов придётся заплатить за месяц или $1000 за годовую лицензию.

Фактически Erbium является прямым конкурентом знаменитого RedLine, при этом новичок стоит около трети от того, что запрашивают авторы «красной линии». Как любой троян, крадущий информацию, Erbium может вытаскивать логины и пароли из браузеров, а также воровать cookies, данные банковских карт и автозаполнения.

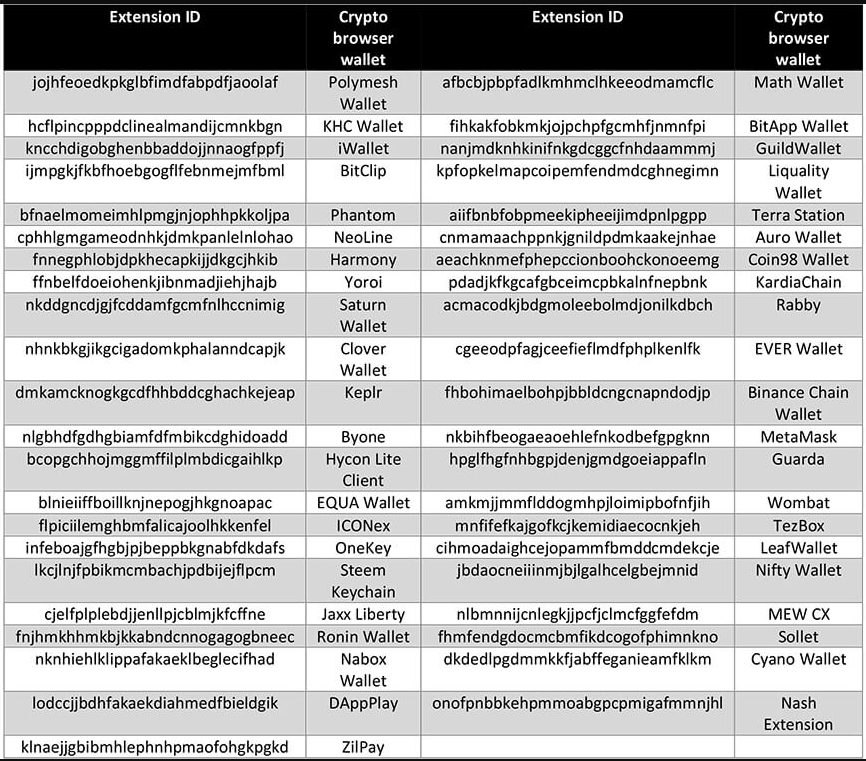
Помимо этого, новый вредонос пытается извлечь все сведения о криптовалютных кошельках жертвы, установленных в качестве расширений для браузеров.


Двухфакторная аутентификация для Erbium — не проблема. Он может перехватывать коды от Trezor Password Manager, EOS Authenticator, Authy 2FA и Authenticator 2FA. Троян также способен снимать скриншоты и красть токены Discord, файлы аутентификации Telegram и пр.

Эксперты считают, что авторы Erbium продолжают работу над трояном, так что в будущем его функциональность может дополниться.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru