



Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вредонос Erbium, основная задача которого — воровать пароли пользователей, распространяется под видом «кряков» и читов для популярных видеоигр. Помимо самих учётных данных, троян интересуется криптовалютными кошельками.

Авторы Erbium предоставляет его по модели «вредоносная программа как услуга» (Malware-as-a-Service, MaaS). Купившие этот зловред киберпреступники получают полноценный инструмент для кражи логинов и паролей.

Стоит отметить, что новый вредонос быстро набирает популярность благодаря богатой функциональности, хорошо работающей поддержке и вполне приемлемому ценнику.

Первыми на Erbium обратили внимание специалисты из команды Cluster25. И вот теперь вышел отчёт Cyfirma, в котором исследователи приводят подробности метода распространения трояна, крадущего информацию.

На русскоязычных хакерских форумах Erbium продаётся с июля 2022 года, однако реальные сроки его разработки на данный момент неизвестны. Изначально воспользоваться трояном можно было за девять долларов в неделю, однако в августе, когда популярность вредоноса стремительно выросла, цены подскочили: 100 долларов придётся заплатить за месяц или $1000 за годовую лицензию.

Фактически Erbium является прямым конкурентом знаменитого RedLine, при этом новичок стоит около трети от того, что запрашивают авторы «красной линии». Как любой троян, крадущий информацию, Erbium может вытаскивать логины и пароли из браузеров, а также воровать cookies, данные банковских карт и автозаполнения.

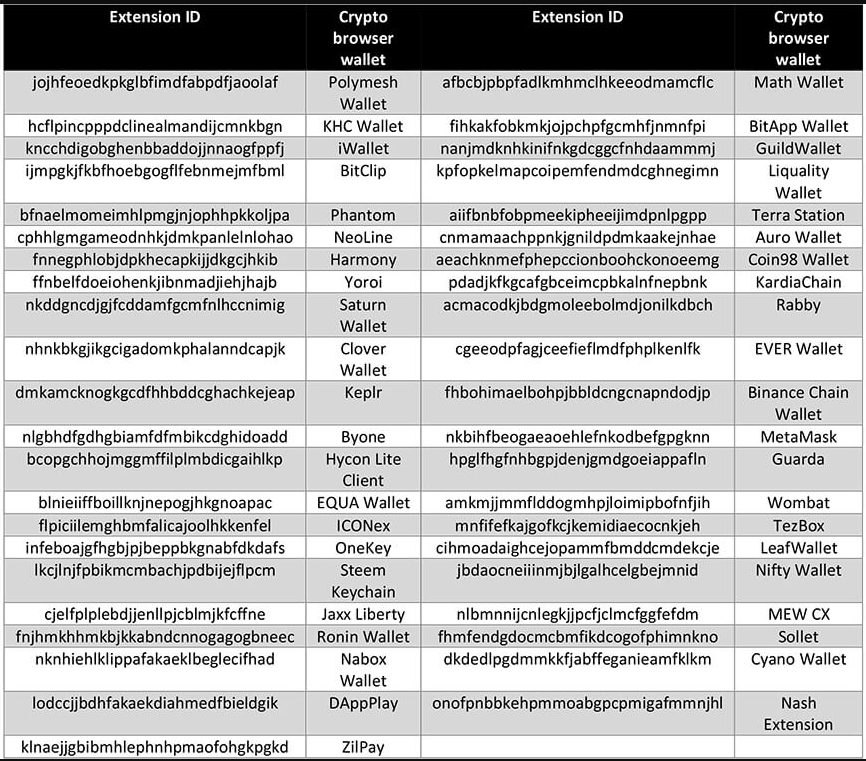
Помимо этого, новый вредонос пытается извлечь все сведения о криптовалютных кошельках жертвы, установленных в качестве расширений для браузеров.


Двухфакторная аутентификация для Erbium — не проблема. Он может перехватывать коды от Trezor Password Manager, EOS Authenticator, Authy 2FA и Authenticator 2FA. Троян также способен снимать скриншоты и красть токены Discord, файлы аутентификации Telegram и пр.

Эксперты считают, что авторы Erbium продолжают работу над трояном, так что в будущем его функциональность может дополниться.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru