



Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Киберпреступники часто прибегают к методам социальной инженерии для получения доступа к учётным записям и крупным корпоративным сетям. Один из элементов таких атак становится всё более популярным у злоумышленников — техника под названием «MFA-усталость» (MFA Fatigue).

Конечно же, речь идёт о методе обхода многофакторной аутентификации, к которой прибегает каждая уважающая себя организация для защиты корпоративной сети. В качестве дополнительного фактора могут выступать как одноразовый пароль, так и аппаратный ключ.

Атакующие используют несколько способов обхода MFA, включая кражу cookies с помощью вредоносной программы или фишинговых фреймворков вроде evilginx2. Тем не менее всё чаще на вооружении киберпреступников можно встретить технику “MFA Fatigue“ или “MFA push spam“.

Плюсы такого метода заключаются в отсутствии необходимости использовать вредоносную программу или фишинговую инфраструктуру. Более того, “MFA Fatigue“ уже доказала свою эффективность в реальных кибератаках.

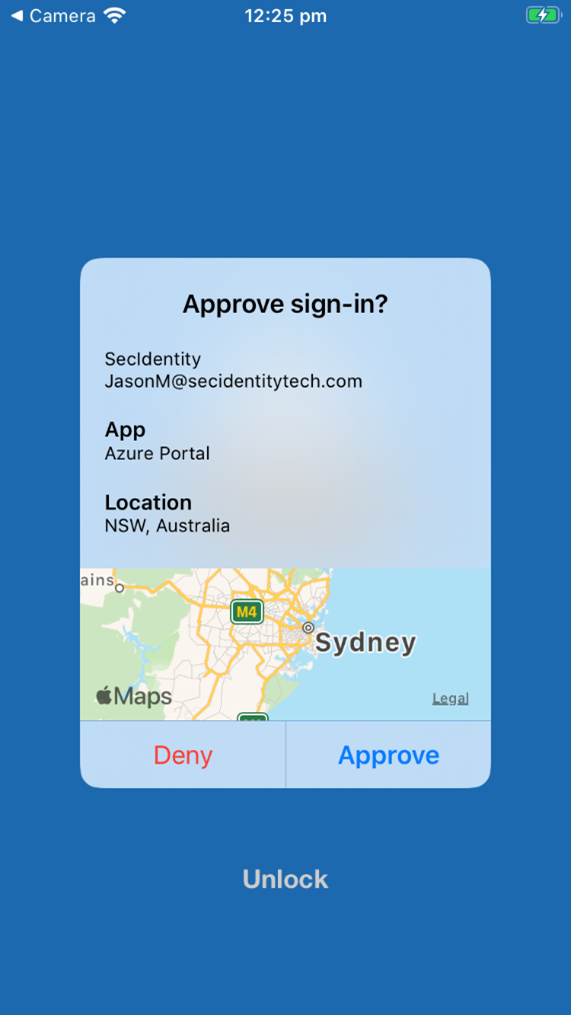
Что же собой представляет “MFA Fatigue“? Когда организация настраивает многофакторную аутентификацию на отправку пуш-уведомлений, сотрудники видят на своих мобильных устройствах уведомления о том, что кто-то пытается войти в сеть с их учётными данными.

Взаимодействуя с такими уведомлениями, служащие могут либо подтвердить вход, либ отклонить его, как показано на скриншоте ниже:


В ходе атаки с использованием “MFA Fatigue’ злоумышленник запускает скрипт, который пытается подключиться к сети с помощью скомпрометированных логинов и паролей, причём он делает это безостановочно. Это приводит к тому, что на мобильное устройство сотрудника приходит бесконечное число уведомлений.

Задача атакующих — поддерживать такой темп днём и ночью, чтобы в конечном счёте сломать жертву. Наглядную демонстрацию использования этого метода специалисты показали в видеоролике:


Эксперты в сфере кибербезопасности рекомендуют отключить пуш-увведомления MFA или хотя бы настроить аутентификацию по шестизначному коду, чтобы повысить безопасность корпоративной сети.

 
Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru