



Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Атакующие полюбили MFA Fatigue для обхода MFA в корпоративных сетях

Киберпреступники часто прибегают к методам социальной инженерии для получения доступа к учётным записям и крупным корпоративным сетям. Один из элементов таких атак становится всё более популярным у злоумышленников — техника под названием «MFA-усталость» (MFA Fatigue).

Конечно же, речь идёт о методе обхода многофакторной аутентификации, к которой прибегает каждая уважающая себя организация для защиты корпоративной сети. В качестве дополнительного фактора могут выступать как одноразовый пароль, так и аппаратный ключ.

Атакующие используют несколько способов обхода MFA, включая кражу cookies с помощью вредоносной программы или фишинговых фреймворков вроде evilginx2. Тем не менее всё чаще на вооружении киберпреступников можно встретить технику “MFA Fatigue“ или “MFA push spam“.

Плюсы такого метода заключаются в отсутствии необходимости использовать вредоносную программу или фишинговую инфраструктуру. Более того, “MFA Fatigue“ уже доказала свою эффективность в реальных кибератаках.

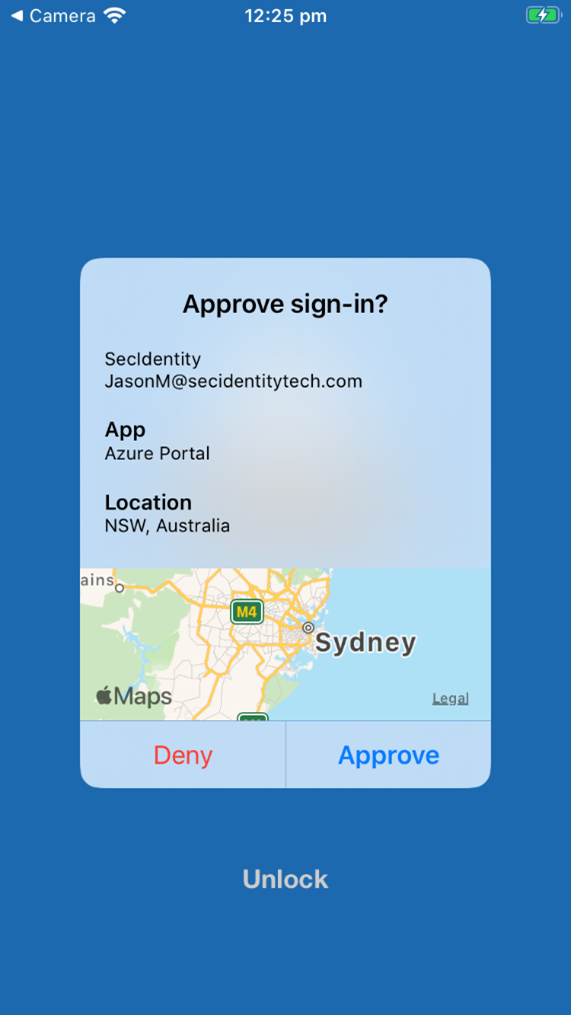
Что же собой представляет “MFA Fatigue“? Когда организация настраивает многофакторную аутентификацию на отправку пуш-уведомлений, сотрудники видят на своих мобильных устройствах уведомления о том, что кто-то пытается войти в сеть с их учётными данными.

Взаимодействуя с такими уведомлениями, служащие могут либо подтвердить вход, либ отклонить его, как показано на скриншоте ниже:


В ходе атаки с использованием “MFA Fatigue’ злоумышленник запускает скрипт, который пытается подключиться к сети с помощью скомпрометированных логинов и паролей, причём он делает это безостановочно. Это приводит к тому, что на мобильное устройство сотрудника приходит бесконечное число уведомлений.

Задача атакующих — поддерживать такой темп днём и ночью, чтобы в конечном счёте сломать жертву. Наглядную демонстрацию использования этого метода специалисты показали в видеоролике:


Эксперты в сфере кибербезопасности рекомендуют отключить пуш-увведомления MFA или хотя бы настроить аутентификацию по шестизначному коду, чтобы повысить безопасность корпоративной сети.

 
Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru