



На YouTube под видом читов для Krunker раздают инструменты клик-фрода

На YouTube под видом читов для Krunker раздают инструменты клик-фрода

На YouTube под видом читов для Krunker раздают инструменты клик-фрода

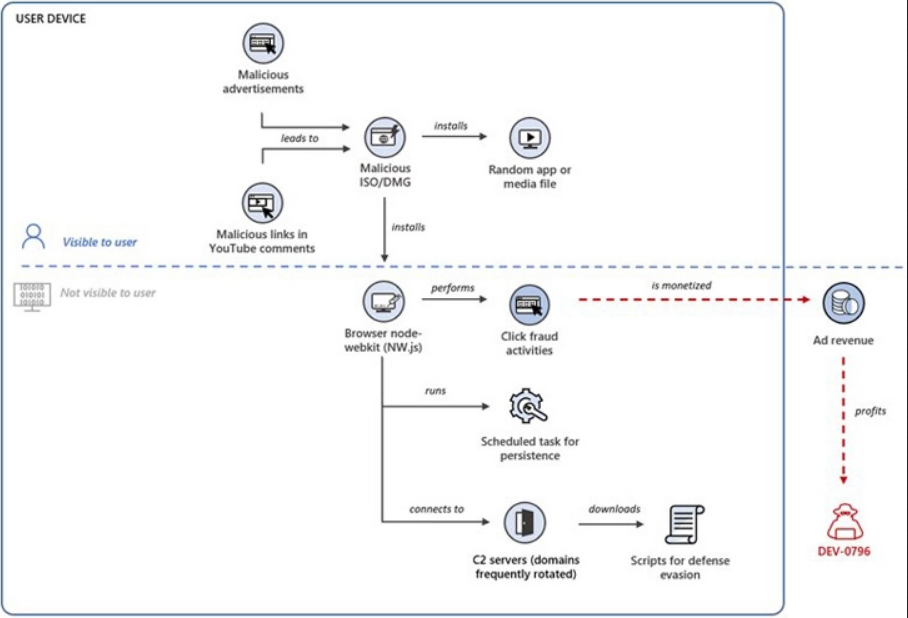
Исследователи из Microsoft выявили на YouTube масштабную киберкампанию, ориентированную на геймеров. Злоумышленники распространяют софт для накрутки рекламных кликов, выдавая его за читы для 3D-шутера Krunker или инструменты взлома.

Атака начинается с ISO-файла, загружаемого на машину жертвы после активации вредоносной ссылке в рекламном баннере или комментарии. При открытии файла образа в систему устанавливается программа-кликер (как расширение браузера или веб-кит разработчика NW.js).

В данной кликфрод-кампании также используются DMG-файлы (образ диска в формате, разработанном Apple). По всей видимости, мошенники стараются охватить как можно большую аудиторию в стремлении получить выгоду от имитации кликов.


В Microsoft склонны приписывать текущие атаки кибергруппе, деятельность которой эксперты техногиганта отслеживают под кодовым именем DEV-0796.

Кликеры — не столь серьезная угроза, как инфостилер RedLine, о возврате которого на YouTube недавно предупредила «Лаборатория Касперского». Однако авторы киберкампании могут в любой момент сменить полезную нагрузку, решив зарабатывать иным способом; не исключено, что в этом случае легкомысленность геймера приведет к более тяжким последствиям.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru