



Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

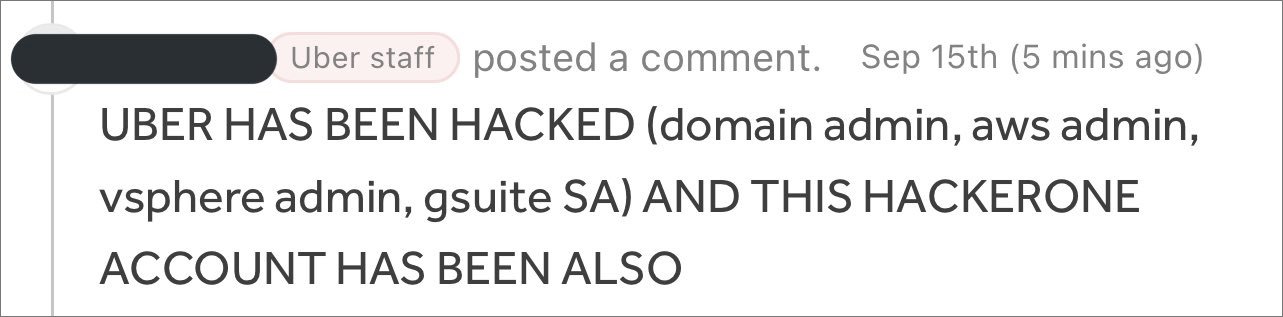
Корпорация Uber на этой неделе стала жертвой кибератаки, в результате которой злоумышленникам удалось получить доступ к отчетам об уязвимостях. После взлома киберпреступники опубликовали скриншоты, на которых запечатлены внутренние системы, панель управления электронной почтой и принадлежащий Uber сервер Slack.

Судя по выложенной информации, хакеры получили полный доступ ко многим ИТ-системам Uber, включая защитные средства и Windows-домен. Среди других затронутых систем:

  • Консоль Amazon Web Services;
  • Виртуальные машины VMware ESXi;
  • Панель администратора электронной почты в Google Workspace;
  • Slack-сервер.

Представители Uber уже подтвердили факт атаки в Twitter и отметили, что для расследования киберинцидента привлечены правоохранительные органы.

«В настоящее время наши специалисты грамотно реагируют на инцидент. Мы связались с правоохранителями и будем держать пользователей в курсе по мере развития событий», — пишет Uber.

Издание New York Times, первым сообщившее о взломе, связалось с хакерами, которые уточнили, что смогли проникнуть в системы Uber после атаки на одного из сотрудников. С помощью социальной инженерии злоумышленники украли у него пароль.


Далее дело оставалось за малым — проникнуть во внутренние системы с помощью скомпрометированных учетных данных.

В январе мы писали об интересной уязвимости, позволяющей отправлять электронные письма с uber.com. Тогда корпорация игнорировала брешь, не желая устраняться ее.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru