



Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

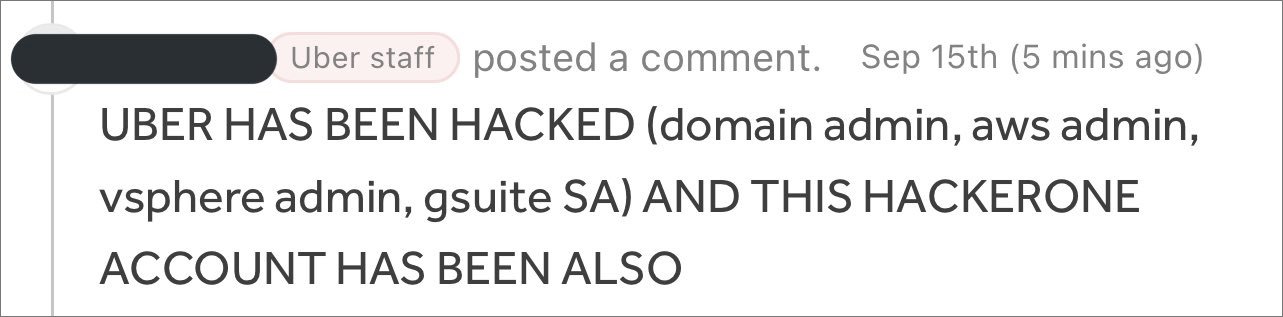
Корпорация Uber на этой неделе стала жертвой кибератаки, в результате которой злоумышленникам удалось получить доступ к отчетам об уязвимостях. После взлома киберпреступники опубликовали скриншоты, на которых запечатлены внутренние системы, панель управления электронной почтой и принадлежащий Uber сервер Slack.

Судя по выложенной информации, хакеры получили полный доступ ко многим ИТ-системам Uber, включая защитные средства и Windows-домен. Среди других затронутых систем:

  • Консоль Amazon Web Services;
  • Виртуальные машины VMware ESXi;
  • Панель администратора электронной почты в Google Workspace;
  • Slack-сервер.

Представители Uber уже подтвердили факт атаки в Twitter и отметили, что для расследования киберинцидента привлечены правоохранительные органы.

«В настоящее время наши специалисты грамотно реагируют на инцидент. Мы связались с правоохранителями и будем держать пользователей в курсе по мере развития событий», — пишет Uber.

Издание New York Times, первым сообщившее о взломе, связалось с хакерами, которые уточнили, что смогли проникнуть в системы Uber после атаки на одного из сотрудников. С помощью социальной инженерии злоумышленники украли у него пароль.


Далее дело оставалось за малым — проникнуть во внутренние системы с помощью скомпрометированных учетных данных.

В январе мы писали об интересной уязвимости, позволяющей отправлять электронные письма с uber.com. Тогда корпорация игнорировала брешь, не желая устраняться ее.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru