



Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

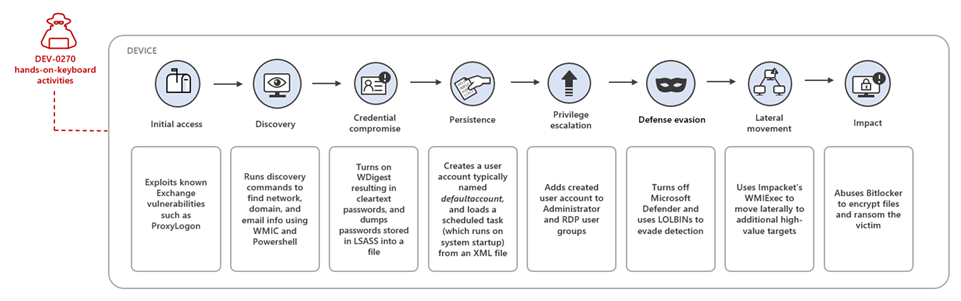
Microsoft рассказала о кибератаках группировки DEV-0270 (другое имя — Nemesis Kitten), связанной с властями Ирана. Эти кампании отличаются одной интересной особенностью: злоумышленники используют «родную» функцию Windows — BitLocker для шифрования систем жертв.

Киберразведка Microsoft показала, что Nemesis Kitten старается максимально оперативно задействовать в атаках свежие уязвимости, а также применять технику Living Off The Land (LOLBINs), что подразумевает использование легитимных программ и функций.

BitLocker, разработанная специально для шифрования всего диска в системах Windows 10, Windows 11, Windows Server 2016 и более поздних версиях, изначально задумывалась как одна из защитных мер. Но участники Nemesis Kitten решили использовать её в своих целях.

«DEV-0270 задействует команды setup.bat для активации шифрования BitLocker, что сразу же приводит к приостановке корректного функционирования атакованного хоста. Для рабочих станций группировка использует инструмент с открытым исходным кодом DiskCryptor, позволяющий зашифровать весь диск», — объясняет команда Microsoft Security Threat Intelligence.

Как правило, с момента взлома системы до момента копирования записки с требованием выкупа проходило приблизительно два дня. За ключи расшифровки Nemesis Kitten требовала 8 тысяч долларов.


В Microsoft также уточнили, что DEV-0270 является ответвлением кибершпионской группировки Phosphorus (также известна под именами Charming Kitten и APT35).

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru